
CI/CD / 系统课时
接入发布验证
接入发布验证
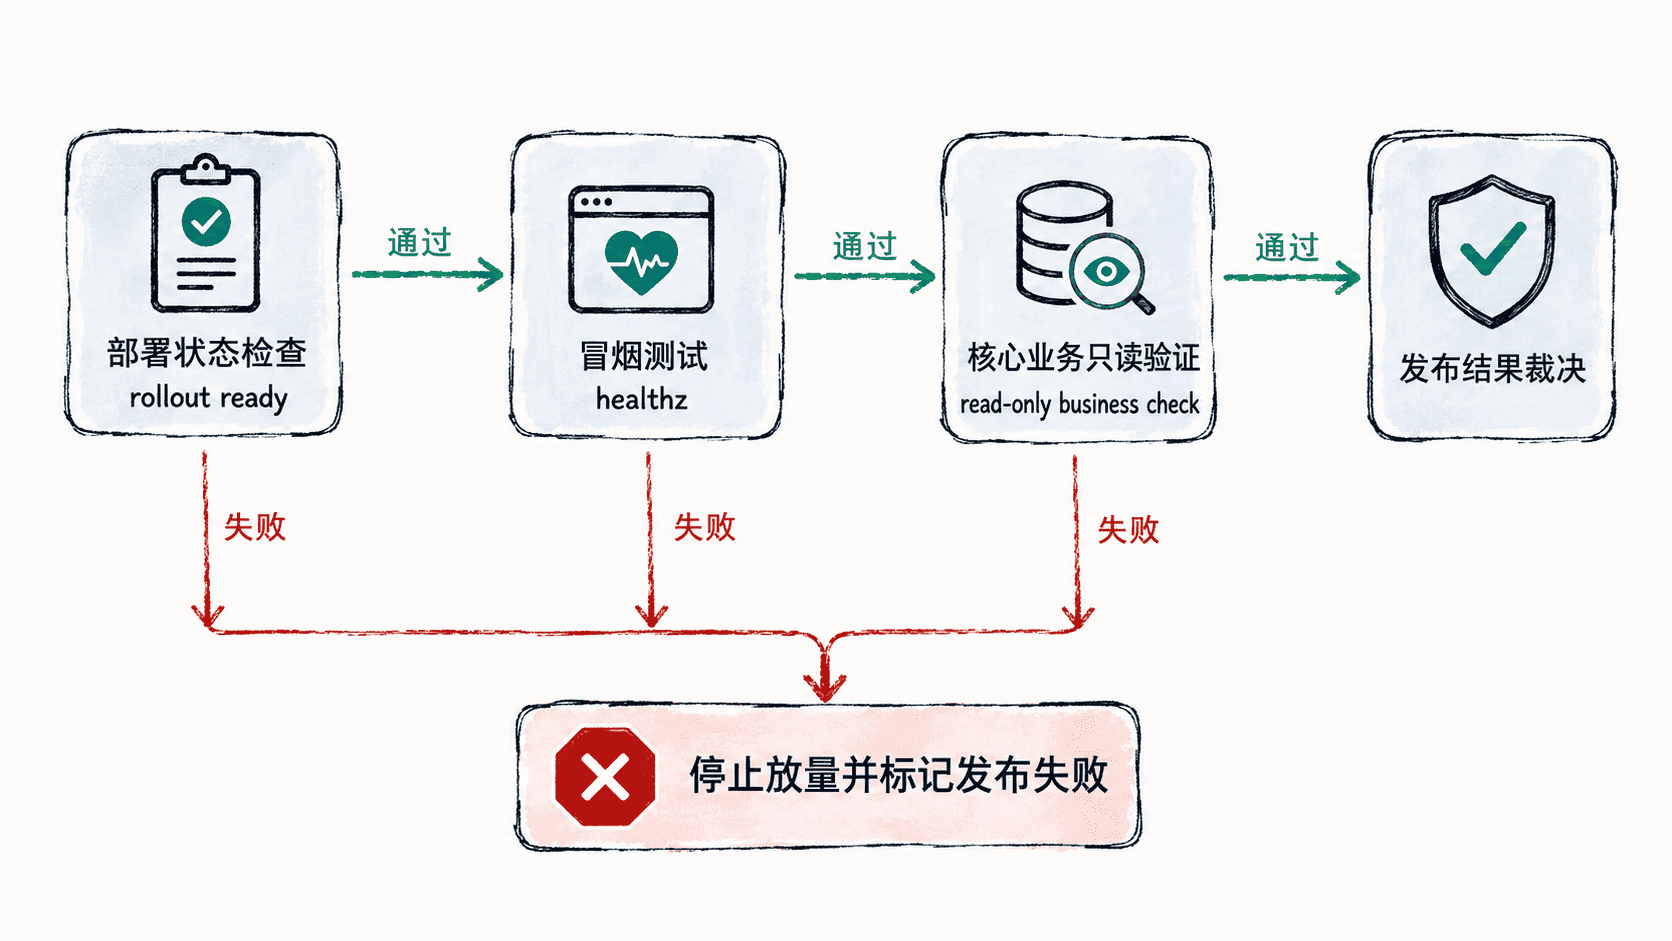
发布完成不等于发布成功。本课把部署状态、冒烟测试和核心业务校验串成同一条发布门禁:任一环节失败都返回非零退出码,让流水线自动停止后续放量,并把“是否可以继续发布”变成可执行判断。
学习目标
- 区分部署就绪、服务可用和核心业务可用三类发布信号
- 编写可被流水线直接调用的发布验证脚本
- 为超时、瞬时失败和业务误判设置清晰边界
定义发布成功门槛
生产发布至少要经过三层判断。第一层检查编排系统是否认为新版本已就绪;第二层用轻量请求确认进程能真实对外服务;第三层选择一个只读、低副作用的核心业务路径,验证依赖、路由和关键逻辑没有同时失效。
只看 rollout status 会漏掉“Pod 已 Ready,但核心接口不可用”的问题;只做 HTTP 200 冒烟也可能漏掉数据库、缓存或下游依赖异常。因此三层信号应该按从基础设施到业务的顺序串联,并由同一个门禁统一裁决。
执行自动验证
下面脚本假设发布目标是 Kubernetes Deployment,并且服务提供 /healthz 与只读核心校验接口。把 BASE_URL 和业务校验路径替换为自己的真实地址;脚本对 HTTP 瞬时失败做有限重试,但不会吞掉最终失败。
#!/usr/bin/env bash
set -euo pipefail

NAMESPACE="${NAMESPACE:-production}"
DEPLOYMENT="${DEPLOYMENT:-order-api}"
BASE_URL="${BASE_URL:-https://order.example.com}"
ROLLOUT_TIMEOUT="${ROLLOUT_TIMEOUT:-180s}"

retry_http() {
  local url="$1"
  for attempt in 1 2 3 4 5; do
    if curl -fsS --max-time 5 "$url" >/dev/null; then
      return 0
    fi
    sleep 3
  done
  return 1
}

kubectl -n "$NAMESPACE" rollout status \
  deployment/"$DEPLOYMENT" --timeout="$ROLLOUT_TIMEOUT" >/dev/null
printf 'deployment-status=passed\n'

retry_http "$BASE_URL/healthz"
printf 'smoke-test=passed\n'

business_ok=0
for attempt in 1 2 3 4 5; do
  if curl -fsS --max-time 5 \
    -H 'X-Release-Check: ci' \
    "$BASE_URL/api/v1/release-check?mode=read-only" \
    | grep -q '"ok":true'; then
    business_ok=1
    break
  fi
  sleep 3
done

test "$business_ok" -eq 1
printf 'business-check=passed\n'
printf 'release-verification=passed\n'
预期输出
deployment-status=passed
smoke-test=passed
business-check=passed
release-verification=passed
实际请求耗时、资源名称和流水线日志时间可能不同。只要任一 kubectl、curl、grep 或最终断言失败,脚本就以非零状态退出,CI/CD 系统应把该阶段标记为失败并停止继续放量。
把脚本接入发布门禁
验证任务应位于“部署完成”之后、“扩大流量或标记发布完成”之前。流水线只需要遵守一个契约:验证脚本退出码为 0 才允许进入下一阶段,其他退出码统一视为发布未通过。
如果服务需要预热,可以给健康检查短暂重试窗口,但不要无限重试。持续失败本身就是发布信号;重试只用于吸收 DNS 抖动、连接建立或实例刚启动时的短暂不稳定。
避免“验证通过但发布仍失败”
发布验证要覆盖本次变更最可能影响的路径,而不是机械追求检查数量。修改网关路由时要验证外部入口,修改数据库访问时要覆盖一次真实查询,修改鉴权时要带上最小权限凭证。门禁的价值在于尽早阻断错误版本,而不是把完整回归测试复制到发布阶段。
当部署状态、基础可用性和核心业务路径都由同一脚本给出明确结果后,流水线就拥有了可自动执行的发布判定:通过才继续,失败就停在当前批次,为后续回滚或人工处置保留清晰边界。