
CI/CD / 系统课时
自动更新应用镜像
自动更新应用镜像
本课把“修改镜像”变成完整的发布动作:流水线先更新 Deployment 的容器镜像,再阻塞等待 Kubernetes 滚动发布完成,最后核对实际镜像。这样能让发布失败直接反映为流水线失败,而不是命令提交后就误判成功。
学习目标
- 使用
kubectl set image精确更新 Deployment 中的目标容器。 - 用
kubectl rollout status等待滚动发布完成并设置超时。 - 核对 Deployment 最终镜像,让流水线以可验证结果结束。
更新镜像时只修改目标容器
镜像标签或摘要应由前面的构建阶段产出,并作为流水线变量传入。不要在部署脚本里重新计算版本,更不要使用不可追踪的 latest 作为生产发布依据。
下面示例假设命名空间为 app-prod、Deployment 为 checkout-api、容器名为 app,镜像仓库为 registry.example.com/checkout-api。IMAGE_TAG 由前序阶段注入。
set -euo pipefail

NAMESPACE="app-prod"
DEPLOYMENT="checkout-api"
CONTAINER="app"
: "${IMAGE_TAG:?IMAGE_TAG is required}"

IMAGE="registry.example.com/checkout-api:${IMAGE_TAG}"

kubectl -n "$NAMESPACE" set image \
  "deployment/$DEPLOYMENT" \
  "$CONTAINER=$IMAGE"

kubectl -n "$NAMESPACE" rollout status \
  "deployment/$DEPLOYMENT" \
  --timeout=5m

kubectl -n "$NAMESPACE" get "deployment/$DEPLOYMENT" \
  -o jsonpath='{.spec.template.spec.containers[?(@.name=="app")].image}{"\n"}'
预期输出
deployment.apps/checkout-api image updated
deployment "checkout-api" successfully rolled out
registry.example.com/checkout-api:<ID>
其中 <ID> 代表本次流水线传入的镜像标签,实际值可能是提交 SHA、构建号或版本号。只要 rollout status 超时或返回非零状态,set -e 就会让作业失败,不会继续把发布标记为成功。
理解滚动发布为什么必须等待
set image 只修改 Deployment 的 Pod 模板,API Server 接受更新并不代表新版本已经可服务。Deployment Controller 还需要创建新的 ReplicaSet、逐步拉起新 Pod、等待 Readiness 通过,并缩容旧 ReplicaSet。
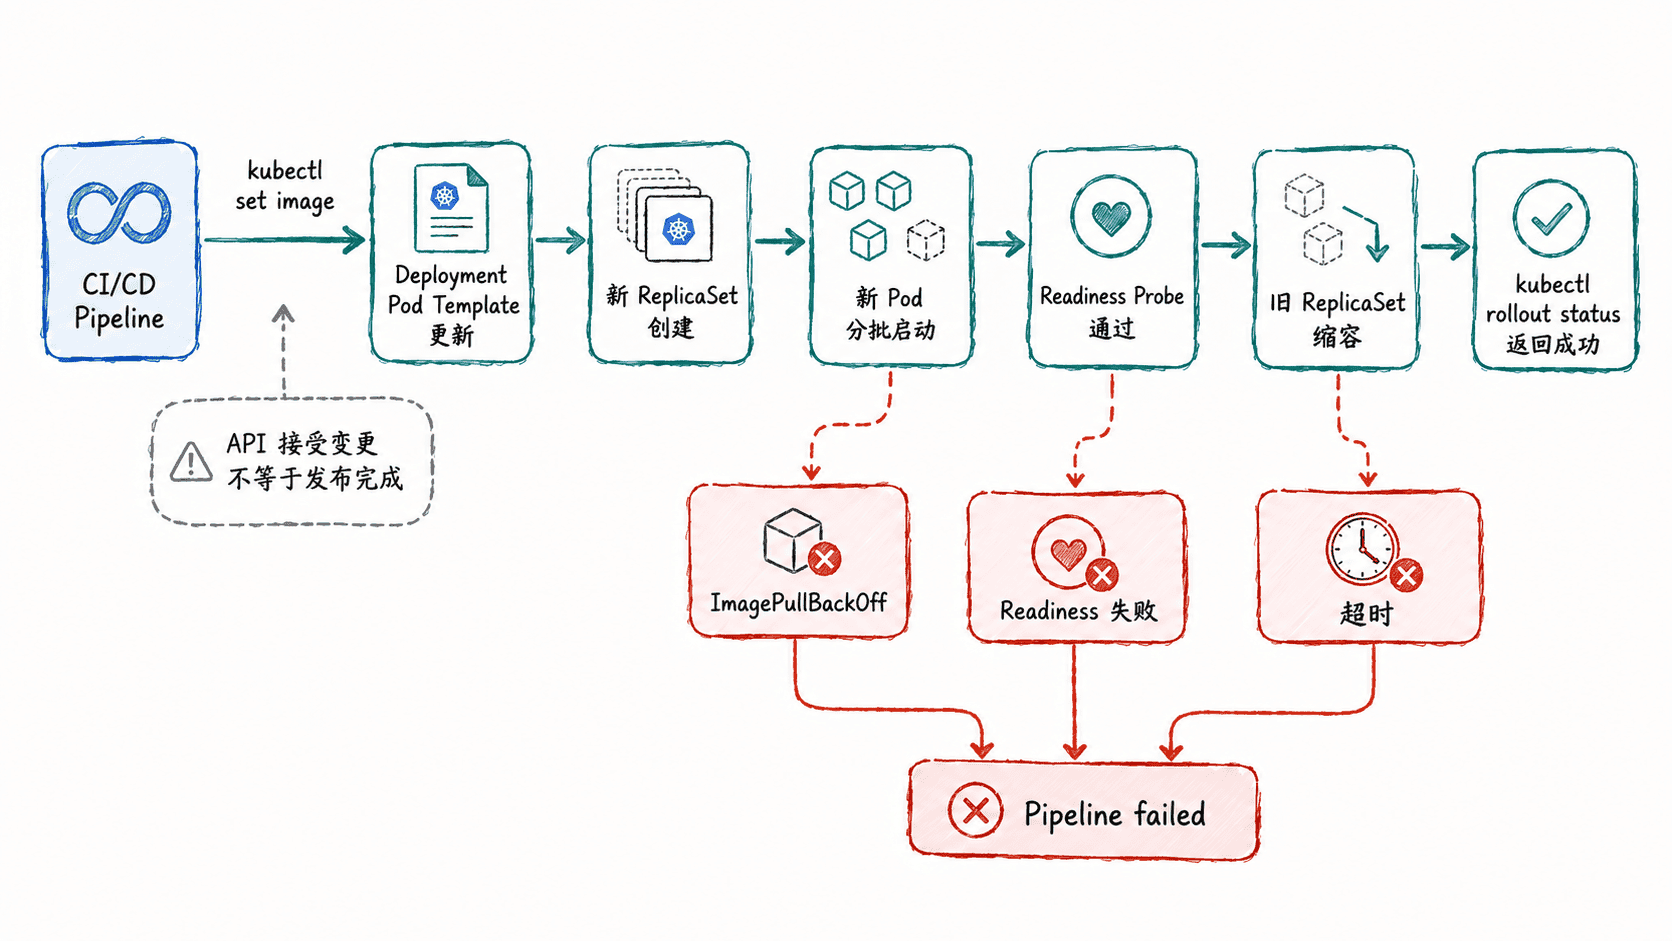
因此,流水线的成功门禁应该放在控制器收敛之后,而不是 API 请求返回之后。kubectl rollout status 会持续观察 Deployment 状态,直到达到期望副本数或超时。
让失败在流水线里可见
最常见的问题是镜像不存在、镜像拉取凭据失效、Readiness Probe 持续失败,或者集群资源不足。出现这些情况时,rollout status 通常会等待到超时,流水线必须保留现场信息供排查。
可以在 CI 平台的“失败后执行”能力中采集 kubectl -n app-prod get pods、kubectl -n app-prod describe deployment checkout-api 和目标 Pod 的事件。它们属于诊断信息,不应替代主流程中的发布门禁。
验收发布结果
发布完成后至少确认三件事:rollout status 成功、Deployment 的目标容器镜像等于本次构建产物、流水线最终状态为成功。若组织使用不可变镜像,进一步可把镜像标签解析为 digest 后校验,避免同一标签被重新推送。
自动更新镜像的关键不是多写一条 kubectl 命令,而是把“提交变更、等待控制器收敛、核对实际镜像”连成一个原子化发布门禁。只有最终状态可验证,流水线成功才真正代表新版本已经完成滚动发布。