
CI/CD / 系统课时
规划配置仓库结构
规划配置仓库结构
配置仓库的目标不是把所有 YAML 堆在一起,而是让“哪个应用、哪个环境、哪个集群正在使用什么配置”一眼可查。本课会建立应用仓库与配置仓库的边界,并给出可扩展的目录与覆盖策略。
学习目标
- 划清应用仓库与 GitOps 配置仓库的职责边界
- 按应用、环境和集群组织基础配置与差异配置
- 识别会让仓库难以评审、复用和回滚的结构问题
先划清两个仓库的职责
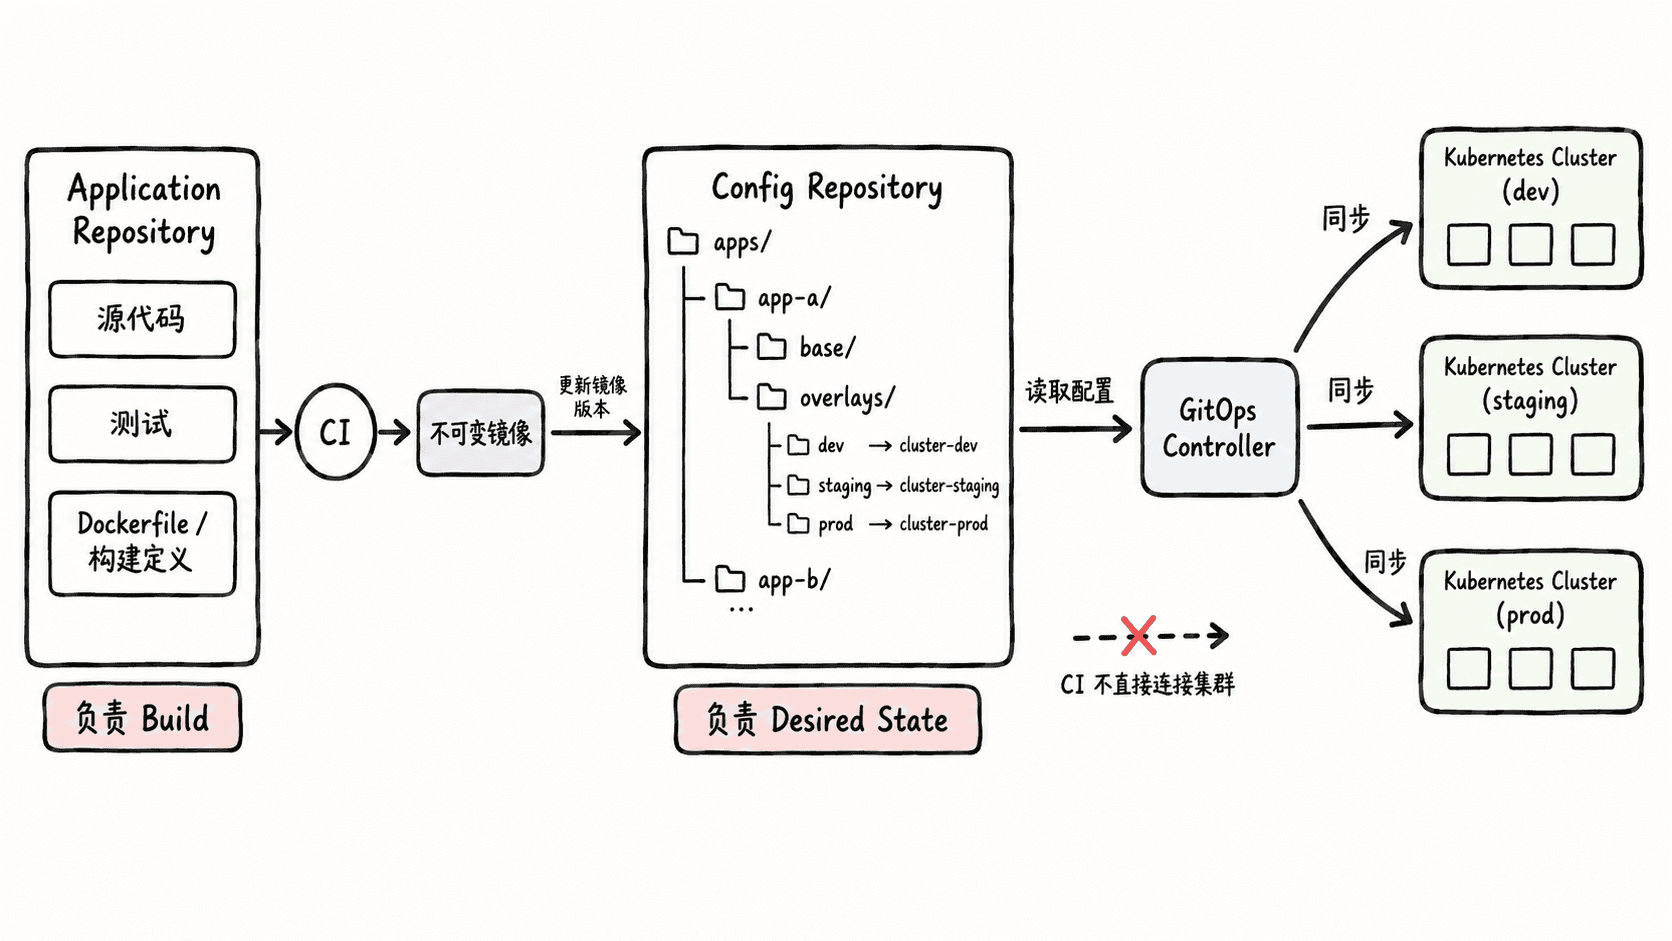
应用仓库应保存源代码、测试、构建脚本和镜像构建定义,并由 CI 产出不可变制品。配置仓库负责描述这些制品如何部署到不同环境,包括镜像版本、资源配额、副本数、域名、策略和集群选择。
最重要的边界是:应用仓库回答“如何构建”,配置仓库回答“部署什么、部署到哪里、以什么参数运行”。当生产版本提升时,CI 可以提交一个配置仓库变更请求,而不是直接连接生产集群执行部署。
用基础配置承载共同部分
一个实用起点是按“应用”作为第一层边界,每个应用内部再分 base 和环境覆盖层。base 放所有环境共享的 Kubernetes 资源,覆盖层只保留环境差异,这样可以避免复制整套清单后逐渐漂移。
例如 apps/checkout/base/kustomization.yaml 可以只组合该应用的公共资源:
apiVersion: kustomize.config.k8s.io/v1beta1
kind: Kustomization
resources:
  - deployment.yaml
  - service.yaml
这份配置本身不会区分开发或生产环境。验证时应确认 deployment.yaml 与 service.yaml 都是可复用的基础定义,并且没有把生产专属域名、生产副本数或集群凭证硬编码进 base。
用环境覆盖层表达差异
生产环境应只声明“与基础配置不同的部分”。下面的 apps/checkout/overlays/prod/kustomization.yaml 复用 base,再覆盖生产镜像和副本数:
apiVersion: kustomize.config.k8s.io/v1beta1
kind: Kustomization
resources:
  - ../../base
images:
  - name: ghcr.io/example/checkout
    newTag: 1.4.2
replicas:
  - name: checkout
    count: 6
生效后,渲染结果应继续包含 base 中的 Service 和 Deployment,同时把 checkout 的镜像标签改为 1.4.2、副本数改为 6。验证时使用团队既定的 Kustomize 渲染或 GitOps 控制器 diff 功能检查最终清单,重点确认覆盖层没有意外删除基础资源。
如果同一环境部署到多个集群,可以再增加集群层,例如 overlays/prod/us-west-2 与 overlays/prod/us-east-1,只存放真正的集群差异。不要在一开始就制造过深目录;只有当差异需要独立评审和发布时才增加层级。
让仓库结构服务于评审和回滚
仓库结构应让一次变更尽量只触碰一个应用和一个目标环境。这样评审者可以直接回答“哪个服务、哪个环境、从哪个版本变到哪个版本”,回滚时也能通过还原一个明确提交恢复期望状态。
常见反模式是把所有应用放进一个巨大环境文件、为每个环境复制整套 YAML、在目录中混入临时生成文件,或让多个工具同时改同一字段。这些做法都会扩大 diff、制造重复配置,并让控制器难以判断真正的期望状态。
最终结构没有唯一模板,但必须保持三个不变原则:共享配置只定义一次,环境差异显式覆盖,任何生产期望状态都能从 Git 中定位到唯一来源。