
CI/CD / 系统课时
自动更新镜像版本
自动更新镜像版本
本节把持续集成与 GitOps 持续部署接起来:CI 只负责构建镜像并修改配置仓库中的镜像版本,集群控制器再根据 Git 中的新提交完成同步。最终得到一条可审计、可回滚、不会让 CI 直接操作集群的发布链路。
学习目标
- 设计“镜像仓库 + 配置仓库 + GitOps 控制器”的自动发布链路。
- 用不可变镜像标签更新配置仓库,并验证提交内容。
- 确认 GitOps 控制器已经把目标版本同步到集群。
把镜像版本写入 Git,而不是直接改集群
GitOps 的关键不是“自动执行 kubectl”,而是让 Git 保存期望状态。CI 构建并推送镜像后,应生成唯一且不可变的标签,例如提交 SHA、构建号或语义版本,再把这个标签写入配置仓库。这样生产环境运行什么版本,可以从 Git 历史直接追溯。
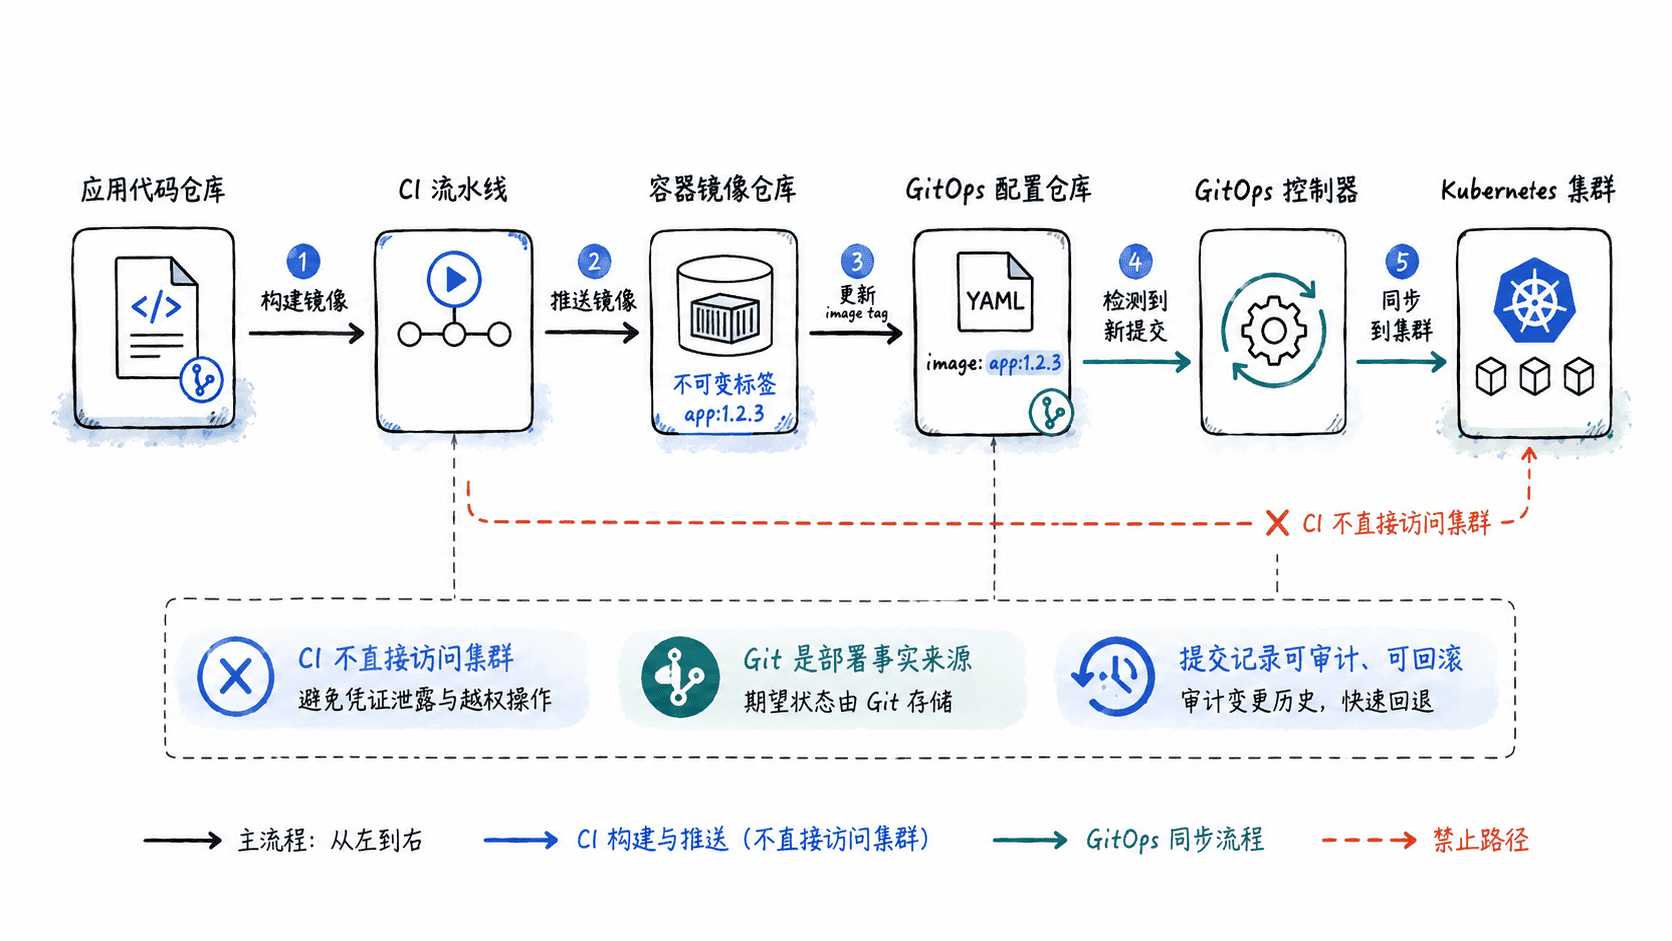
下面示例假设配置仓库使用 Helm values 保存镜像版本,并已安装 Mike Farah yq v4。CI 环境需要准备配置仓库写权限和 Git 提交身份。
set -euo pipefail

IMAGE_TAG="${CI_COMMIT_SHA}"
GITOPS_REPO="git@example.com:platform/prod-config.git"

git clone --quiet "$GITOPS_REPO" gitops
cd gitops

export IMAGE_TAG
yq -i '.image.tag = strenv(IMAGE_TAG)' apps/payment/values.yaml

git config user.name "ci-bot"
git config user.email "ci-bot@example.com"
git add apps/payment/values.yaml
git commit -m "deploy(payment): image ${IMAGE_TAG}"
git push origin main
预期输出
[main <ID>] deploy(payment): image <ID>
 1 file changed, 1 insertion(+), 1 deletion(-)
To git@example.com:platform/prod-config.git
   <ID>..<ID>  main -> main
实际提交 ID 会因仓库历史不同而变化。核心验收点只有两个:目标文件中的镜像标签等于本次构建标签,并且这次变化已经形成独立 Git 提交。
避免用 latest 和重复覆盖标签
latest、stable 这类可被覆盖的标签不适合作为生产发布依据。Git 中即使没有任何修改,同一个标签也可能在镜像仓库里指向另一份内容,导致“配置没变但运行物变了”,审计和回滚都会失真。
更稳妥的做法是让每次 CI 产物都有唯一标签,并在需要更强可追溯性时同时记录镜像 digest。若流水线可能并发发布同一服务,还应为配置仓库更新增加串行化或冲突重试,避免较早构建覆盖较晚版本。
等待控制器完成同步
配置提交成功不等于发布已经完成。若使用 Argo CD,可以等待应用进入 Synced 和 Healthy,再读取 Deployment 当前镜像,确认控制器确实把 Git 中的目标版本应用到了集群。
argocd app wait payment-prod --sync --health --timeout 300 >/dev/null
kubectl -n payment get deployment payment -o jsonpath='{.spec.template.spec.containers[?(@.name=="payment")].image}{"\n"}'
预期输出
registry.example.com/payment:<ID>这里的 <ID> 应与 CI 写入配置仓库的不可变镜像标签一致;等待时间和实际镜像地址会因环境不同而变化。
把一次发布做成可回滚提交
当镜像版本更新只表现为配置仓库中的一次小提交,回滚就可以通过恢复上一版配置完成,而不是在集群中手工猜测历史状态。发布流水线应保留构建版本、镜像 digest、配置提交 ID 三者的关联,这样才能从告警快速定位到具体变更,并用 Git 历史恢复上一份已知正常的期望状态。