
CI/CD / 系统课时
理解 GitOps 工作模式
理解 GitOps 工作模式
GitOps 把“应该运行什么”写进 Git,再由集群侧控制器持续把实际状态拉回到声明状态。本课会把声明式配置、单一事实来源、拉取式部署和持续协调串成一条完整工作链路。
学习目标
- 说清 Git、GitOps 控制器与目标集群各自承担的职责
- 理解声明状态、实际状态与持续协调之间的关系
- 判断一次变更如何从 Git 提交进入集群,并在漂移后自动恢复
GitOps 解决的是状态一致性
传统流水线常由 CI 直接持有集群凭证并执行部署命令,部署动作结束后,流水线通常不再关心集群是否被人工修改。GitOps 则把部署目标长期保存在 Git 中,让“期望状态”可以审计、评审、回滚,并让控制器持续检查实际状态。
例如,仓库中可以保存一个 Kubernetes Deployment。镜像版本、副本数和资源配置都属于声明式目标,而不是一组“先执行什么、再执行什么”的命令。
apiVersion: apps/v1
kind: Deployment
metadata:
  name: checkout
  namespace: prod
spec:
  replicas: 3
  selector:
    matchLabels:
      app: checkout
  template:
    metadata:
      labels:
        app: checkout
    spec:
      containers:
        - name: checkout
          image: ghcr.io/example/checkout:1.4.2
这段配置的生效行为是:当 GitOps 控制器把它同步到目标集群后,prod 命名空间中应存在 3 个 checkout 副本,并使用 1.4.2 镜像。验证时应同时检查控制器的同步状态和集群中的实际资源,而不是只看 Git 提交是否成功。
一次 GitOps 变更如何流动
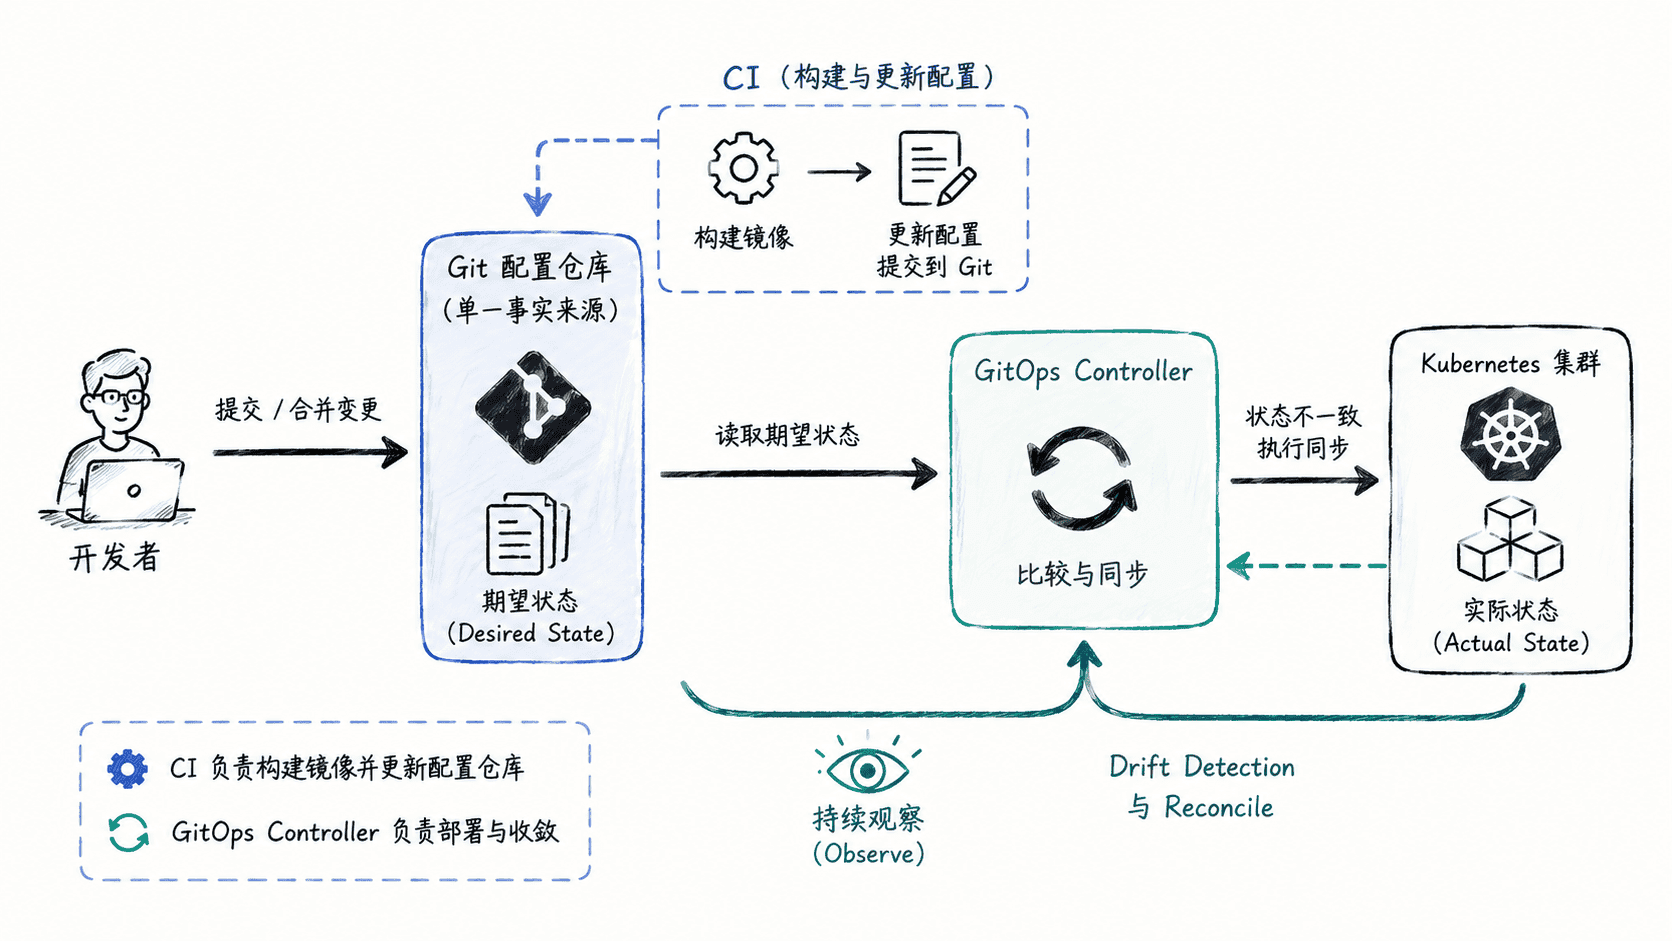
完整链路可以理解为四个动作:应用代码经过 CI 产出不可变制品;配置仓库中的镜像标签或摘要被更新;控制器发现 Git 中期望状态发生变化;控制器比较期望状态与集群实际状态,并执行必要变更。
这里的“拉取式”重点不是要求 Kubernetes 自己执行 git pull,而是部署执行权位于受控环境中的 GitOps 控制器。CI 不需要持有生产集群的高权限凭证,部署入口也从“谁能执行脚本”收敛为“谁能合并配置变更”。
Git 为什么能成为单一事实来源
Git 适合作为事实来源,是因为每次变更都有版本、作者、评审记录和可比较差异。要让这个原则真正成立,生产配置的变更必须先进入 Git;如果工程师长期通过 kubectl edit 或控制台直接改线上资源,Git 与集群就会形成两个互相冲突的来源。
持续协调如何处理漂移
GitOps 控制器不是“执行一次就结束”的部署脚本。它会周期性或事件驱动地重新比较状态。当某个 Deployment 被人工改成其他镜像,而 Git 仍声明 1.4.2 时,控制器会把这种差异识别为 drift,并根据策略自动恢复或标记为需要人工处理。
可以用下面的命令确认集群当前镜像是否与仓库声明一致:
kubectl get deployment checkout -n prod -o jsonpath='{.spec.template.spec.containers[0].image}{"\n"}'预期输出:
ghcr.io/example/checkout:1.4.2若输出不同,应先确认控制器是否处于暂停、失败或不同步状态,再检查 Git 中目标环境实际引用的修订版本。GitOps 的关键结果不是“部署命令成功”,而是 Git 中可审计的期望状态与集群实际状态能够持续收敛。