
CI/CD / 系统课时
使用多阶段构建
使用多阶段构建
多阶段构建把编译器、依赖下载工具和临时产物留在构建阶段,只把运行所需文件复制到最终镜像。本课用一个可直接构建的 Dockerfile 演示阶段边界,并说明体积、安全面与可调试性的取舍。
学习目标
- 能用多个
FROM定义构建阶段和运行阶段 - 能用
COPY --from只带走最终运行产物 - 能判断何时应保留最小运行环境而不是盲目追求极小镜像
多阶段构建解决什么问题
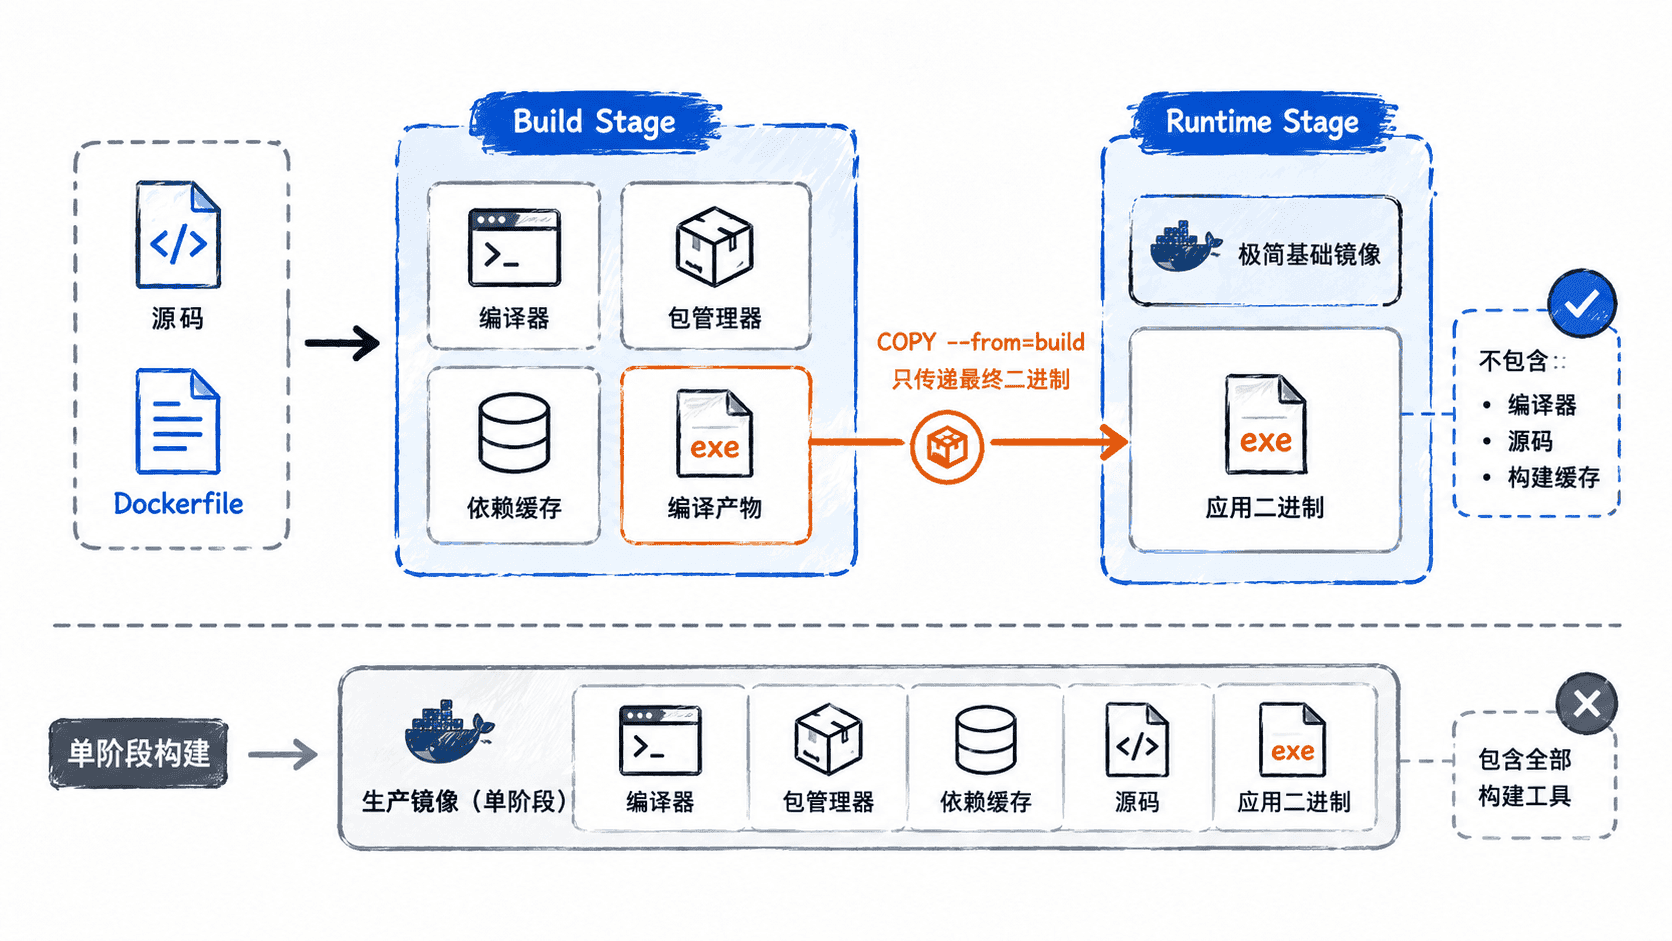
单阶段镜像常把编译器、包管理器、源码和缓存一起带到生产环境。它们在运行时通常没有价值,却会增加镜像层、潜在漏洞和攻击面。多阶段构建的核心不是“多写几个 FROM”,而是为不同职责建立边界。
构建阶段负责下载依赖、编译、测试或生成静态文件;运行阶段只接收经过验证的产物。两个阶段拥有独立文件系统,后一个阶段不会自动继承前一个阶段安装的软件。
写一个最小多阶段 Dockerfile
下面的 Dockerfile 在第一阶段安装编译工具并生成静态二进制,第二阶段从 scratch 开始,只复制这个二进制。示例故意把构建环境与运行环境的差异做得明显,便于观察边界。
# syntax=docker/dockerfile:1
FROM alpine:3.21 AS build

RUN apk add --no-cache build-base
RUN mkdir -p /out && cat >/tmp/main.c <<'EOF'
#include <stdio.h>
int main(void) {
    puts("hello from multi-stage image");
    return 0;
}
EOF
RUN gcc -static -Os -s /tmp/main.c -o /out/app

FROM scratch
COPY --from=build /out/app /app
ENTRYPOINT ["/app"]
AS build 给构建阶段命名,COPY --from=build 明确指出产物来源。最终阶段重新从 scratch 开始,因此第一阶段里的 gcc、apk 和源码都不会进入最终镜像。
构建并验证最终镜像
在包含上述 Dockerfile 的目录执行下面命令。docker build -q 只输出构建后的镜像标识,随后运行镜像验证最终产物可以独立启动。
docker build -q -t demo-multistage:local .
docker run --rm demo-multistage:local
预期输出
sha256:<ID>
hello from multi-stage image
实际镜像 ID 会不同。若构建成功但运行失败,优先检查二进制是否依赖动态链接库;示例通过 gcc -static 避免了这个问题。
不要把“最小”理解成唯一目标
scratch 适合单一静态二进制,但它没有 Shell、CA 证书、时区数据和常见诊断工具。需要 HTTPS 证书、动态库或在线排障能力时,应选择满足运行需求的最小基础镜像,而不是为了缩小几 MB 牺牲可运行性。
真正有效的多阶段构建应满足三个条件:构建工具留在前置阶段,最终阶段只复制明确产物,最终镜像仍具备应用运行所需的全部依赖。这样得到的镜像才同时兼顾体积、安全边界和可维护性。