
CI/CD / 系统课时
连接流水线与集群
连接流水线与集群
本课完成一条可验证的最小连接链路:为 CI/CD 流水线准备受限的 Kubernetes 身份、命名空间级 RBAC 与访问凭据,并用权限探测确认流水线只能部署目标工作负载,而不是获得集群管理员权限。
学习目标
- 为流水线创建独立 ServiceAccount,并限制到指定命名空间。
- 配置只覆盖部署所需动作的 Role 与 RoleBinding。
- 在流水线中组装 kubeconfig,并用
kubectl auth can-i验证权限边界。
先确定流水线真正需要什么权限
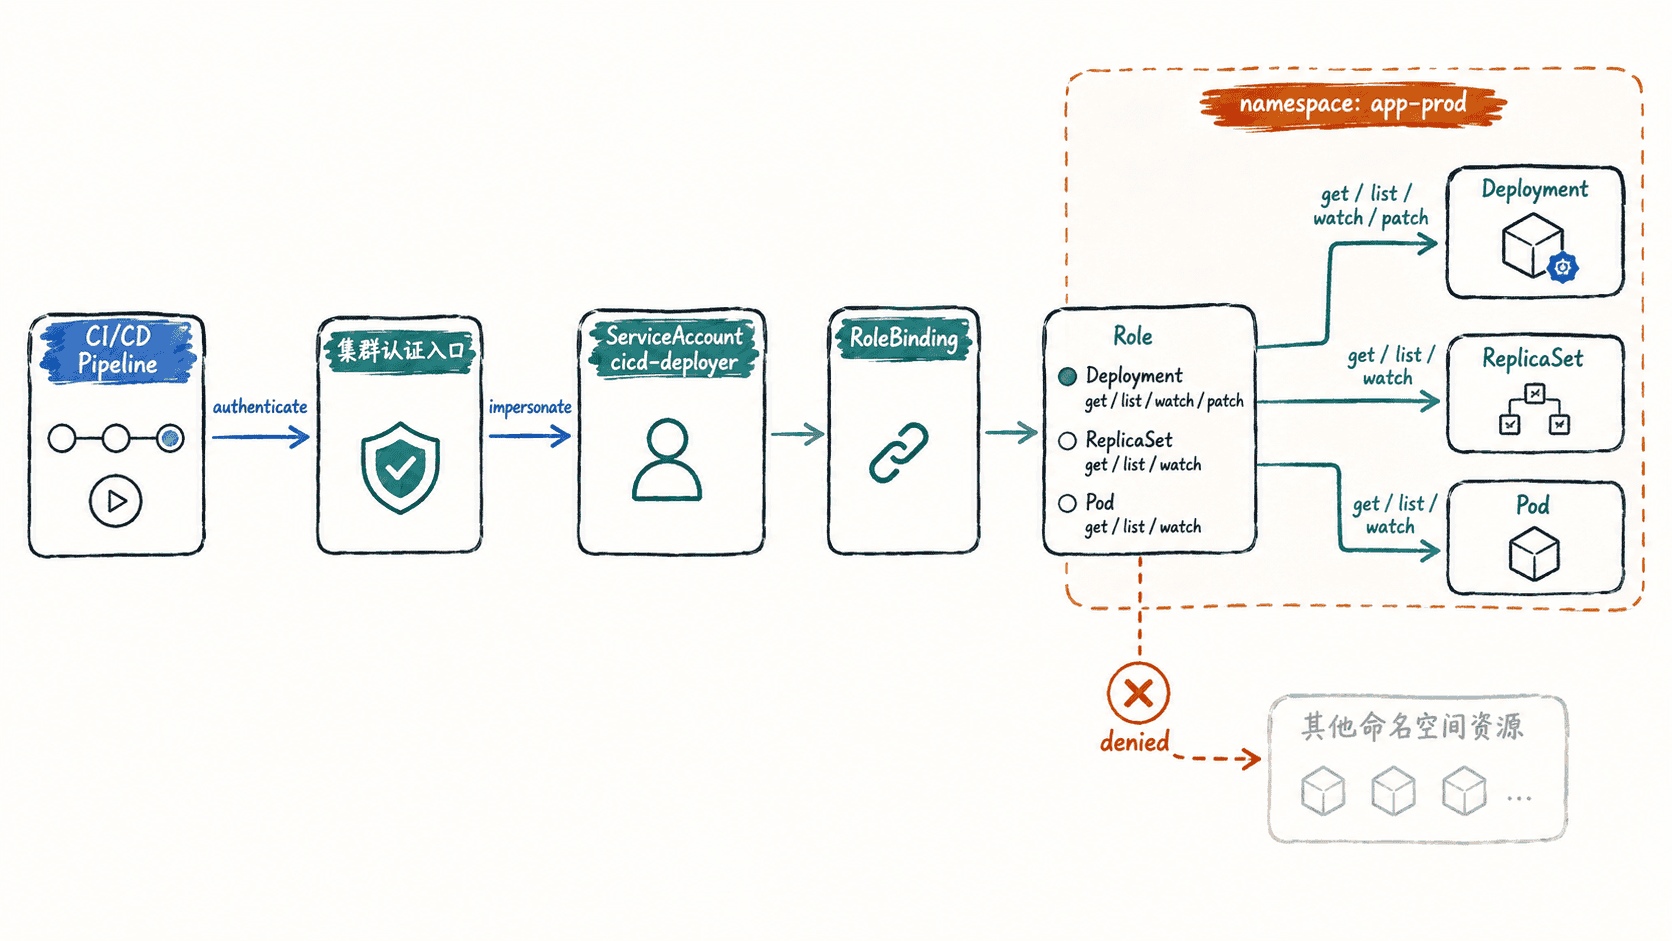
流水线通常只需要修改某个命名空间中的 Deployment,并读取发布状态。创建 Pod、ReplicaSet 等动作由 Kubernetes 的 Deployment Controller 完成,不应把这些控制器权限错误授予流水线身份。
下面的 RBAC 配置把写权限限制到 Deployment,把读取权限扩展到 Deployment、ReplicaSet 和 Pod,便于流水线等待滚动发布并读取现场信息。
apiVersion: v1
kind: ServiceAccount
metadata:
  name: cicd-deployer
  namespace: app-prod
---
apiVersion: rbac.authorization.k8s.io/v1
kind: Role
metadata:
  name: cicd-deployer
  namespace: app-prod
rules:
  - apiGroups: ["apps"]
    resources: ["deployments"]
    verbs: ["get", "list", "watch", "patch"]
  - apiGroups: ["apps"]
    resources: ["replicasets"]
    verbs: ["get", "list", "watch"]
  - apiGroups: [""]
    resources: ["pods"]
    verbs: ["get", "list", "watch"]
---
apiVersion: rbac.authorization.k8s.io/v1
kind: RoleBinding
metadata:
  name: cicd-deployer
  namespace: app-prod
subjects:
  - kind: ServiceAccount
    name: cicd-deployer
    namespace: app-prod
roleRef:
  apiGroup: rbac.authorization.k8s.io
  kind: Role
name: cicd-deployer这段配置的生效行为是:cicd-deployer 只能在 app-prod 命名空间读取发布对象并补丁更新 Deployment,不能修改其他命名空间,也没有 Secret、Node 或 RBAC 管理权限。应用后可用下一节的权限探测验证。
应用 RBAC 并检查授权边界
用具有集群管理权限的运维身份先应用上面的文件,再模拟该 ServiceAccount 做授权检查。这里假设配置文件位于 <PATH>/cicd-rbac.yaml,实际路径可以不同。
kubectl apply -f <PATH>/cicd-rbac.yaml
kubectl auth can-i patch deployments \
  -n app-prod \
  --as=system:serviceaccount:app-prod:cicd-deployer
kubectl auth can-i get secrets \
  -n app-prod \
  --as=system:serviceaccount:app-prod:cicd-deployer
kubectl auth can-i patch deployments \
  -n default \
  --as=system:serviceaccount:app-prod:cicd-deployer
预期输出
serviceaccount/cicd-deployer <VALUE>
role.rbac.authorization.k8s.io/cicd-deployer <VALUE>
rolebinding.rbac.authorization.k8s.io/cicd-deployer <VALUE>
yes
no
no
前三行的 <VALUE> 可能是 created、configured 或 unchanged,取决于资源此前是否存在。后三个判断更重要:允许目标 Deployment 更新、拒绝读取 Secret、拒绝跨命名空间修改,才说明权限边界符合最小权限原则。
在流水线中生成临时 kubeconfig
生产环境优先使用 CI 平台提供的 OIDC、Workload Identity 或短期凭据,不要长期保存管理员 kubeconfig。若当前平台只能注入集群地址、CA 和短期 Token,可在作业启动时生成临时 kubeconfig,并在作业结束后销毁。
下面脚本要求 CI Secret 提供 KUBE_SERVER、KUBE_CA_PEM_BASE64 和 KUBE_TOKEN。其中 Token 应对应 app-prod/cicd-deployer,Token 内容、临时文件路径和集群地址都属于环境相关值。
set -euo pipefail

KUBECONFIG_PATH="${RUNNER_TEMP:-/tmp}/kubeconfig"
echo "$KUBE_CA_PEM_BASE64" | base64 -d > "${KUBECONFIG_PATH}.ca"

kubectl config --kubeconfig="$KUBECONFIG_PATH" set-cluster target \
  --server="$KUBE_SERVER" \
  --certificate-authority="${KUBECONFIG_PATH}.ca" \
  --embed-certs=true

kubectl config --kubeconfig="$KUBECONFIG_PATH" set-credentials cicd \
  --token="$KUBE_TOKEN"

kubectl config --kubeconfig="$KUBECONFIG_PATH" set-context deploy \
  --cluster=target \
  --user=cicd \
  --namespace=app-prod

kubectl config --kubeconfig="$KUBECONFIG_PATH" use-context deploy
kubectl --kubeconfig="$KUBECONFIG_PATH" auth can-i patch deployments
预期输出
Cluster "target" set.
User "cicd" set.
Context "deploy" created.
Switched to context "deploy".
yes
如果最后不是 yes,不要继续执行部署。优先检查 Token 对应的 ServiceAccount、RoleBinding 命名空间、API Server 地址与 CA 是否匹配,而不是临时给流水线追加 cluster-admin。
把连接验证变成部署前门禁
流水线的集群连接步骤至少应同时验证认证和授权:先确认 API Server 可访问,再检查目标命名空间和关键动作是否允许。只有这两类检查都通过,后续镜像更新才有意义。
连接成功的标准不是“kubectl 没报错”,而是流水线使用独立身份、权限被限制在目标命名空间、明确允许部署动作,同时明确拒绝敏感和跨命名空间操作。