
CI/CD / 系统课时
识别流水线攻击面
识别流水线攻击面
识别 CI/CD 风险的有效方法,是沿着“代码进入流水线、执行器获得权限、依赖被拉取、制品被发布、环境被部署”这条链路寻找信任边界。本节把常见攻击面映射到具体资产和控制点,便于后续逐项加固。
学习目标
- 能识别恶意提交、依赖污染、密钥泄露、执行器入侵和制品篡改五类常见风险。
- 能从源码、凭据、执行器、依赖源、制品库和部署环境的信任关系判断攻击路径。
- 能为每类攻击面指出至少一个优先级较高的防护控制点。
从信任边界而不是工具列表入手
流水线并不是一段孤立脚本,而是一组跨系统的授权链。开发者和代码托管平台决定“什么代码可以进入”;流水线定义决定“执行什么”;Runner 决定“在哪里以什么身份执行”;依赖仓库和制品仓库决定“输入与输出是否可信”;部署凭据决定“最终能影响哪些环境”。
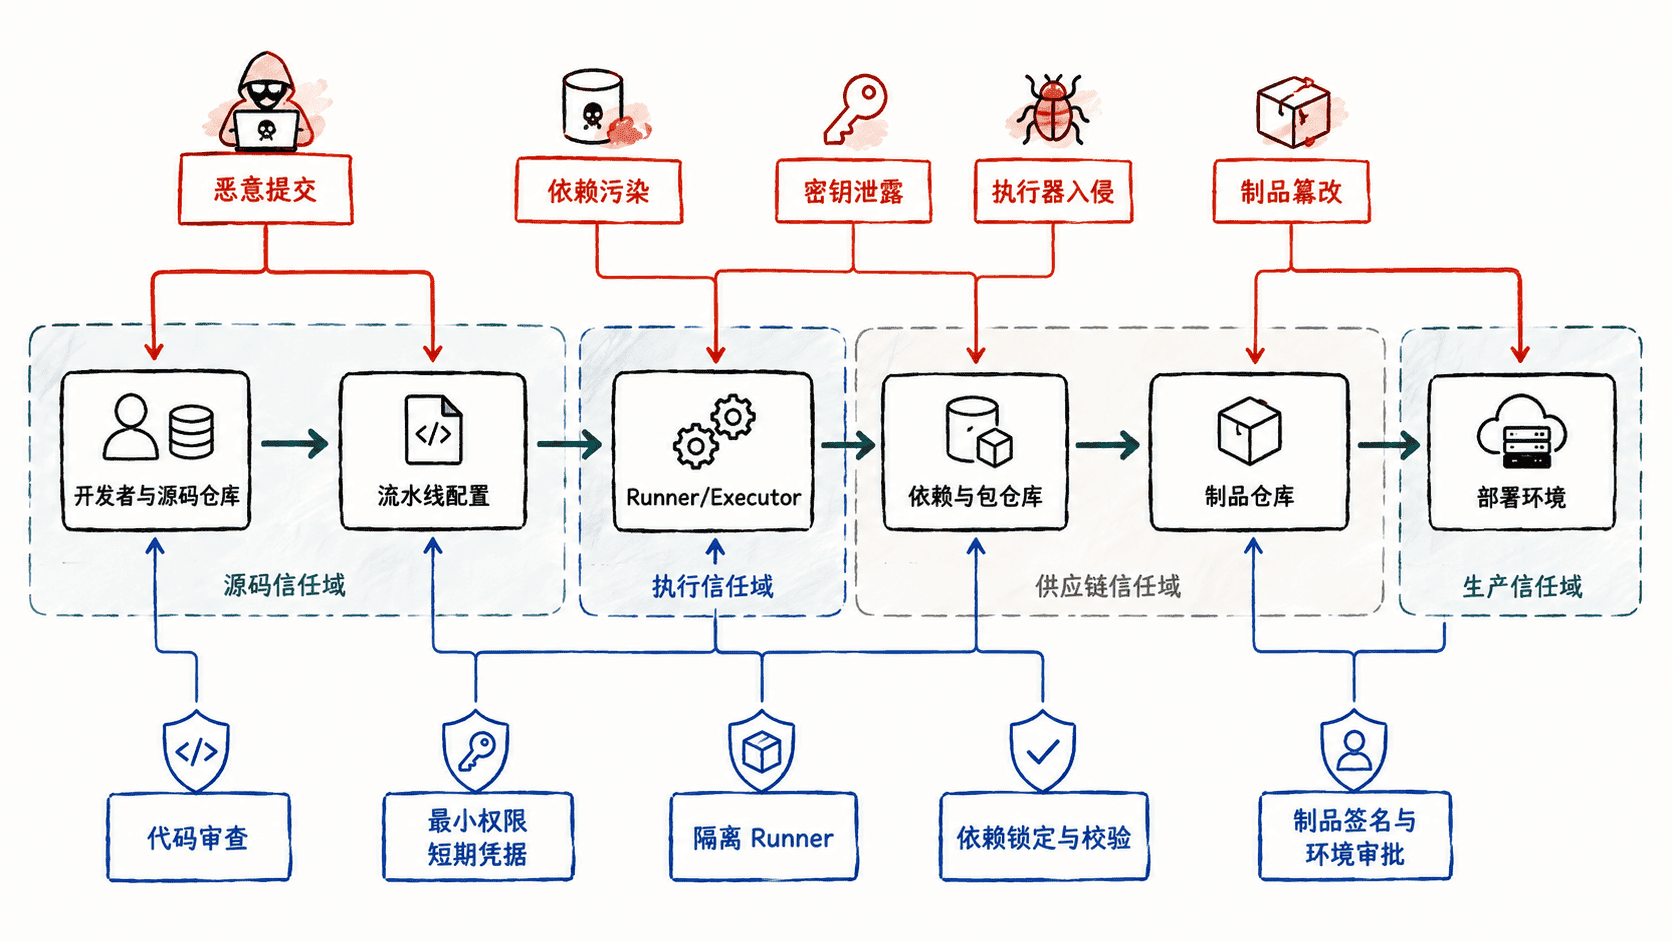
攻击面分析的第一问不是“我们用了哪款 CI 工具”,而是“谁能让下一阶段相信它提供的输入”。一旦某个边界允许低信任输入获得高权限执行能力,攻击者就可能沿链路继续放大影响。
五类高频攻击面
| 攻击面 | 典型入口 | 主要目标 | 优先观察信号 |
|---|---|---|---|
| 恶意提交 | PR、流水线脚本、构建脚本 | 借正常构建流程执行恶意逻辑 | 敏感目录异常变更、流水线权限突然扩大 |
| 依赖污染 | 公共包、镜像、构建插件 | 在构建阶段植入恶意代码 | 依赖来源变化、锁文件异常、校验值变化 |
| 密钥泄露 | 日志、环境变量、缓存、构建产物 | 获取仓库、云或部署权限 | 日志出现凭据特征、异常身份调用 |
| 执行器入侵 | 长生命周期 Runner、共享主机 | 控制构建环境并窃取后续任务数据 | Runner 出现异常进程、跨任务残留文件 |
| 制品篡改 | 制品库、上传链路、标签复用 | 让部署使用未经验证的构建结果 | 摘要不一致、不可追溯制品、标签指向变化 |
这五类风险经常串联出现。例如,恶意提交可以先修改流水线,再读取过度授权的凭据;被盗凭据又可能用于替换制品。分析时要追踪完整攻击路径,不能只给单个系统打补丁。
用一次提交追踪攻击链
假设一个外部贡献者提交了 PR,并修改了构建脚本。如果 PR 工作流可以直接访问生产部署凭据,那么“低信任代码”与“高权限密钥”已经处在同一执行上下文;即使代码审查最终能发现问题,凭据也可能在评审之前暴露。
继续沿链路追问:Runner 是否长期复用、能否访问宿主机其他任务数据,构建时依赖是否固定到可验证版本,生成的制品是否带摘要或签名,部署系统是否验证“这个制品确实由受信任流水线产生”。这些问题可以把单点漏洞扩展成一条完整的攻击链模型。
把控制点映射到攻击面
防护应优先放在攻击者必须跨越的边界,而不是平均分散配置。源码入口可以用强制评审、分支保护和关键流水线文件所有权限制降低恶意修改概率;依赖入口应固定版本、使用锁文件并校验来源与摘要。
执行阶段优先采用隔离、短生命周期 Runner,并限制其网络和云权限。凭据尽量使用按任务签发的短期身份而非长期静态密钥。制品进入仓库后应保持不可变,并记录构建来源、摘要或签名;生产部署则通过受保护环境和审批规则把“能构建”与“能上线”分离。
做一轮最小威胁建模
可以对每个流水线阶段连续回答五个问题:谁能修改输入、任务以什么身份执行、能读取哪些秘密、能访问哪些网络或系统、输出由谁验证。只要某一项出现“低信任主体可以直接获得高权限”或“关键输出没有完整性校验”,就应把它列为优先整改项。
完成攻击面清单后,最有价值的产物不是一长串安全功能,而是一张从入口、权限提升、横向移动到制品和生产环境的攻击路径图。后续加固应能明确切断这些路径,并让每个高风险动作都可验证、可追踪、可撤销。