
CI/CD / 系统课时
扫描镜像安全风险
扫描镜像安全风险
镜像进入制品仓库前,至少要回答两个问题:基础镜像和应用依赖里是否存在已知漏洞,以及哪些漏洞应直接阻断发布。本课用 Trivy 建立“扫描、分级、阻断、留痕”的最小门禁,并避免把所有告警都一刀切成失败。
学习目标
- 用镜像扫描同时检查操作系统包与常见语言依赖。
- 在 CI 中区分“必须阻断”和“只记录跟踪”的漏洞等级。
- 根据可修复性、暴露面和例外期限调整门禁,而不是长期忽略告警。
把扫描放在镜像发布之前
安全扫描应针对“即将发布的那个镜像摘要或不可变标签”执行,而不是只扫描源码目录。这样才能覆盖基础镜像中的系统包,以及构建后真正进入镜像的应用依赖。
推荐链路是:构建镜像 → 扫描漏洞 → 按策略判断 → 通过后推送或提升到发布仓库。失败时保留扫描报告和镜像标识,便于定位具体 CVE、受影响包和修复版本。
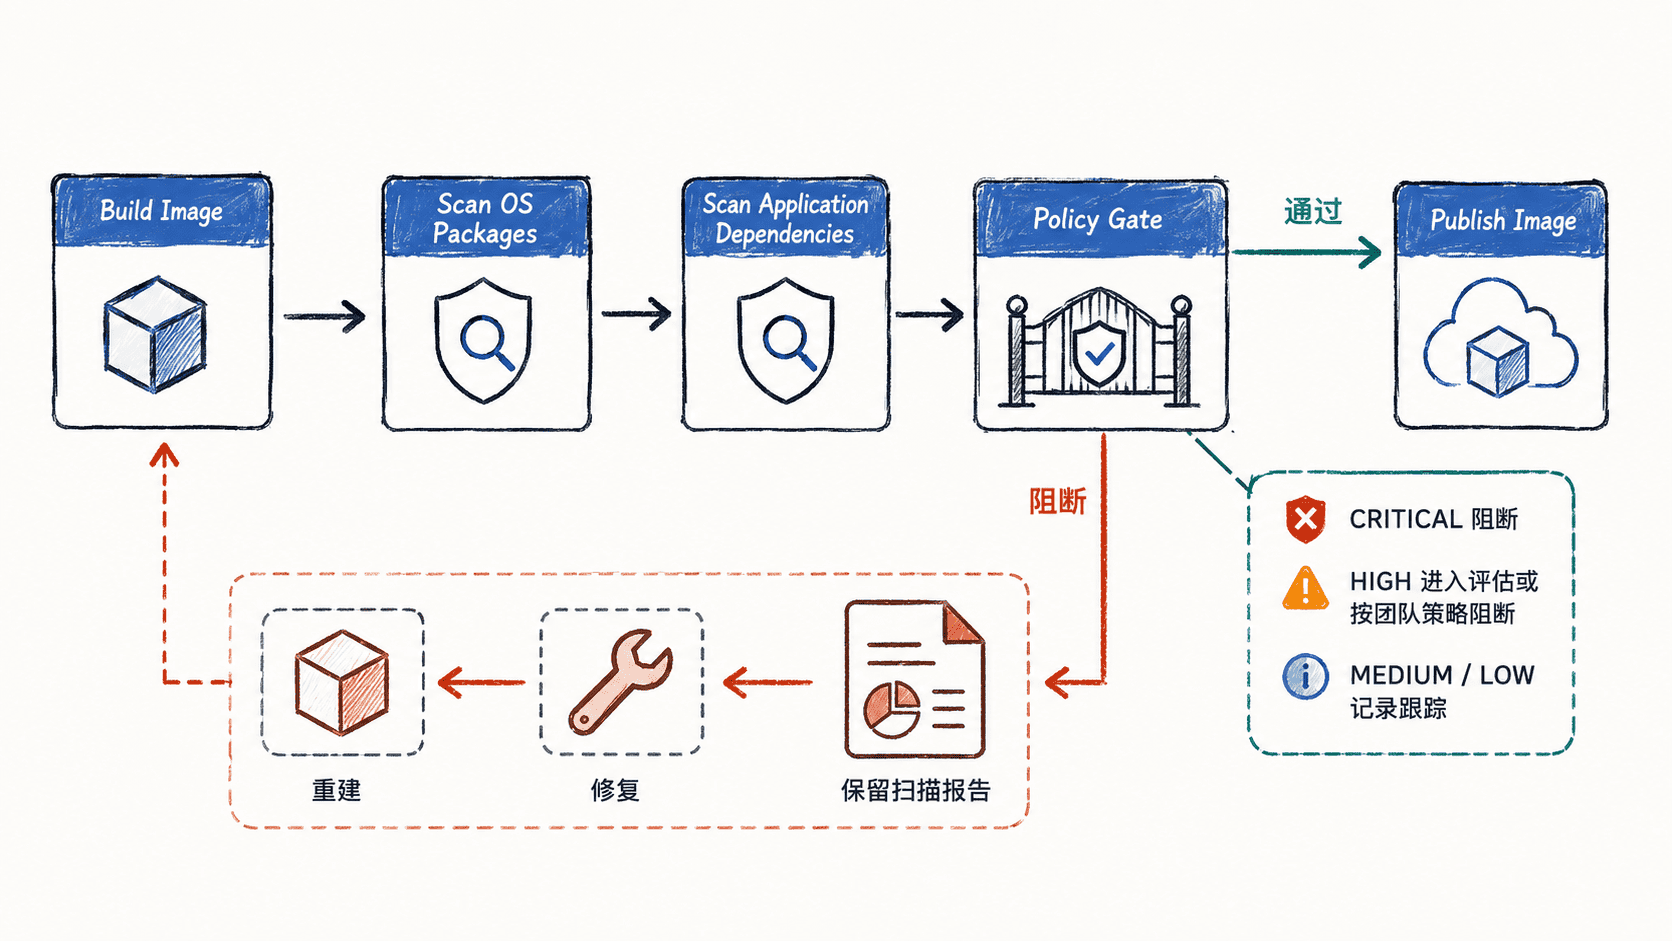
用 Trivy 建立最小扫描门禁
下面示例假设 CI 已经构建出镜像。将 <ID> 替换为本次构建的不可变版本号、提交哈希或镜像摘要对应标签。第一条扫描只对 CRITICAL 漏洞设置失败退出码;第二条把 HIGH 级漏洞输出为报告,但暂不阻断,用于团队逐步收紧策略。
IMAGE_REF="registry.example.com/team/app:<ID>"
REPORT_DIR="${CI_PROJECT_DIR:-.}/security-reports"
mkdir -p "$REPORT_DIR"

trivy image --quiet --scanners vuln --severity CRITICAL --exit-code 1 \
  --format json --output "$REPORT_DIR/critical.json" "$IMAGE_REF"
CRITICAL_EXIT=$?

trivy image --quiet --scanners vuln --severity HIGH --exit-code 0 \
  --format json --output "$REPORT_DIR/high.json" "$IMAGE_REF"
HIGH_EXIT=$?

printf 'critical_gate=%s high_report=%s\n' "$CRITICAL_EXIT" "$HIGH_EXIT"
预期输出(镜像没有 CRITICAL 漏洞时):
critical_gate=0 high_report=0如果第一条扫描发现匹配的 CRITICAL 漏洞,Trivy 会以非零状态退出;CI 应据此停止后续发布。实际漏洞明细、包名和修复版本会随镜像内容及漏洞数据库更新时间变化,不应把固定数量写死在流水线判断中。
设置能长期执行的阻断规则
“发现漏洞就失败”通常会导致门禁很快被绕过;“只告警不阻断”又无法真正降低风险。更实用的起点是把规则拆成三层:
CRITICAL:默认阻断,除非已有明确且有到期时间的例外。HIGH:结合是否有修复版本、组件是否运行时可达、服务是否暴露到不可信网络决定是否阻断;成熟后可逐步收紧。MEDIUM与LOW:通常先记录到制品报告和待办中,不作为默认发布门禁。
例外必须绑定具体漏洞、镜像或组件范围、负责人和到期时间。不要使用长期全局忽略文件把整类漏洞静默掉,否则扫描结果会失去治理价值。
处理基础镜像与应用依赖
漏洞来源大致分两类。基础镜像问题通常通过升级发行版包、切换到维护中的基础镜像标签或缩小运行时镜像解决;应用依赖问题则需要升级 Maven、npm、pip 等依赖版本,并重新构建镜像后再扫描。
修复完成后不要只复用旧报告。应重新构建镜像、得到新的不可变标识,再执行同一套扫描门禁。只有“新镜像扫描通过”才能证明发布对象本身已经满足规则。