
CI/CD / 系统课时
安装 GitOps 控制器
安装 GitOps 控制器
本课以 Argo CD 为例,把 GitOps 控制器部署到 Kubernetes,并完成私有仓库凭据与目标命名空间的基础配置。做完后,你将得到一个可接收 Application 规则、能够读取 Git 配置并向集群写入资源的控制平面。
学习目标
- 在 Kubernetes 中安装并验证 Argo CD 核心组件。
- 用 Repository Secret 配置 Git 仓库访问凭据。
- 准备目标命名空间,并理解控制器写入权限的边界。
检查集群前置条件
安装前先确认当前 kubectl 能访问目标集群,并且当前身份至少能够创建命名空间和集群级 RBAC 资源。官方完整安装清单会创建 CRD、ClusterRole、Service、Deployment 和 StatefulSet,因此普通命名空间管理员权限通常不够。
kubectl get --raw=/readyz
kubectl auth can-i create namespace
kubectl auth can-i create clusterrole
预期输出
ok
yes
yes
如果最后一项返回 no,不要继续套用完整安装清单,应让集群管理员安装控制器,或改用经过审批的命名空间受限安装方案。
部署 Argo CD
下面命令创建 argocd 命名空间并应用稳定版安装清单。通过重定向隐藏大量资源创建日志,只保留一个可核对的完成标记。
kubectl create namespace argocd --dry-run=client -o yaml | kubectl apply -f - >/dev/null
kubectl apply -n argocd -f https://raw.githubusercontent.com/argoproj/argo-cd/stable/manifests/install.yaml >/dev/null
echo "Argo CD manifests applied"
预期输出
Argo CD manifests applied等待核心组件完成滚动发布,再进入后续配置。
kubectl -n argocd rollout status deployment/argocd-server --timeout=180s >/dev/null
kubectl -n argocd rollout status deployment/argocd-repo-server --timeout=180s >/dev/null
kubectl -n argocd rollout status statefulset/argocd-application-controller --timeout=180s >/dev/null
echo "Argo CD core components ready"
预期输出
Argo CD core components ready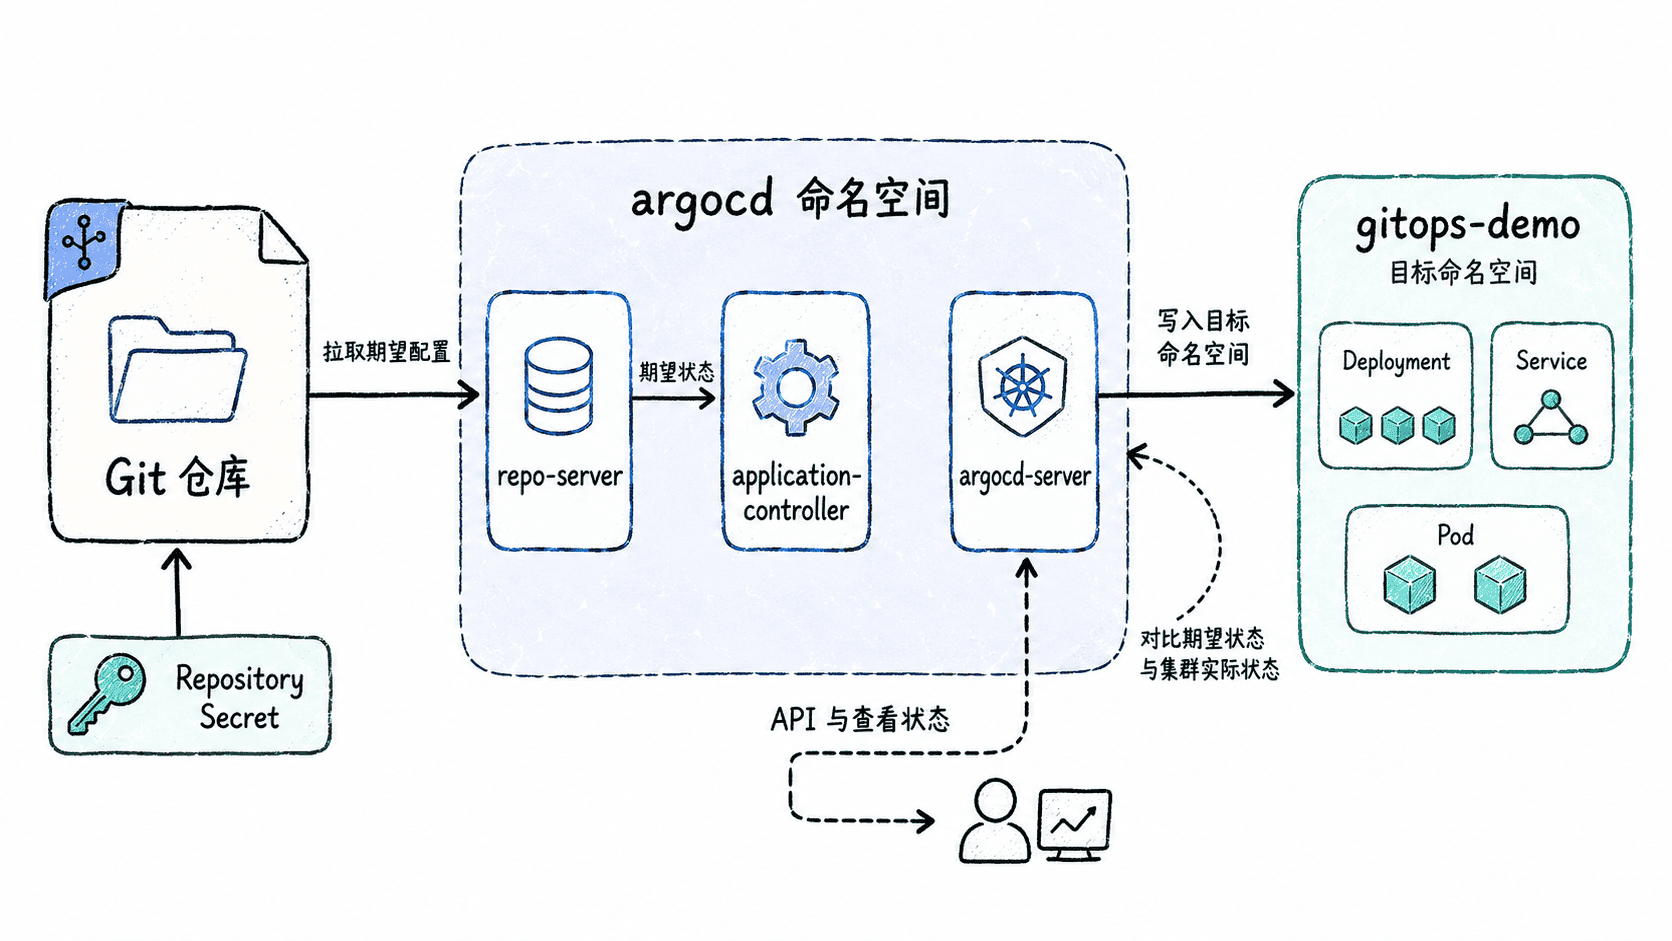
配置仓库访问
Argo CD 会把仓库连接信息识别为带特定标签的 Secret。下面示例适合使用用户名和访问令牌的 HTTPS 私有仓库;将 <REPO_URL>、<ID> 和 <VALUE> 替换成实际仓库地址、用户名和令牌。若使用 SSH,应改为配置 SSH 私钥,而不是继续保留这组字段。
apiVersion: v1
kind: Secret
metadata:
  name: repo-platform-config
  namespace: argocd
  labels:
    argocd.argoproj.io/secret-type: repository
type: Opaque
stringData:
  type: git
  url: <REPO_URL>
  username: <ID>
  password: <VALUE>
将配置保存为 repo-secret.yaml 后应用,并检查 Argo CD 是否识别出仓库类型标签。
kubectl apply -f repo-secret.yaml >/dev/null
kubectl -n argocd get secret repo-platform-config -o jsonpath='{.metadata.labels.argocd\.argoproj\.io/secret-type}'; echo
预期输出
repository准备目标命名空间
GitOps 控制器最终需要把工作负载写入目标命名空间。先创建一个 gitops-demo 命名空间,并确认它已经进入 Active 状态。
kubectl create namespace gitops-demo --dry-run=client -o yaml | kubectl apply -f - >/dev/null
kubectl get namespace gitops-demo -o jsonpath='{.status.phase}'; echo
预期输出
Active默认完整安装使用集群级 RBAC,控制器可管理集群中的命名空间资源;如果团队采用命名空间受限模式,还需要显式授予 application-controller 对目标命名空间所需资源的读写权限,否则后续同步会表现为权限拒绝。
验证安装是否可进入同步阶段
最后确认 Argo CD API 服务已经可用。仓库是否真正可访问,要以创建 Application 后的同步状态为准,因为只有那时 repo-server 才会读取指定路径和版本。
kubectl -n argocd wait --for=condition=Available deployment/argocd-server --timeout=180s >/dev/null
echo "argocd-server available"
预期输出
argocd-server available到这里,控制器、仓库凭据和目标命名空间都已准备完成。若后续 Application 无法同步,应优先区分“仓库认证失败”“路径或版本不存在”和“目标命名空间权限不足”三类问题,而不是重新安装控制器。