
CI/CD / 系统课时
处理配置与敏感信息
处理配置与敏感信息
应用镜像应该只包含代码和运行时依赖,不应把环境配置、数据库密码或 API 密钥烘焙进镜像。本课用 ConfigMap 与 Secret 分离普通配置和敏感数据,并说明何时进一步把密钥交给外部密钥系统管理。
学习目标
- 区分 ConfigMap、Secret 与外部密钥方案的适用范围
- 能把配置以环境变量方式注入 Pod
- 能验证配置已经加载,同时避免在日志和清单中泄露敏感值
分离镜像与运行配置
ConfigMap 适合日志级别、功能开关和服务地址等非敏感配置;Secret 用于密码、令牌和证书等敏感数据。两者都能让同一个镜像运行在不同环境,但 Secret 并不意味着数据天然获得完整的加密与访问保护,仍要配合 RBAC 和集群侧静态加密策略。
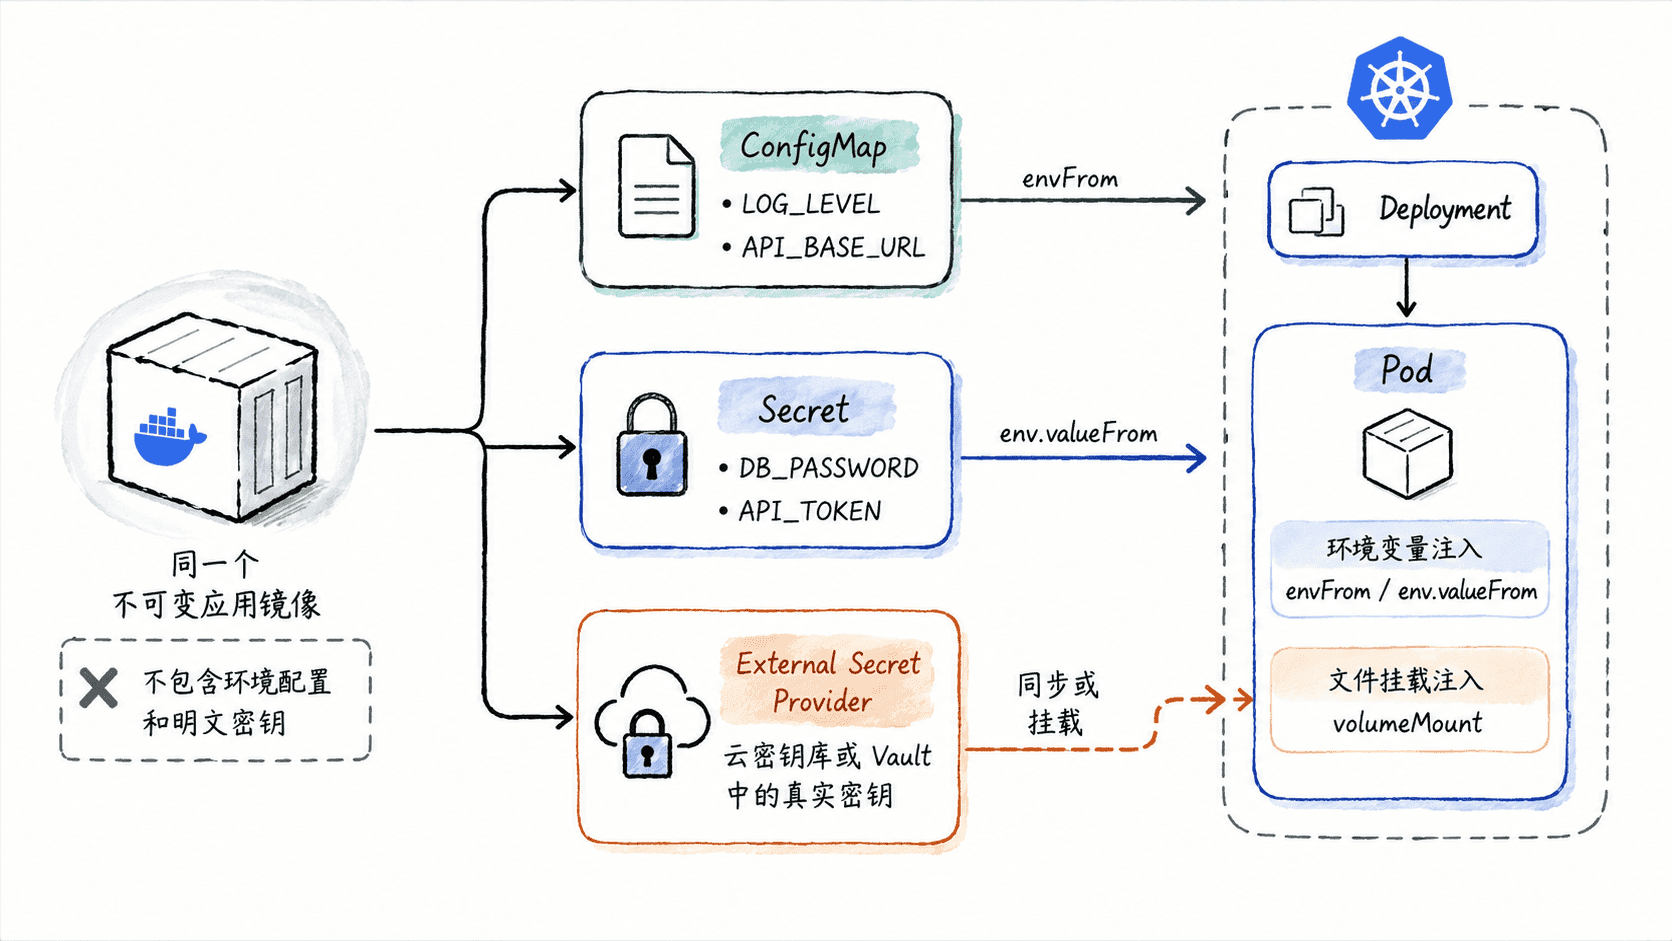
先创建一组普通配置和一个示例 Secret。命令中的密码占位仅用于演示,生产流水线不要把真实密钥直接写进 Git、脚本参数或构建日志。
kubectl create configmap demo-api-config \
  --from-literal=LOG_LEVEL=info \
  --from-literal=API_BASE_URL=https://api.internal \
  -n demo

kubectl create secret generic demo-api-secret \
  --from-literal=DB_PASSWORD='<VALUE>' \
  -n demo
预期输出
configmap/demo-api-config created
secret/demo-api-secret created
<VALUE> 代表实际密钥值,不应出现在提交记录、构建日志或应用日志中。
在 Pod 中注入配置
Deployment 可以分别引用 ConfigMap 与 Secret。以下片段示例只展示与配置注入相关的字段,依赖 demo-api-config 和 demo-api-secret 已经存在。
apiVersion: apps/v1
kind: Deployment
metadata:
  name: demo-api
  namespace: demo
spec:
  selector:
    matchLabels:
      app: demo-api
  template:
    metadata:
      labels:
        app: demo-api
    spec:
      containers:
        - name: demo-api
          image: registry.example.com/demo-api:1.0.0
          env:
            - name: LOG_LEVEL
              valueFrom:
                configMapKeyRef:
                  name: demo-api-config
                  key: LOG_LEVEL
            - name: DB_PASSWORD
              valueFrom:
                secretKeyRef:
                  name: demo-api-secret
                  key: DB_PASSWORD
Pod 启动时会解析引用并把两个键注入容器环境。如果所引用的对象或必需键不存在,工作负载可能无法正常启动,因此发布流程必须把依赖检查纳入验证。
应用 Deployment 并等待滚动发布完成。
kubectl apply -f ./deployment.yaml
kubectl rollout status deployment/demo-api -n demo
预期输出
deployment.apps/demo-api configured
deployment "demo-api" successfully rolled out
首次创建资源时第一行可能显示 created。
验证但不要打印密钥
普通配置可以直接读取验证,但敏感值不应该通过 kubectl exec ... env、流水线日志或调试接口输出。更安全的做法是确认 Secret 对象和目标键存在,再检查 Pod 是否成功运行。
kubectl get configmap demo-api-config -n demo \
  -o jsonpath='{.data.LOG_LEVEL}{"\n"}'
kubectl get secret demo-api-secret -n demo \
  -o jsonpath='{.data.DB_PASSWORD}' | wc -c
kubectl get pods -n demo
预期输出
info
<VALUE>
NAME                       READY   STATUS    RESTARTS   AGE
demo-api-<ID> 1/1 Running 0 <AGE>第二行实际是编码后字段的字符数,只用于确认字段非空;<ID> 与 <AGE> 会随实际环境变化。
什么时候使用外部密钥
当密钥需要集中轮换、审计、按身份授权,或者明确要求真实值不能进入 Git 与普通 CI 变量时,应把真实密钥放进专用密钥系统,再通过 CSI 驱动或 External Secrets Operator 一类机制在运行时同步或挂载。
此时 Kubernetes 清单保存的是密钥引用,而不是实际值。验收应关注三个结果:应用能够读取授权密钥、无权限身份无法读取、轮换后工作负载能够按设计刷新。若通过环境变量注入 ConfigMap 或 Secret,已有容器不会自动获得新的环境变量值,通常还需要触发工作负载重新创建。