
CI/CD / 系统课时
保护流水线密钥
保护流水线密钥
流水线密钥最常见的泄露位置不是密钥库本身,而是日志、缓存、临时文件和制品。本课从“密钥进入任务到任务结束”的完整路径检查暴露点,并用短期凭据与工作区扫描示例建立一套可验证的保护方法。
学习目标
- 识别密钥进入日志、缓存、工作区和制品的主要路径
- 用短期身份替代长期静态密钥,降低泄露后的可利用时间
- 在流水线结束前检查工作区,阻止敏感内容被打包或缓存
把密钥当成一次性输入
安全的流水线应让密钥只在需要它的步骤中出现,并尽量只存在于进程内存。不要把密钥写入源码、生成的 .env、构建目录或调试日志,也不要为了跨步骤复用而把密钥打进缓存。
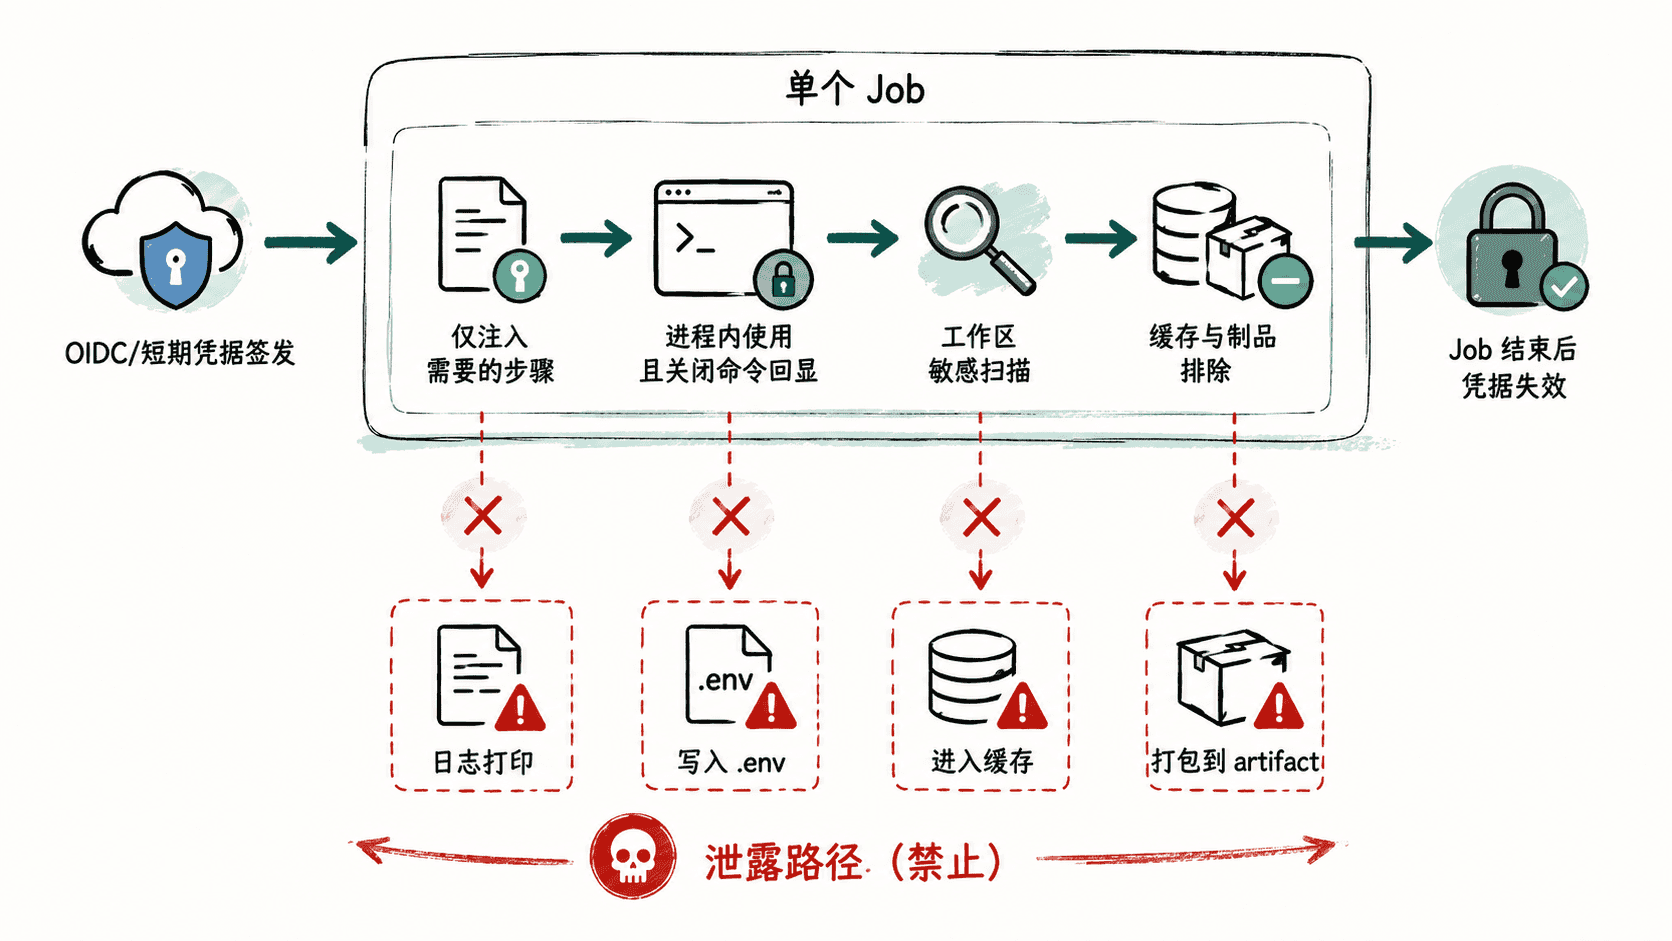
如果平台支持 OIDC、工作负载身份或临时会话令牌,应优先让任务在运行时换取几分钟到几十分钟有效的凭据,而不是保存长期云密钥。这样即使某次任务中的令牌被截获,攻击窗口也会随着凭据过期自动关闭。
阻止日志主动泄露
Shell 任务最常见的问题是开启 set -x,它会把展开后的命令参数写入日志。处理敏感变量前应关闭命令回显,并避免 echo "$SECRET"、把令牌放入 URL,或把完整环境变量交给诊断工具。
下面示例只验证敏感变量是否存在,不输出其值,并在任务结束前主动清除变量。
#!/usr/bin/env bash
set -euo pipefail
set +x

: "${DEPLOY_TOKEN:?DEPLOY_TOKEN is required}"

echo "deploy credential is available"
# 在这里调用真正的部署命令,但不要把令牌放进命令行参数或日志。
unset DEPLOY_TOKEN

echo "deploy credential cleared"
预期输出
deploy credential is available
deploy credential cleared
如果缺少 DEPLOY_TOKEN,脚本会立即失败,并提示该变量必填;不会产生一个“空凭据继续部署”的模糊状态。
防止密钥进入缓存和制品
缓存和制品通常会被保存得比单次任务更久,因此构建目录中不应残留 .env、私钥、令牌文件或包含凭据的调试转储。最简单的门禁是在上传缓存和制品之前扫描高风险文件名,并让命中结果直接失败。
#!/usr/bin/env bash
set -euo pipefail

if find . -type f \( -name '.env' -o -name '*.pem' -o -name '*.key' -o -name '*credentials*' \) -print -quit | grep -q .; then
  echo "sensitive file detected in workspace" >&2
  exit 1
fi

echo "workspace secret-file check passed"
预期输出
workspace secret-file check passed这类检查不是秘密扫描器的替代品,但能阻止最常见的误打包。正式流水线还应让缓存路径采用白名单,而不是缓存整个工作目录,并确保制品只包含明确声明的构建输出。
为泄露场景准备失效机制
密钥保护最后还要考虑“已经泄露怎么办”。短期凭据应能够自动过期,长期保留的少量密钥必须支持快速撤销和轮换;权限系统要能追踪某个凭据由哪个工作流、哪个环境和哪个身份使用。
当发现日志或制品中出现密钥时,应先撤销凭据,再删除可访问的日志、缓存或制品,并检查同一凭据在其他系统中的使用记录。只有删除泄露副本而不让凭据失效,攻击者仍可能继续使用已经复制出去的值。
一条安全的流水线不依赖“开发者记得别打印密钥”,而是通过短期凭据、最小暴露范围、上传前检查和可撤销机制,把密钥泄露从人为习惯问题变成可验证的工程约束。