
CI/CD / 系统课时
添加人工审批节点
添加人工审批节点
人工审批节点的价值不是让所有发布都“多点一次确认”,而是在生产等高风险环境前设置一个不可绕过的权限边界。审批人应基于固定制品、测试证据和变更说明做决定,批准后流水线继续,拒绝时生产环境保持不变。
学习目标
- 判断哪些环境跃迁值得增加人工审批
- 把审批权限绑定到受保护环境,而不是普通脚本变量
- 让审批记录同时包含制品身份、变更说明和可审计结果
把审批放在风险跃迁之前
开发和测试环境通常适合全自动发布,因为失败影响有限且需要快速反馈。人工审批更适合放在“预发布到生产”“普通区域到核心区域”或其他风险明显上升的跃迁前。审批之前应完成自动测试、扫描和制品校验,让人只判断自动化难以替代的业务风险与变更时机。
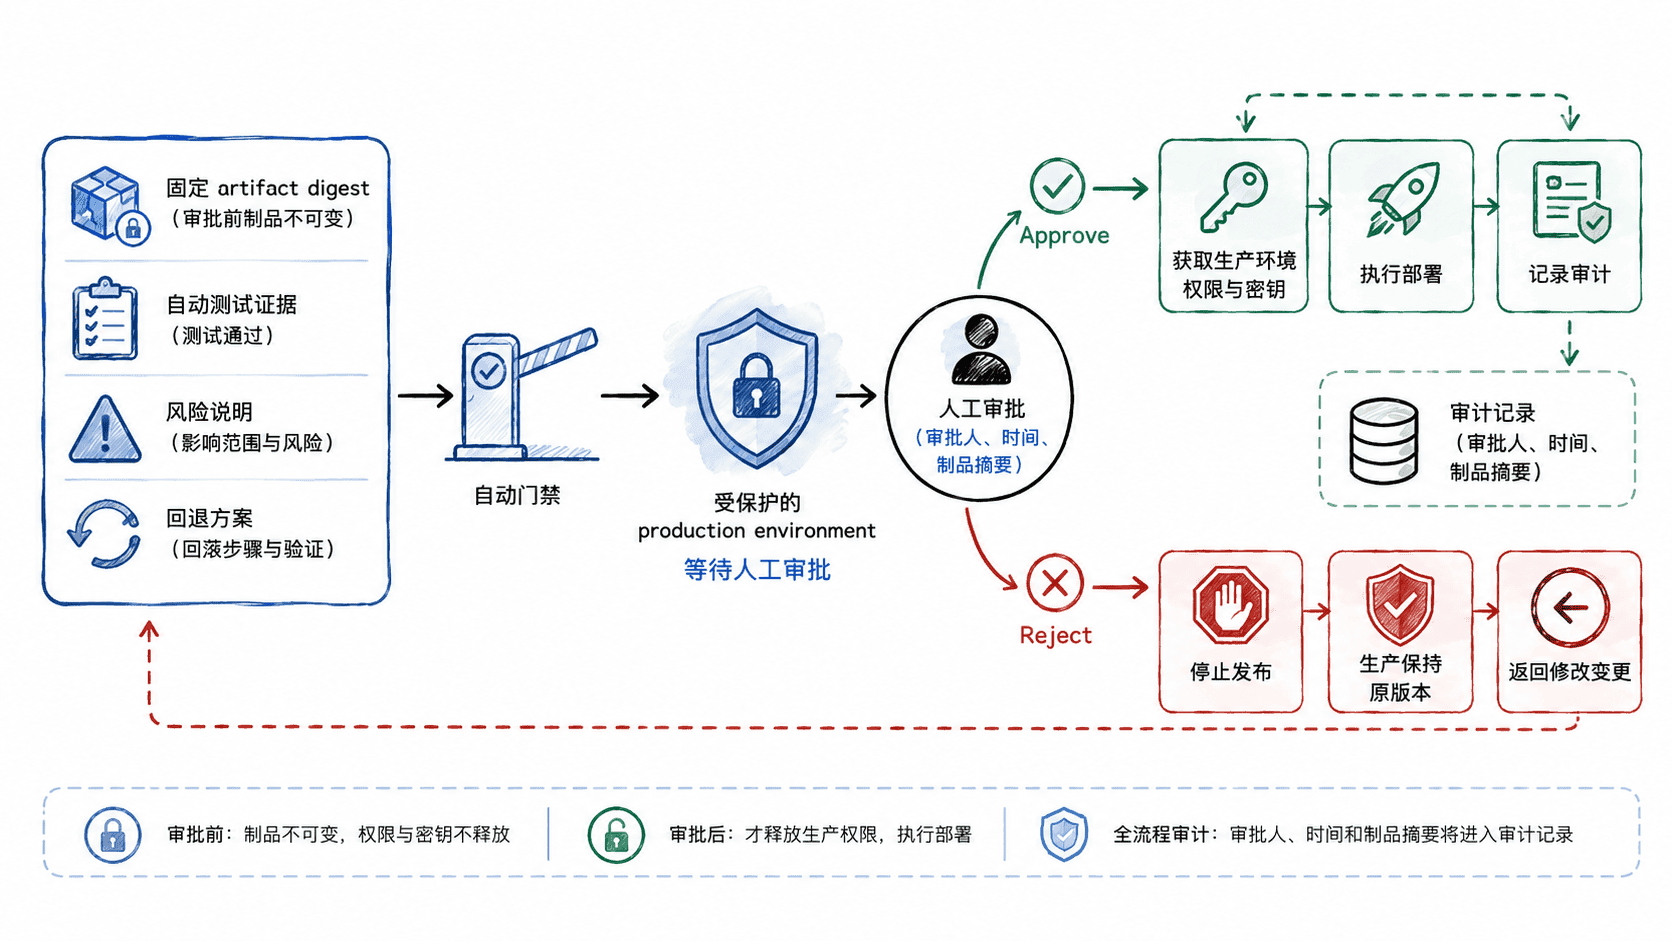
审批节点不应放在构建之前,因为那会让审批对象在批准后继续变化;也不应让审批人手工输入一个全新的版本号。最安全的对象是已经通过前置验证、具有不可变摘要的候选制品。
把权限绑定到受保护环境
下面以 GitHub Actions 为具体例子。片段示例:假设仓库已经有 scripts/deploy-production.sh,且名为 production 的 Environment 已配置 required reviewers。environment: production 让部署作业受环境保护规则控制;change_note 和 artifact_digest 则把变更说明与本次候选制品带入发布记录。
name: promote-production
run-name: "Promote ${{ inputs.artifact_digest }}"

on:
  workflow_dispatch:
    inputs:
      artifact_digest:
        description: "Approved image digest"
        required: true
        type: string
      change_note:
        description: "Change reason and risk note"
        required: true
        type: string

permissions:
  contents: read

jobs:
  deploy:
    runs-on: ubuntu-latest
    # 审批发生在作业获得 production 环境权限之前
    environment: production
    concurrency:
      group: production
      cancel-in-progress: false
    steps:
      - uses: actions/checkout@v4

      # 在进入实际部署脚本前拒绝明显无效的审批请求
      - name: Validate request
        shell: bash
        run: |
          test -n "${{ inputs.change_note }}"
          case "${{ inputs.artifact_digest }}" in
            sha256:*) ;;
            *) echo "artifact_digest must be sha256"; exit 1 ;;
          esac

      # 部署脚本只接收已经被审批的不可变摘要
      - name: Deploy approved artifact
        shell: bash
        env:
          DIGEST: ${{ inputs.artifact_digest }}
run: ./scripts/deploy-production.sh "${DIGEST}"这是工作流配置片段,不是独立可运行脚本。生效行为应通过一次测试发布验证:触发工作流后,deploy 作业在进入 production 环境前等待 required reviewer;批准后才执行部署步骤,拒绝则不执行生产部署。审批规则本身应由环境保护配置维护,而不是在 YAML 里用普通布尔变量模拟。
让审批人看到完整变更包
审批页面至少应能回答四个问题:要发布的不可变制品是什么、它已经通过哪些验证、这次变更为什么现在发布、失败时回退到哪个已知稳定版本。若这些信息需要审批人临时去多个系统拼凑,审批就容易退化成机械点击。
变更说明应简短但可追溯,包含影响范围、风险点和回退动作。高风险发布还可以附上关联工单或变更记录,但不要把生产密钥、令牌等敏感值放进说明文本。生产凭证应由受保护环境在审批通过后提供给作业。
验证审批确实不可绕过
上线前至少做一次拒绝路径和一次越权测试。使用无审批权限的账号触发发布时,应该只能发起请求而不能批准;审批拒绝后,生产版本应保持原摘要;审批通过后,部署结果应与被批准的 artifact_digest 一致,并留下审批人、时间和流水线运行记录。
还要保护工作流文件和部署脚本本身,避免发布人通过修改 CI 配置删除 environment: production 或替换部署逻辑来绕过门禁。人工审批只有与代码评审、受保护分支、环境权限和审计记录共同生效时,才真正构成发布控制,而不是一段可以随意改掉的流程装饰。