
CI/CD / 系统课时
实现持续集成阶段
实现持续集成阶段
这一课把一次代码提交变成可重复的质量门禁:先检查代码,再运行测试和覆盖率规则,随后构建镜像并执行漏洞扫描。最终得到的不是“跑过流水线”,而是一条任何关键检查失败都会停止交付的 CI 链路。
学习目标
- 把代码检查、测试、覆盖率、镜像构建和漏洞扫描串成单向门禁
- 让每个质量任务用退出码明确决定流水线能否继续
- 验证失败任务确实会阻断后续构建或发布动作
把 CI 做成单向门禁
持续集成阶段最重要的约束是“前一道门禁未通过,后一道动作不执行”。代码风格错误、测试失败、覆盖率低于阈值或镜像存在高危漏洞,都应该让当前运行直接失败,而不是只留下告警继续向后走。
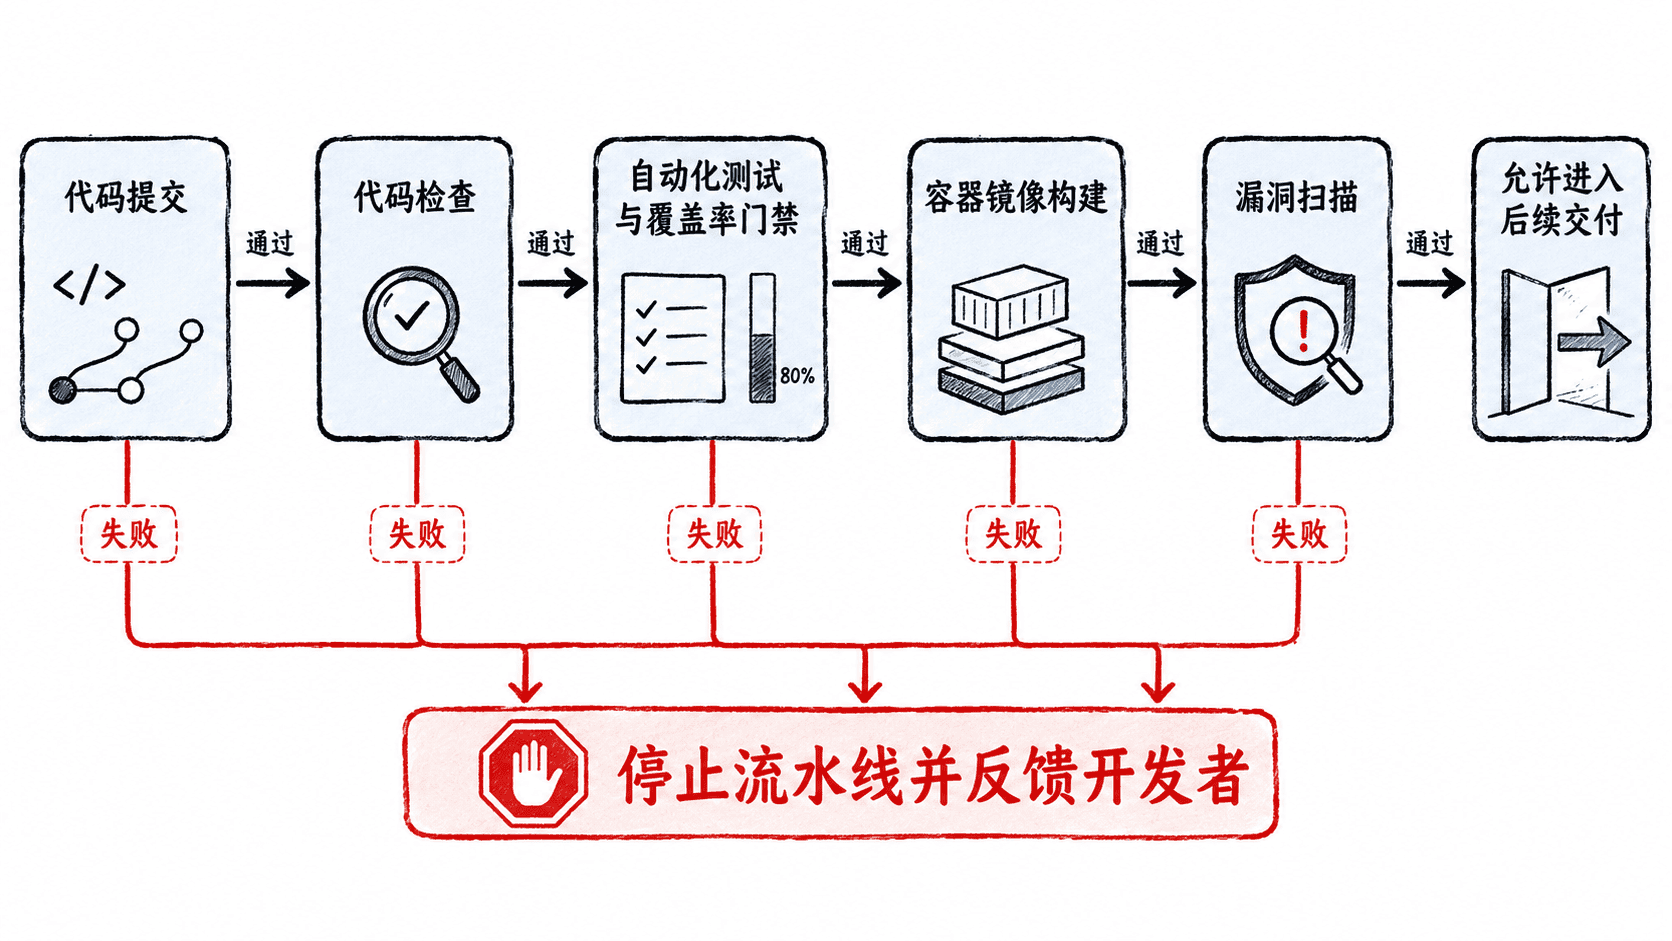
固化检查与镜像扫描
下面以 GitHub Actions 为例。仓库约定提供 make lint 和 make test-coverage 两个稳定入口,其中覆盖率阈值由测试工具配置负责;根目录已有可构建的 Dockerfile。CI 不把这些规则写死在平台里,这样开发者在本地也能执行同一组检查。
name: ci

on:
  pull_request:
  push:
    branches: [main]

permissions:
  contents: read

jobs:
  verify:
    runs-on: ubuntu-latest
    steps:
      # 任一质量步骤失败都会阻断后续步骤
      - name: Checkout
        uses: actions/checkout@v4

      - name: Code check
        run: make lint

      - name: Tests and coverage gate
        run: make test-coverage

      - name: Build image
        run: docker build -t app:${{ github.sha }} .

      # 扫描刚刚构建、后续准备交付的同一镜像
      - name: Vulnerability scan
        uses: aquasecurity/trivy-action@0.28.0
        with:
          image-ref: app:${{ github.sha }}
          format: table
          exit-code: 1
          severity: CRITICAL,HIGH
预期结果
Code check: success
Tests and coverage gate: success
Build image: success
Vulnerability scan: success这里真正决定门禁是否有效的是退出码:make lint、make test-coverage 只要返回非零状态,后续步骤就不会执行;Trivy 的 exit-code: 1 则要求发现 HIGH 或 CRITICAL 漏洞时让任务失败。覆盖率阈值必须由测试配置明确设置,否则“生成覆盖率报告”并不等于“覆盖率达标”。
验证失败是否真的阻断
验证 CI 时不要只跑一次全绿流程。最小验证方式是分别制造一个代码检查错误、一个失败测试和一个会触发扫描门禁的镜像,然后确认失败点之后的步骤没有运行。若失败任务只是显示警告但流水线仍成功,说明门禁没有真正接入交付决策。
保持结果可追踪
镜像标签至少要包含提交标识,例如本例使用 github.sha,避免多个运行覆盖同一个可变标签。若后续要推送到制品仓库,应在全部检查和扫描通过后再执行,并记录镜像摘要,以便持续部署阶段复用同一个不可变制品。
一条合格的持续集成链路应能回答三个问题:哪次提交触发了运行、哪一道门禁决定了失败、最终构建的镜像对应哪个提交。只要这三点可追踪,CI 才真正成为后续生产交付的可靠入口。