
CI/CD / 系统课时
设置合并请求门禁
设置合并请求门禁
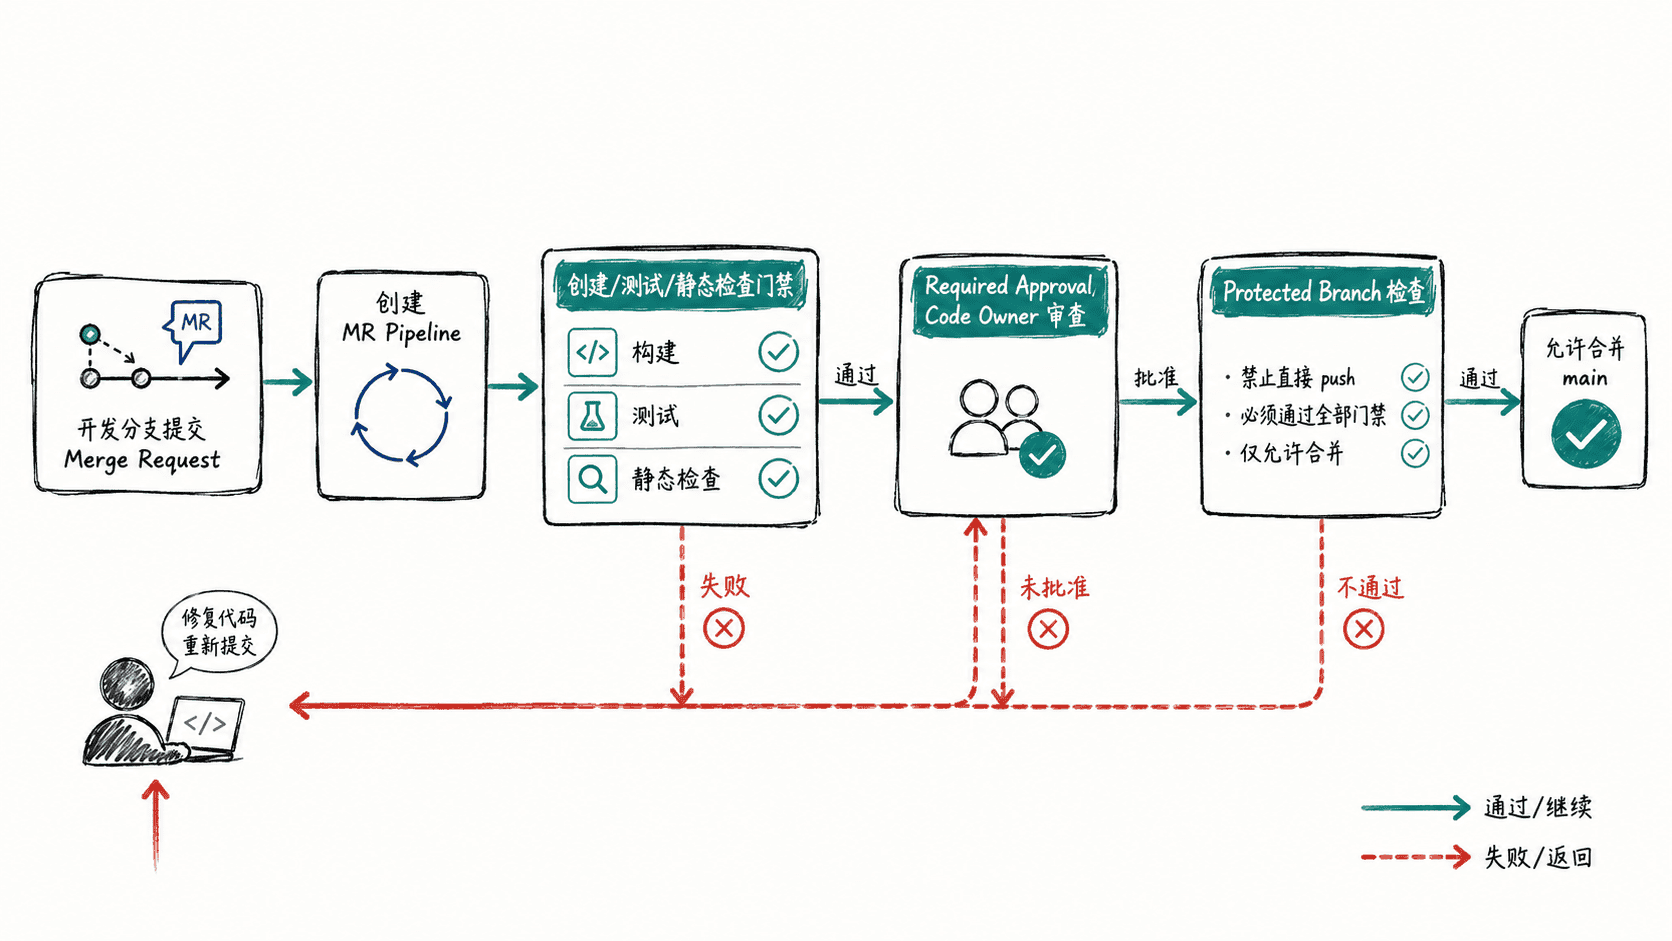
合并请求门禁的目标不是“多加几个检查”,而是让代码只有在流水线成功、审查完成且主分支无法被绕过时才能进入主线。本课以 GitLab 为例,把 CI 状态、审批规则和分支保护组合成一条可验证的合并路径。
学习目标
- 让合并请求稳定触发必需的 CI 流水线
- 将流水线成功、代码审查和分支保护组合为合并条件
- 用反向场景验证门禁无法被失败作业或直接推送绕过
把门禁拆成三层
第一层是机器验证:构建、测试和静态检查必须成功。第二层是人工审查:至少满足团队定义的审批规则,关键目录可交给 Code Owner。第三层是分支保护:禁止普通成员直接推送主分支,使前两层检查成为进入主线的唯一正常路径。
保证合并请求一定有流水线
门禁依赖“每个合并请求都有可判断的流水线”。下面的配置只为合并请求和默认分支创建流水线,并把 quality-gate 作为必需作业。./ci/verify.sh 是片段示例,依赖仓库中存在对应验证脚本;脚本应统一执行项目真实的构建、测试或静态检查。
workflow:
  rules:
    - if: '$CI_PIPELINE_SOURCE == "merge_request_event"'
    - if: '$CI_COMMIT_BRANCH == $CI_DEFAULT_BRANCH'

stages:
  - verify

quality-gate:
  stage: verify
  image: alpine:3.20
  script:
    - chmod +x ./ci/verify.sh
    - ./ci/verify.sh
生效行为是:合并请求产生 merge_request_event 流水线,quality-gate 返回非零状态时流水线失败;验证脚本成功时该作业通过。验证时应分别提交一版故意失败和一版修复后的变更,确认两种状态都能稳定出现。
加上审查和主分支保护
在项目的合并检查中启用“Pipelines must succeed”,再设置所需审批数;如果团队按目录负责,可以加入 CODEOWNERS。下面示例要求后端目录由 backend-team 审查,CI 配置由 platform-team 审查。
[Backend]
/src/backend/ @backend-team

[CI]
/.gitlab-ci.yml @platform-team
/ci/ @platform-team
把该文件保存为 GitLab 支持的 CODEOWNERS 位置,并在受保护的 main 分支上启用 Code Owner 审批。随后把 main 设置为受保护分支,允许符合角色要求的成员通过合并请求合并,同时把直接 push 权限设为“无人”或团队规定的最小例外范围。
这样三层门禁才真正闭合:CI 决定代码是否通过自动验证,审批规则决定是否完成责任人审查,分支保护负责防止有人绕过合并请求直接写入主分支。
用失败场景验收门禁
门禁上线后不要只验证“正常合并”,而应依次做反向检查:让 quality-gate 失败,确认合并按钮被阻止;修复流水线但保留缺失审批,确认仍不能合并;补齐审批后确认可以合并;最后尝试直接向 main 推送,确认分支保护拒绝该路径。
如果团队允许管理员紧急绕过,还应把例外权限、使用条件和审计责任写进发布制度,而不是默认为所有 Maintainer 保留日常绕过能力。一个合格的门禁设计必须既能阻止坏变更,也能明确说明谁在什么条件下可以解除门禁。