
CI/CD / 系统课时
签名与验证发布制品
签名与验证发布制品
本课把镜像签名接入发布链路:构建后只对不可变摘要签名,部署前同时校验签名、摘要和来源。完成后,流水线能把“谁发布了什么”变成可验证的门禁,而不是只依赖镜像标签或仓库权限。
学习目标
- 理解签名、镜像摘要与可信来源之间的关系
- 使用 Cosign 对镜像摘要签名并在部署前验证
- 为验证失败、来源不符和标签漂移设置拒绝部署策略
把签名放在发布链路的正确位置
签名应发生在构建、测试和安全扫描通过之后,并绑定已经推送到仓库的不可变 digest。部署阶段不要重新“相信”某个可变标签,而应取得计划部署的 repository@sha256:<DIGEST>,再执行验证门禁。
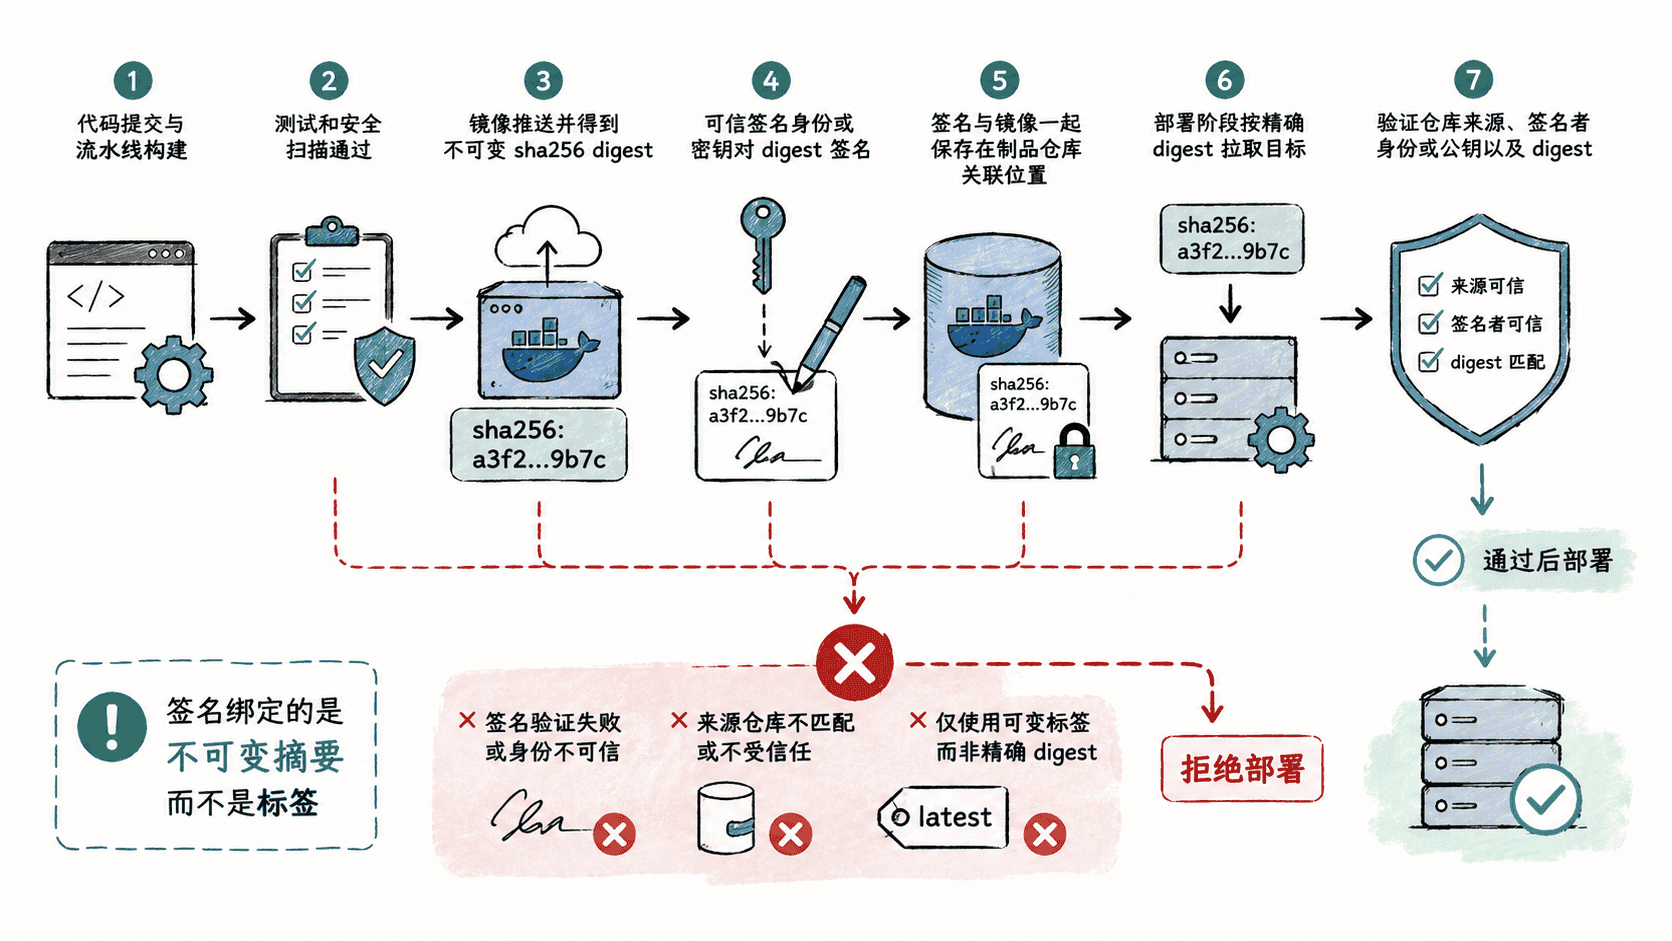
签名本身不会证明制品“没有漏洞”,它证明的是某个可信身份或密钥对某个具体摘要做过签署。因此,扫描结果、构建来源和签名验证是不同门禁,不能互相替代。
用不可变摘要作为验证对象
镜像标签如 release、v1 仍可能被重新指向其他内容,而 digest 由镜像内容确定。发布记录应保存完整镜像引用、提交号、流水线运行 ID 和签名者信息,部署清单也优先固定到 digest。
一个最小门禁至少要回答三件事:当前镜像是否来自允许的仓库路径;当前 digest 是否就是审批过的 digest;该 digest 是否由预期的签名者签署。任一条件不满足,都不应继续部署。
签名并设置部署门禁
下面以 Cosign 的本地密钥对演示核心动作。示例假设 cosign.key 与 cosign.pub 已安全准备好、镜像已推送,且 COSIGN_PASSWORD 由 CI 的受保护 Secret 注入。生产环境更适合把私钥放入 KMS/HSM,或使用受约束的无密钥身份,避免把长期私钥文件留在 Runner。
#!/usr/bin/env bash
set -euo pipefail

IMAGE="registry.example.com/team/app@sha256:<DIGEST>"
: "${COSIGN_PASSWORD:?inject COSIGN_PASSWORD as a masked CI secret}"

case "$IMAGE" in
  registry.example.com/team/app@sha256:*) ;;
  *) echo "untrusted image source" >&2; exit 2 ;;
esac

cosign sign --key cosign.key "$IMAGE" >/dev/null
cosign verify --key cosign.pub "$IMAGE" >/dev/null

echo "signature verified"
预期输出
signature verified实际 digest、签名存储位置和 Cosign 的诊断信息会因仓库与版本不同;脚本只把验证成功后的稳定结果输出出来。只要签名验证失败,set -e 就会让任务立即失败,后续部署步骤不会执行。
可信来源不只是一把公钥
如果使用本地公钥验证,要保证 cosign.pub 的分发路径独立可信,不能让待部署仓库中的制品同时携带并决定“应该信任哪把公钥”。使用 OIDC/无密钥签名时,则要固定允许的身份、颁发者和仓库范围,而不是接受任意可验证证书。
让验证失败真正阻断发布
验收时至少测试三种负向场景:把 digest 改成未签名制品、改成其他仓库的同名镜像、使用错误公钥或错误身份。三种情况都应在部署之前失败,并留下可追踪的验证日志。
最终目标不是“流水线里出现了签名命令”,而是任何进入目标环境的制品都能回答来源、摘要和签名者三个问题,并且验证失败时没有绕过部署门禁的路径。