
CI/CD / 系统课时
保留安全审计记录
保留安全审计记录
本课建立一条可追踪的 CI/CD 审计链:流水线运行、人工审批、权限变更和部署操作都写入统一事件模型,并进入独立、可长期保留的审计存储。这样在事故或合规检查中,可以还原“谁在何时以什么权限发布了什么”。
学习目标
- 确定 CI/CD 安全审计必须保留的事件与关键字段
- 用关联 ID 串联运行、审批、权限变更和部署记录
- 设计防篡改、最小权限和可检索的保留策略
审计记录要回答什么
普通构建日志主要帮助排错,安全审计则必须能回答主体、时间、动作、目标、结果和授权依据。一次生产发布至少要能关联到代码提交、流水线运行、审批记录、实际部署的制品 digest,以及执行部署的身份。
不要只保存“部署成功”一行文本。没有 actor、目标环境、制品摘要和关联 ID 的日志,很难证明一次部署来自哪个审批,也无法判断权限变更是否发生在发布之前。
把分散事件汇入同一审计链
流水线平台、代码托管或 IAM、审批系统和部署平台通常各自记录事件。关键不是把它们复制成一个巨大日志文件,而是让这些事件共享可检索的关联字段,再集中送往独立审计存储。
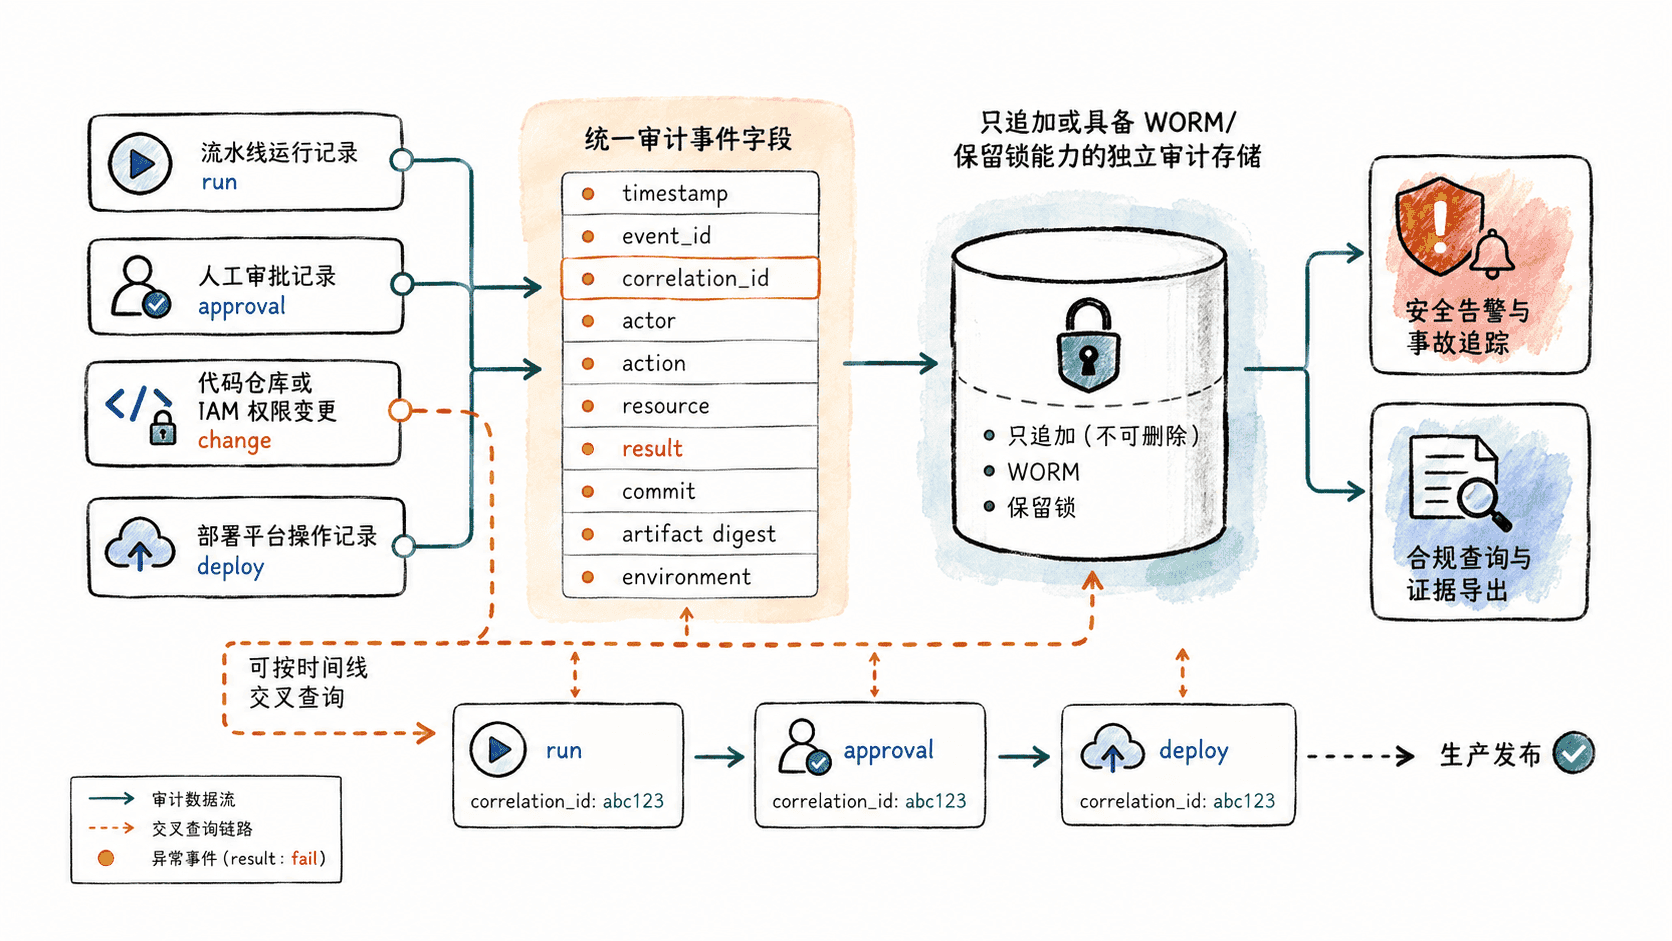
事件至少应保留:唯一事件 ID、UTC 时间、操作者或服务身份、动作、目标资源、结果、来源系统和关联 ID。对发布事件再记录 commit、制品 digest、环境与审批引用;对权限变更则记录变更前后角色、授权对象和变更发起者。
生成可关联的结构化记录
下面是在 Linux Runner 上生成 JSONL 审计事件的最小示例。它演示字段规范、同一 correlation_id 的串联和完整性快照;生产环境应把事件立即发送到独立的集中存储,而不是只留在 Runner 本地磁盘。
#!/usr/bin/env bash
set -euo pipefail

AUDIT_FILE="${AUDIT_FILE:-audit.jsonl}"
CORRELATION_ID="release-<ID>"
: > "$AUDIT_FILE"

emit_audit() {
  jq -nc \
    --arg timestamp "$(date -u +%Y-%m-%dT%H:%M:%SZ)" \
    --arg event_id "$1" \
    --arg correlation_id "$CORRELATION_ID" \
    --arg actor "$2" \
    --arg action "$3" \
    --arg resource "$4" \
    --arg result "$5" \
    '{timestamp:$timestamp,event_id:$event_id,correlation_id:$correlation_id,actor:$actor,action:$action,resource:$resource,result:$result}' \
    >> "$AUDIT_FILE"
}

emit_audit "run-<ID>" "ci-service" "pipeline.run" "commit:<ID>" "success"
emit_audit "approval-<ID>" "user:<ID>" "release.approve" "env:prod" "approved"
emit_audit "deploy-<ID>" "deploy-service" "deploy.apply" "app@sha256:<DIGEST>" "success"

sha256sum "$AUDIT_FILE" > "$AUDIT_FILE.sha256"
echo "audit records: $(wc -l < "$AUDIT_FILE")"
预期输出
audit records: 3<ID>、<DIGEST> 和时间戳在真实运行中都会不同。这个哈希只能证明某个时刻文件内容的一致性,不能单独提供防篡改能力;如果哈希文件和原日志能一起被覆盖,证据仍然不可信。
让记录具备证据价值
审计存储应与业务 Runner 分离,并采用只追加、版本化或 WORM/保留锁等机制,限制删除和缩短保留期的权限。写入身份通常只需要追加事件,查询身份只需要读取,删除或调整保留策略应使用更高权限并再次产生审计事件。
保留时长不要由开发人员随意决定,应按组织安全政策、合同和适用监管要求配置。还要保证时间同步,并把日志采集失败本身设为告警条件;否则最需要证据的故障窗口可能恰好没有记录。
验收一次完整追踪
选择一次测试发布,用同一个 correlation_id 查询从流水线启动到审批再到部署的全部事件,并核对 commit、digest、环境和操作者是否一致。随后模拟一次权限提升,再验证它能按 actor 或时间窗口与发布记录交叉检索。
合格的审计链不是“日志保存得多”,而是关键安全动作都有可归责的主体、时间和目标,记录难以被原执行者悄悄删除,并且能在一次查询中还原发布与权限变化的完整时间线。