
CI/CD / 系统课时
生成软件物料清单
生成软件物料清单
本课为发布制品生成 SBOM,并把组件名称、版本、许可证和来源关系与实际发布物绑定。完成后,你可以在流水线中稳定产出 CycloneDX 或 SPDX 清单,并验证清单确实描述了准备交付的制品。
学习目标
- 理解 SBOM 与普通依赖列表、漏洞报告之间的区别。
- 从实际发布制品生成机器可读的 CycloneDX SBOM,并完成基本校验。
- 将 SBOM 与制品版本或不可变摘要绑定,保证后续审计能找到同一份物料证据。
明确 SBOM 记录的是什么
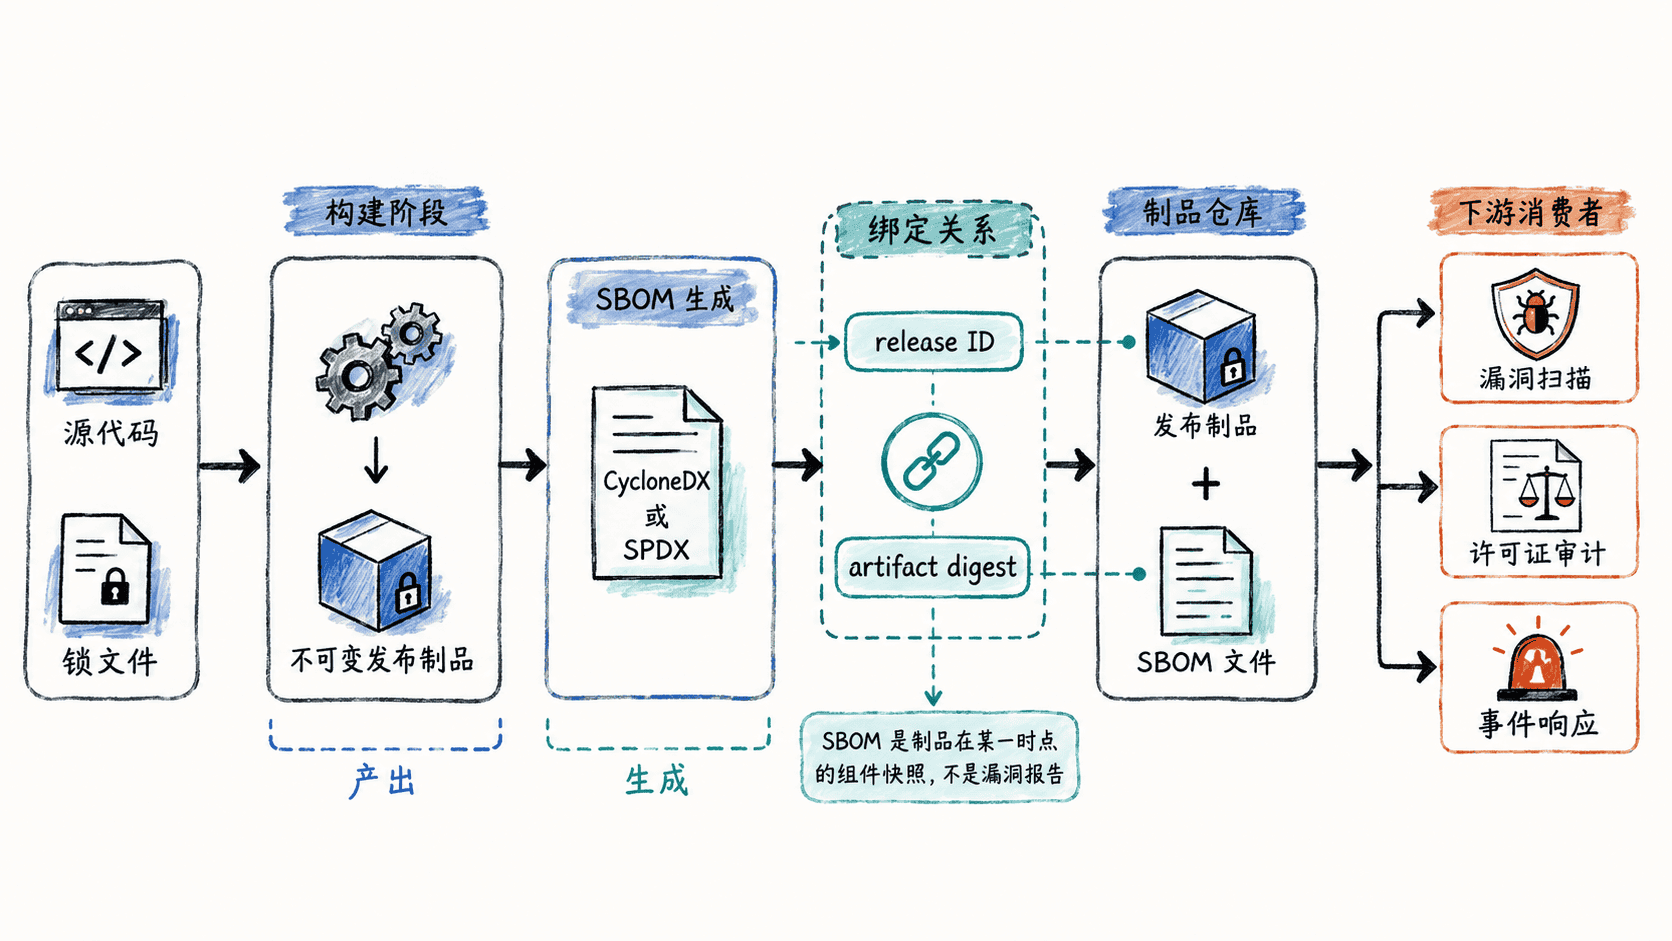
SBOM 是某个软件制品在特定时点的组件清单,不等同于漏洞报告。它重点回答“里面有什么、是什么版本、从哪里来、组件之间是什么关系”;漏洞扫描器可以再读取这些组件信息,与当时的漏洞情报进行匹配。
一份可用于发布治理的 SBOM,至少应尽量保留组件名称、版本、包类型或 Package URL、许可证、哈希或其他可识别信息,以及父子依赖关系。字段是否完整取决于包管理器和构建产物能提供多少证据,因此“许可证字段为空”不能直接解释为“没有许可证风险”。
从实际发布制品生成
发布流水线应尽量针对最终制品生成 SBOM,而不是只扫描源码目录。这样多阶段构建、依赖裁剪和运行时组件变化才会反映到清单中。下面使用 Syft 扫描容器镜像,并输出 CycloneDX JSON;示例默认扫描 alpine:3.20,在 CI 中应把 IMAGE 替换为本次真实发布镜像。
#!/usr/bin/env bash
set -euo pipefail

IMAGE="${IMAGE:-alpine:3.20}"

syft scan "$IMAGE" -o cyclonedx-json=sbom.cdx.json
jq -e '.bomFormat == "CycloneDX" and (.components | length > 0)' sbom.cdx.json >/dev/null
printf 'sbom=valid components=%s\n' "$(jq '.components | length' sbom.cdx.json)"
预期结果:生成 sbom.cdx.json,并在基本结构校验通过后输出:
sbom=valid components=<VALUE>其中 <VALUE> 是实际识别到的组件数量,会随镜像内容和扫描器版本变化。若组织要求 SPDX,可把输出格式改为 spdx-json,但同一发布流程最好固定一种主格式与版本策略,避免下游系统反复做格式转换。
把清单绑定到不可变制品
仅把 sbom.cdx.json 上传到流水线附件还不够,因为过一段时间很难判断它对应哪个镜像或压缩包。发布记录中至少同时保存提交标识、制品版本、制品不可变摘要和 SBOM 文件摘要;如果制品仓库支持关联附件,则让 SBOM 跟随同一制品版本保存。
对容器镜像,生产流程应优先用 digest 标识最终镜像,再生成并关联 SBOM,避免标签被重新指向后出现“同一个 tag、不同内容”的证据错配。对 ZIP、JAR、二进制包等制品,也应先确定最终文件,再计算摘要并生成清单,而不是对构建目录提前做一次扫描就结束。
把 SBOM 变成发布证据
SBOM 生成步骤至少要有三个验收条件:文件存在且能被解析、组件列表不是意外为空、SBOM 与当前发布制品可以通过版本或摘要关联。若任一条件不满足,流水线应阻止进入正式发布,因为缺失的 SBOM 无法在事故发生后补回当时的真实组件状态。
因此,生成 SBOM 不是“多产出一个 JSON 文件”,而是给每个发布制品留下可机器读取的组成快照。只要清单来自最终制品、格式可验证、并与不可变制品标识绑定,它就能成为后续漏洞响应、许可证审计和供应链追踪的可靠输入。