
CI/CD / 系统课时
持续集成、交付与部署
持续集成、交付与部署
持续集成、持续交付和持续部署经常被一起简称为 CI/CD,但它们解决的是同一条软件交付链路上的不同问题。判断三者的关键不是使用了什么工具,而是代码变化会自动走到哪里,以及进入生产环境前是否还需要人工决定。
学习目标
- 准确区分持续集成、持续交付和持续部署的职责边界
- 根据触发条件和生产发布方式判断团队实际采用的模式
- 根据风险、自动化能力和审批要求选择合适的交付方式
三个概念对应不同的自动化边界
持续集成关注代码合并后的快速验证。开发者频繁提交和合并小批量变更,流水线自动执行构建、测试和质量检查,目标是尽早发现“代码合在一起以后是否还能正常工作”。
持续交付在持续集成基础上继续向前:通过检查的代码会自动生成可部署制品,并能够随时发布到生产环境,但真正进入生产通常仍由人员点击批准或在变更窗口中触发。
持续部署则把最后这一步也自动化。只要变更通过预先定义的全部质量门禁,系统便可以直接将其发布到生产环境,不再等待每次人工批准。
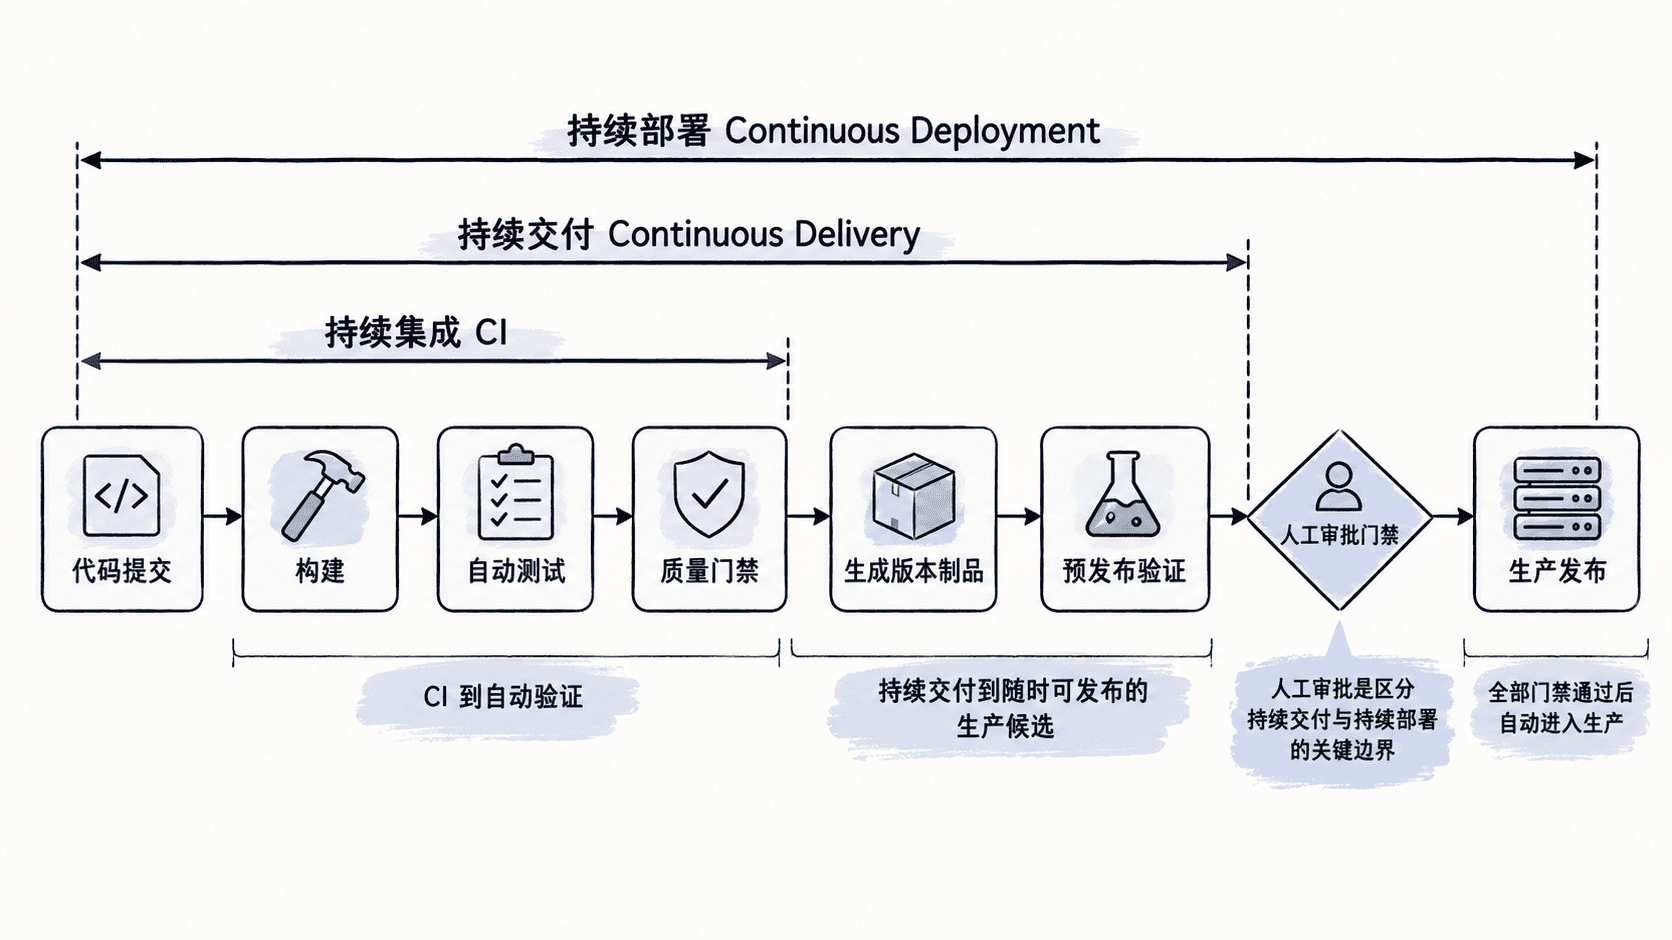
用一个最小流程观察差异
下面的脚本模拟一条已经通过 CI 的流水线。delivery 模式只把版本推进到“可以发布”的状态,而 deployment 模式会继续执行生产发布动作。
#!/usr/bin/env bash
set -euo pipefail

MODE="${1:-delivery}"

echo "[CI] build=PASS"
echo "[CI] test=PASS"
echo "[CD] artifact=READY"

if [[ "$MODE" == "delivery" ]]; then
  echo "[DELIVERY] ready_for_release=true"
elif [[ "$MODE" == "deployment" ]]; then
  echo "[DEPLOYMENT] deploy_to_production=true"
else
  echo "unsupported mode: $MODE" >&2
  exit 1
fi
以持续交付模式运行:
bash pipeline.sh delivery预期输出:
[CI] build=PASS
[CI] test=PASS
[CD] artifact=READY
[DELIVERY] ready_for_release=true
此时制品已经具备生产发布条件,但脚本没有自动执行生产部署。如果改用 deployment 参数,最后一步才会变成自动部署到生产,这正是持续交付与持续部署最直接的边界。
从触发条件判断实际模式
三种实践可以用“什么事件触发下一步”来判断。持续集成通常由代码提交、合并请求或主分支更新触发;持续交付会在构建和质量门禁通过后自动产出可发布版本;持续部署则继续由机器根据门禁结果触发生产发布。
| 实践 | 自动化主要到哪里 | 生产发布触发方式 |
|---|---|---|
| 持续集成 | 构建、测试、质量检查 | 不负责定义生产发布 |
| 持续交付 | 形成已验证、随时可发布的版本 | 通常人工批准或人工触发 |
| 持续部署 | 自动发布到生产环境 | 门禁通过后自动触发 |
因此,一个团队即使每天发布几十次,只要每次进入生产都必须有人批准,它仍然更符合持续交付,而不是持续部署。反过来,仅仅安装了流水线工具,也不能说明已经实现持续集成;如果开发分支持续数周才合并,反馈周期依然很长。
根据风险选择而不是追求名词
持续集成几乎是现代自动化交付的基础,因为快速反馈可以降低集成风险。是否进一步采用持续交付或持续部署,则要结合业务风险、测试可信度、监控能力、回滚速度和组织审批要求决定。
金融、核心基础设施或严格受监管系统常常需要明确的生产审批,持续交付可能更合适。能够使用小批量变更、自动化测试充分、灰度与回滚成熟的服务,则更容易采用持续部署。
CI、持续交付和持续部署不是三个互相替代的工具选项,而是逐步扩展的自动化边界:先让每次代码变化得到可靠验证,再让版本始终保持可发布,最后才根据风险条件决定是否让生产发布也完全自动触发。