
CI/CD / 系统课时
设计制品晋级流程
设计制品晋级流程
制品晋级的目标不是把同一份代码在每个环境重新构建,而是让已经通过验证的同一个不可变制品逐级进入测试、预发布和生产环境。这样才能把“测试过什么”与“最终发布什么”绑定在一起,避免环境之间出现版本漂移。
学习目标
- 用镜像摘要或其他不可变标识固定制品身份
- 设计从测试环境到生产环境的逐级晋级门禁
- 验证目标环境实际运行的仍是同一版本制品
为什么晋级而不是重新构建
一次构建完成后,应把制品版本、内容摘要、源码提交和构建流水线记录绑定起来。后续环境只改变部署目标和环境配置,不再重新执行编译或镜像构建。对于容器镜像,镜像摘要 sha256:<DIGEST> 比 latest、staging、prod 这类可变标签更适合作为制品身份。
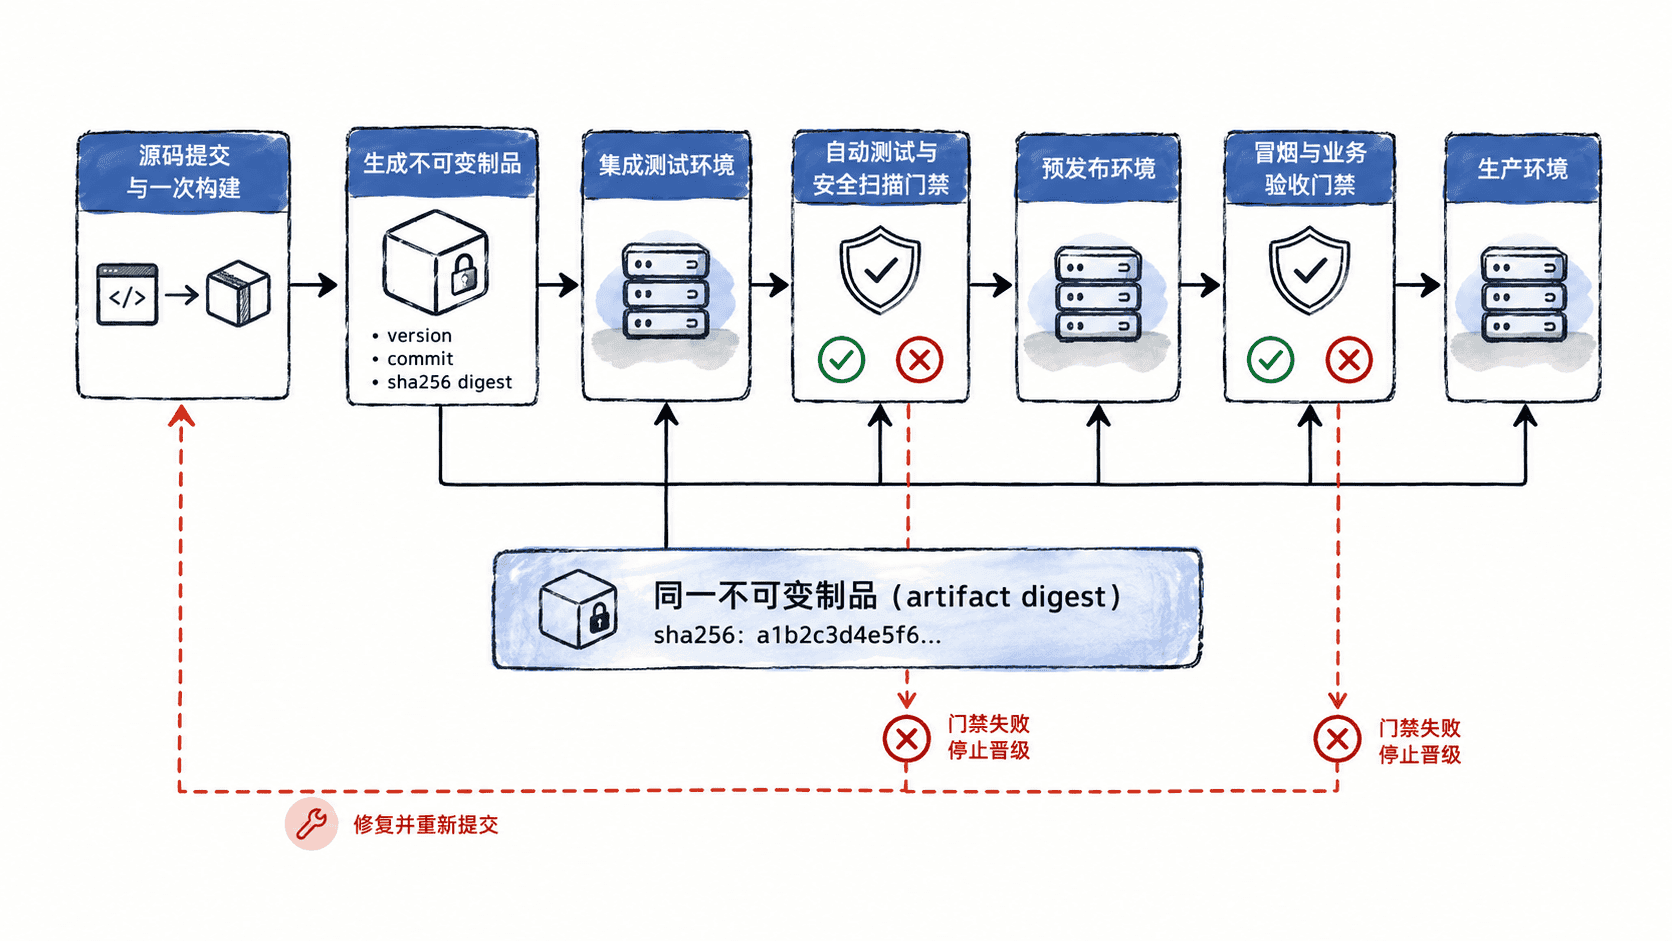
环境差异应通过环境变量、密钥、配置中心或部署参数注入,而不是烘焙成新的应用制品。否则即使版本号相同,实际二进制内容也可能已经不同,生产问题将难以回溯。
定义晋级记录与门禁
每次晋级至少要记录目标制品的不可变标识、来源环境、目标环境、自动化验证结果和触发人。进入更高风险环境前,只检查“这个制品是否满足进入下一环境的条件”,而不是重新生成一个制品。
典型门禁可以按风险逐步增加:测试环境要求单元测试、集成测试和基础扫描通过;预发布环境增加冒烟、兼容性和关键业务验证;生产环境再增加变更窗口、审批或发布策略校验。任何门禁失败都应保留原环境状态,并把同一制品留在当前晋级级别。
用同一镜像摘要晋级
下面以 Kubernetes 为例。前提是镜像已经由构建流水线推送到仓库,目标集群可以拉取该镜像,且当前终端已经具备 kubectl 访问权限。晋级时直接把部署引用切换到既有摘要,不重新执行 docker build。
IMAGE_REPO="registry.example.com/team/api"
DIGEST="sha256:<DIGEST>"
NAMESPACE="staging"

# 只切换工作负载引用,不在目标环境重新构建镜像
kubectl set image deployment/api "api=${IMAGE_REPO}@${DIGEST}" -n "${NAMESPACE}"
kubectl rollout status deployment/api -n "${NAMESPACE}" --timeout=120s

# 读取实际 Pod 模板中的镜像,确认摘要没有发生漂移
kubectl get deployment/api -n "${NAMESPACE}" -o jsonpath='{.spec.template.spec.containers[?(@.name=="api")].image}{"\n"}'
预期输出
deployment.apps/api image updated
deployment "api" successfully rolled out
registry.example.com/team/api@sha256:<DIGEST>
实际摘要、命名空间和部署名称可能不同。关键验证点是最后一行仍然显示本次批准晋级的同一 sha256:<DIGEST>,而不是被环境标签替换成另一个内容未知的版本。
防止版本来源失真
最常见的破坏方式是“每个环境重新构建”“只保存可变标签”“把生产配置打进镜像”和“允许人工临时替换镜像”。这些做法都会让制品来源失去唯一性。更稳妥的做法是把一次构建产生的制品作为唯一候选,通过测试证据逐级晋级,并让部署系统只接受已登记、已验证的不可变标识。
当测试、预发布和生产都能回指同一个制品摘要时,发布问题就可以围绕同一份二进制证据排查;若某个门禁失败,只需要停止晋级或回退目标环境,而不是重新构建一个“看起来相同”的版本。