
CI/CD / 系统课时
实施最小权限
实施最小权限
最小权限不是“把权限尽量删掉”,而是让每个流水线身份只在需要的资源、动作和时间窗口内拥有权限。本课把仓库令牌、云账号、集群身份和部署账号拆开治理,并用 Kubernetes 权限验证演示如何证明“该做的能做、不该做的做不了”。
学习目标
- 按资源范围、允许动作和凭据有效期拆解流水线权限
- 为部署身份配置可验证的最小 Kubernetes 权限
- 通过正向与反向测试确认权限边界真实生效
先把流水线身份拆开
不要让一个长期凭据同时拥有读取源码、推送镜像、修改云资源和管理生产集群的能力。更安全的做法是按阶段分配独立身份:源码阶段只读仓库,构建阶段只写目标镜像仓库,部署阶段只操作指定环境中的指定工作负载。
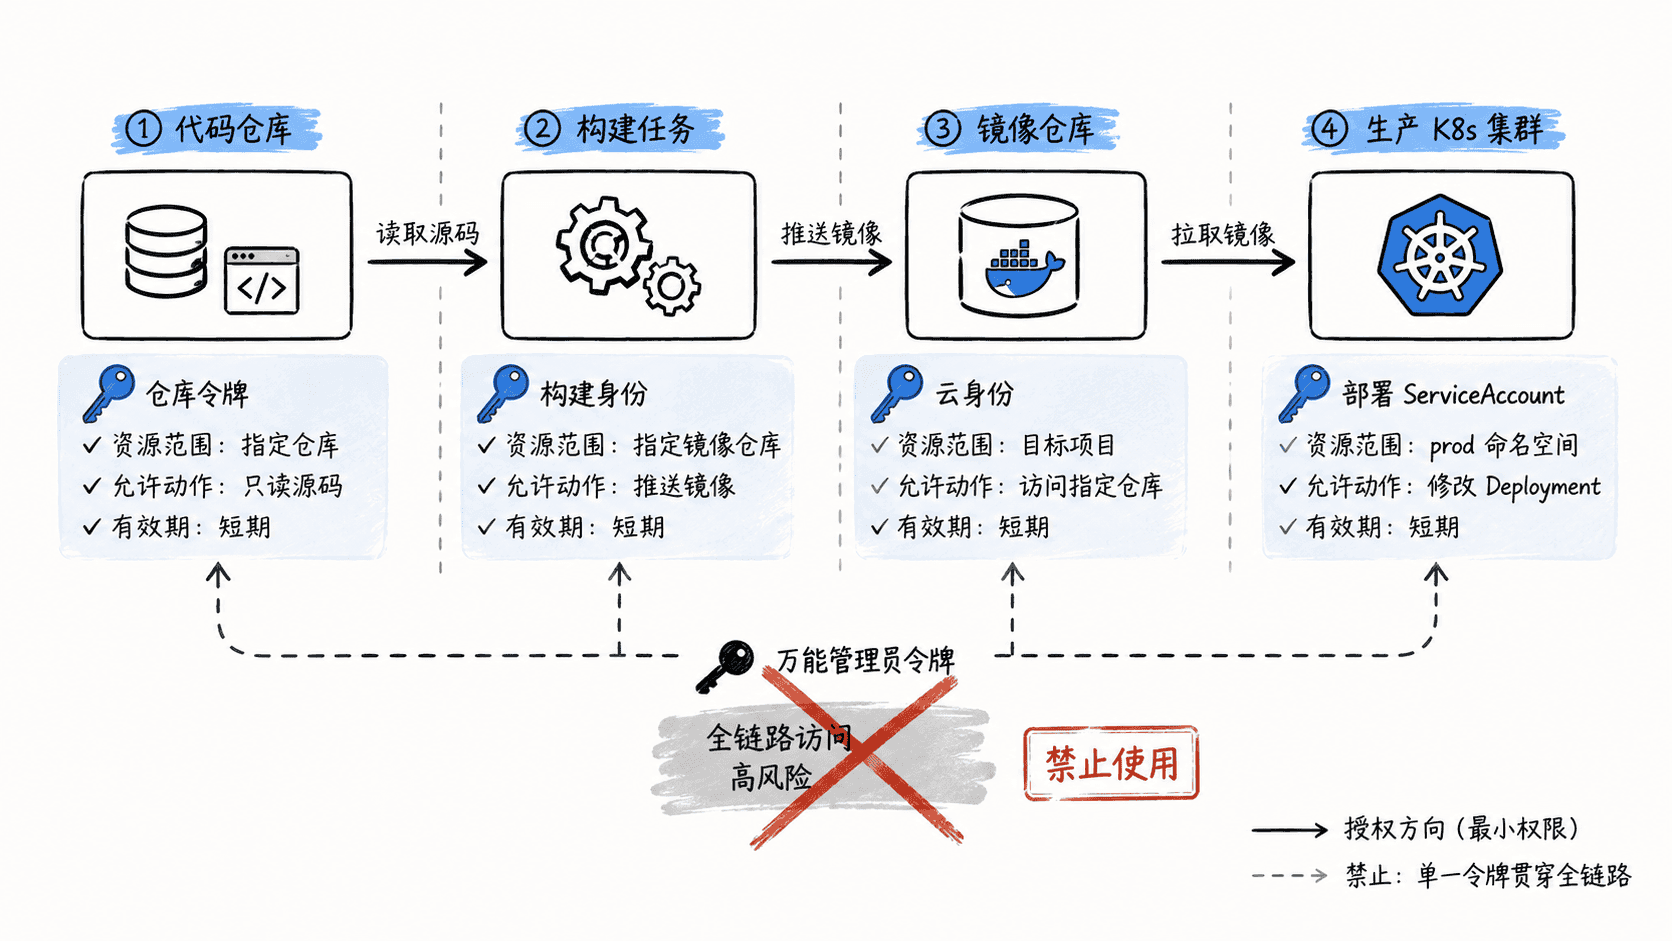
最小权限可以用三个问题检查:访问什么资源、允许做什么动作、权限持续多久。只要其中一个维度过宽,凭据泄露后的攻击面就会放大。例如部署任务只需要更新 prod 中的 Deployment,就不应同时拥有读取 Secret、删除命名空间或创建集群级角色的权限。
为部署账号限定资源和动作
下面示例假设 prod 命名空间已经存在。deployer ServiceAccount 只能读取、观察、更新和补丁 Deployment,不能读取 Secret,也没有任何集群级权限。
apiVersion: v1
kind: ServiceAccount
metadata:
  name: deployer
  namespace: prod
---
apiVersion: rbac.authorization.k8s.io/v1
kind: Role
metadata:
  name: deployment-updater
  namespace: prod
rules:
  - apiGroups: ["apps"]
    resources: ["deployments"]
    verbs: ["get", "list", "watch", "update", "patch"]
---
apiVersion: rbac.authorization.k8s.io/v1
kind: RoleBinding
metadata:
  name: deployment-updater-binding
  namespace: prod
subjects:
  - kind: ServiceAccount
    name: deployer
    namespace: prod
roleRef:
  apiGroup: rbac.authorization.k8s.io
  kind: Role
  name: deployment-updater
这份配置的关键不是“权限少”,而是权限与部署动作直接对应。若流水线还需要操作 StatefulSet、Job 或特定 CRD,应逐项增加资源和动词,而不是切换到更宽的内置角色。
用正反测试验证边界
应用配置后,不要只检查 Role 是否创建成功,还要验证允许和拒绝两类行为。
kubectl apply -f rbac.yaml
kubectl auth can-i patch deployments.apps --as=system:serviceaccount:prod:deployer -n prod
kubectl auth can-i get secrets --as=system:serviceaccount:prod:deployer -n prod
预期输出
serviceaccount/deployer created
role.rbac.authorization.k8s.io/deployment-updater created
rolebinding.rbac.authorization.k8s.io/deployment-updater-binding created
yes
no
如果资源此前已经存在,前三行可能显示 configured 或 unchanged,实际值会因环境而不同;真正需要固定验证的是最后的 yes 与 no。
缩短凭据寿命并限制授予入口
权限范围之外,还要控制凭据寿命。仓库访问优先使用只读、限定仓库的令牌;云平台优先使用工作负载身份、OIDC 联邦或其他短期凭据;集群访问优先使用可轮换的短时身份,不把长期 kubeconfig 复制到多个项目。
同时要限制“谁能修改授权本身”。例如普通应用流水线可以使用 deployer,但不能修改绑定它的 RoleBinding;负责 IAM、RBAC 和密钥策略的变更应进入单独受审计的管理流程。这样即使某条应用流水线被篡改,攻击者也难以自行扩大权限。
最小权限是否有效,最终要靠可重复验证证明:正常部署动作成功,越权读取、跨环境修改和权限提升失败,并且凭据在任务结束后尽快失效。