
CI/CD / 系统课时
配置 SSH 自动登录
配置 SSH 自动登录
本课把“CI 能连上服务器”收紧为一条可审计的安全通道:使用独立部署账号和 Ed25519 密钥完成客户端认证,用固定主机指纹确认服务器身份,并把远程写入与提权范围限制到部署所需的最小集合。
学习目标
- 创建独立部署账号,并正确设置 SSH 密钥目录权限
- 建立私钥认证与
known_hosts主机指纹校验 - 用非交互命令验证 CI 环境能够安全登录且权限不过界
建立部署专用账号
不要让流水线直接使用 root 或个人账号。部署账号只负责写入应用目录,并在确有需要时通过精确的 sudoers 规则重启指定服务。
下面命令在服务器上由管理员执行一次,创建账号和应用目录。<ID> 是系统实际分配的 UID/GID,可能不同。
sudo useradd --create-home --shell /bin/bash deploy
sudo install -d -o deploy -g deploy -m 755 /srv/myapp
id deploy
预期输出:
uid=<ID>(deploy) gid=<ID>(deploy) groups=<ID>(deploy)如果服务由 systemd 管理且重启必须提权,只允许部署账号执行指定动作,不要授予通配的 root 权限。可将下面内容写入 /etc/sudoers.d/deploy-myapp。服务单元本身应使用非 root 的 User=;不要让 root 进程从部署账号可写目录加载可执行文件。
deploy ALL=(root) NOPASSWD: /usr/bin/systemctl restart myapp.service配置后用 visudo 校验语法。
sudo visudo -cf /etc/sudoers.d/deploy-myapp预期输出:
/etc/sudoers.d/deploy-myapp: parsed OK生成并安装部署密钥
在受控的管理终端生成专用 Ed25519 密钥。私钥应进入 CI 的加密 Secret,不提交到 Git,也不要与开发者个人登录密钥复用。
ssh-keygen -t ed25519 -a 64 -f ./ci_deploy_ed25519 -C "ci-deploy" -N '' >/dev/null
ssh-keygen -lf ./ci_deploy_ed25519.pub
预期输出中的随机指纹会不同:
256 SHA256:<FINGERPRINT> ci-deploy (ED25519)把公钥安装到服务器部署账号,并用 restrict 关闭端口转发、代理转发和 PTY 等部署不需要的能力。<PUBLIC_KEY> 只替换为公钥中间的 Base64 内容。
sudo install -d -o deploy -g deploy -m 700 /home/deploy/.ssh
printf '%s\n' 'restrict ssh-ed25519 <PUBLIC_KEY> ci-deploy' | sudo tee /home/deploy/.ssh/authorized_keys >/dev/null
sudo chown deploy:deploy /home/deploy/.ssh/authorized_keys
sudo chmod 600 /home/deploy/.ssh/authorized_keys
sudo -u deploy test -r /home/deploy/.ssh/authorized_keys && echo authorized-key-ok
预期输出:
authorized-key-ok固定服务器主机指纹
SSH 自动登录包含两条独立信任链:服务器用 authorized_keys 验证流水线持有的私钥;流水线同时必须验证服务器主机密钥,避免连接被中间人替换。
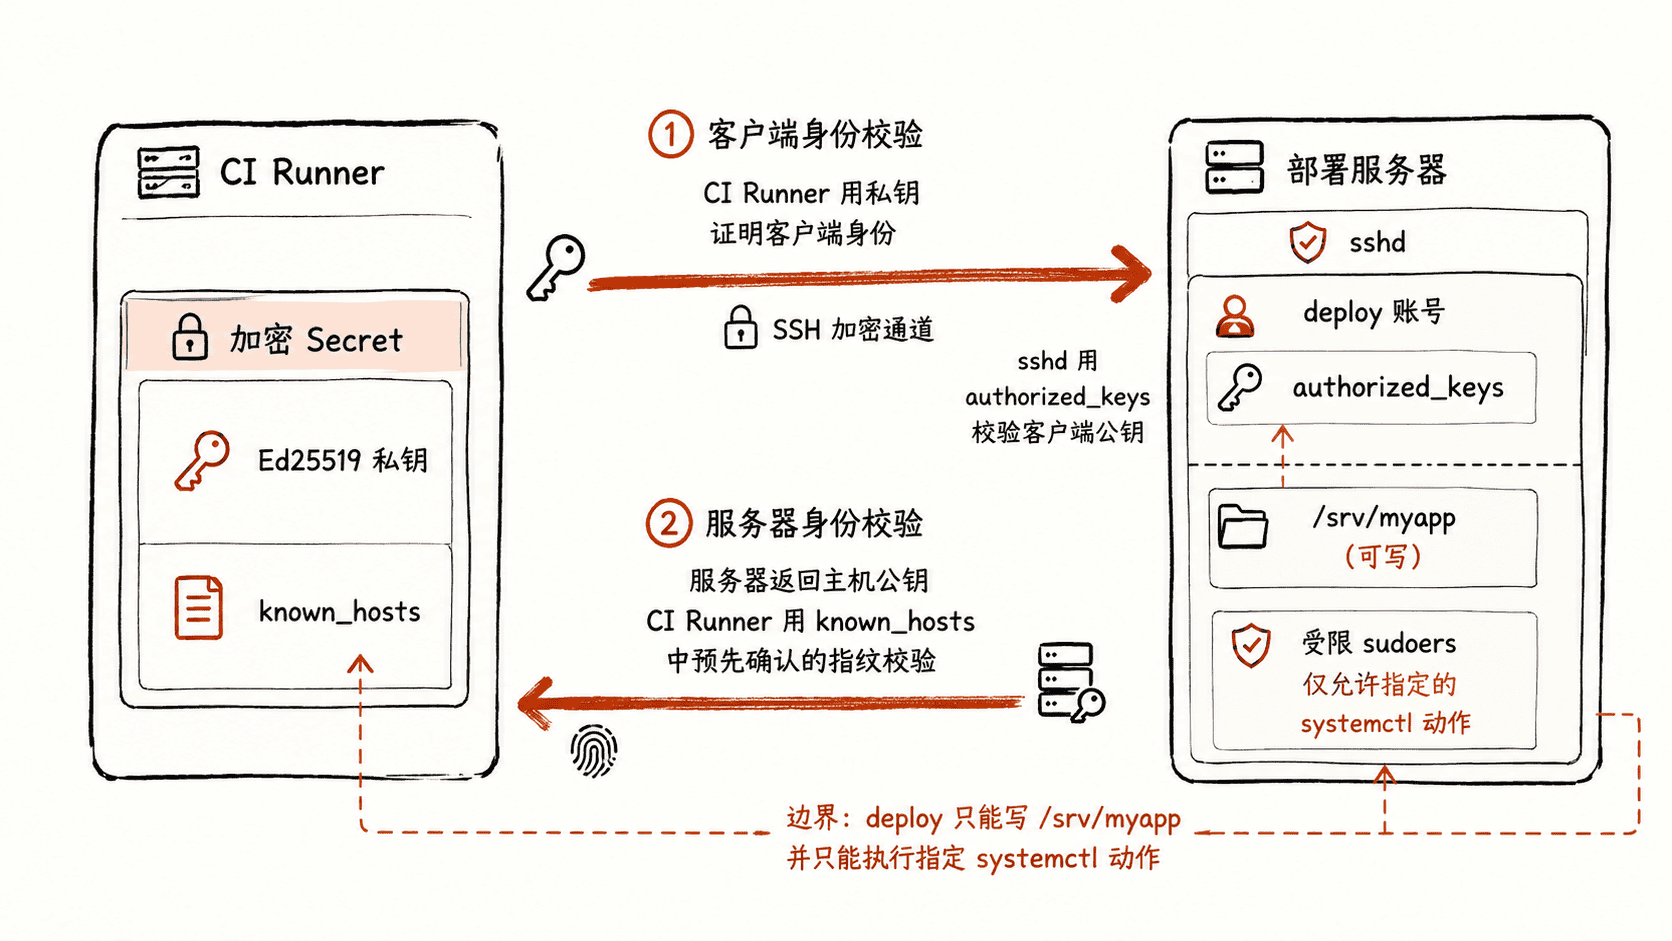
首次采集主机公钥时,ssh-keyscan 只能“读取”公钥,不能证明它是真的。必须先通过服务器控制台、云平台可信信息或管理员提供的指纹做带外比对,再把确认后的内容保存为 CI 的 known_hosts。
ssh-keyscan -p <PORT> -t ed25519 <HOST> 2>/dev/null > ./ci_known_hosts
ssh-keygen -lf ./ci_known_hosts
预期输出中的指纹必须与可信渠道提供的值一致:
256 SHA256:<HOST_FINGERPRINT> [<HOST>]:<PORT> (ED25519)验证非交互登录
CI 任务最终应以 BatchMode=yes 登录,禁止退回密码提示;同时显式指定私钥和 known_hosts,避免使用 Runner 上不可控的默认 SSH 配置。
chmod 600 ./ci_deploy_ed25519
ssh -p <PORT> \
  -i ./ci_deploy_ed25519 \
  -o BatchMode=yes \
  -o IdentitiesOnly=yes \
  -o StrictHostKeyChecking=yes \
  -o UserKnownHostsFile=./ci_known_hosts \
  deploy@<HOST> 'printf "ssh-ok\n"; id -un'
预期输出:
ssh-ok
deploy
验证通过后,CI 只需要注入私钥和已确认的主机公钥记录即可建立无交互连接。若出现 Permission denied (publickey),优先检查公钥是否装到正确账号以及 .ssh、authorized_keys 的所有者和权限;若出现 Host key verification failed,应重新核对主机指纹,而不是关闭校验。