
CI/CD / 系统课时
编写远程部署脚本
编写远程部署脚本
本课把远程部署收敛成一个可重复执行的服务器脚本:制品先进入暂存目录,部署脚本校验输入并解压到独立版本目录,挂接共享配置后原子切换 current,最后重启服务并验证状态,失败时尽量回到上一版本。
学习目标
- 设计版本目录、共享配置和
current软链接的部署布局 - 编写带并发锁、输入校验、预检查和失败回退的 Bash 部署脚本
- 从 CI 上传制品、触发远程部署并验证最终运行版本
固定部署目录约定
服务器采用 /srv/myapp/releases/<VERSION> 保存不可变版本,/srv/myapp/incoming 接收待部署制品,/srv/myapp/current 始终指向当前版本。环境配置放在 /etc/myapp/application.env,不打进制品,也不随版本目录复制。
这种布局把“代码版本”和“环境配置”分开:新版本只有在解压、启动脚本和配置检查全部通过后才切换 current,因此部署前失败不会碰到正在运行的版本。
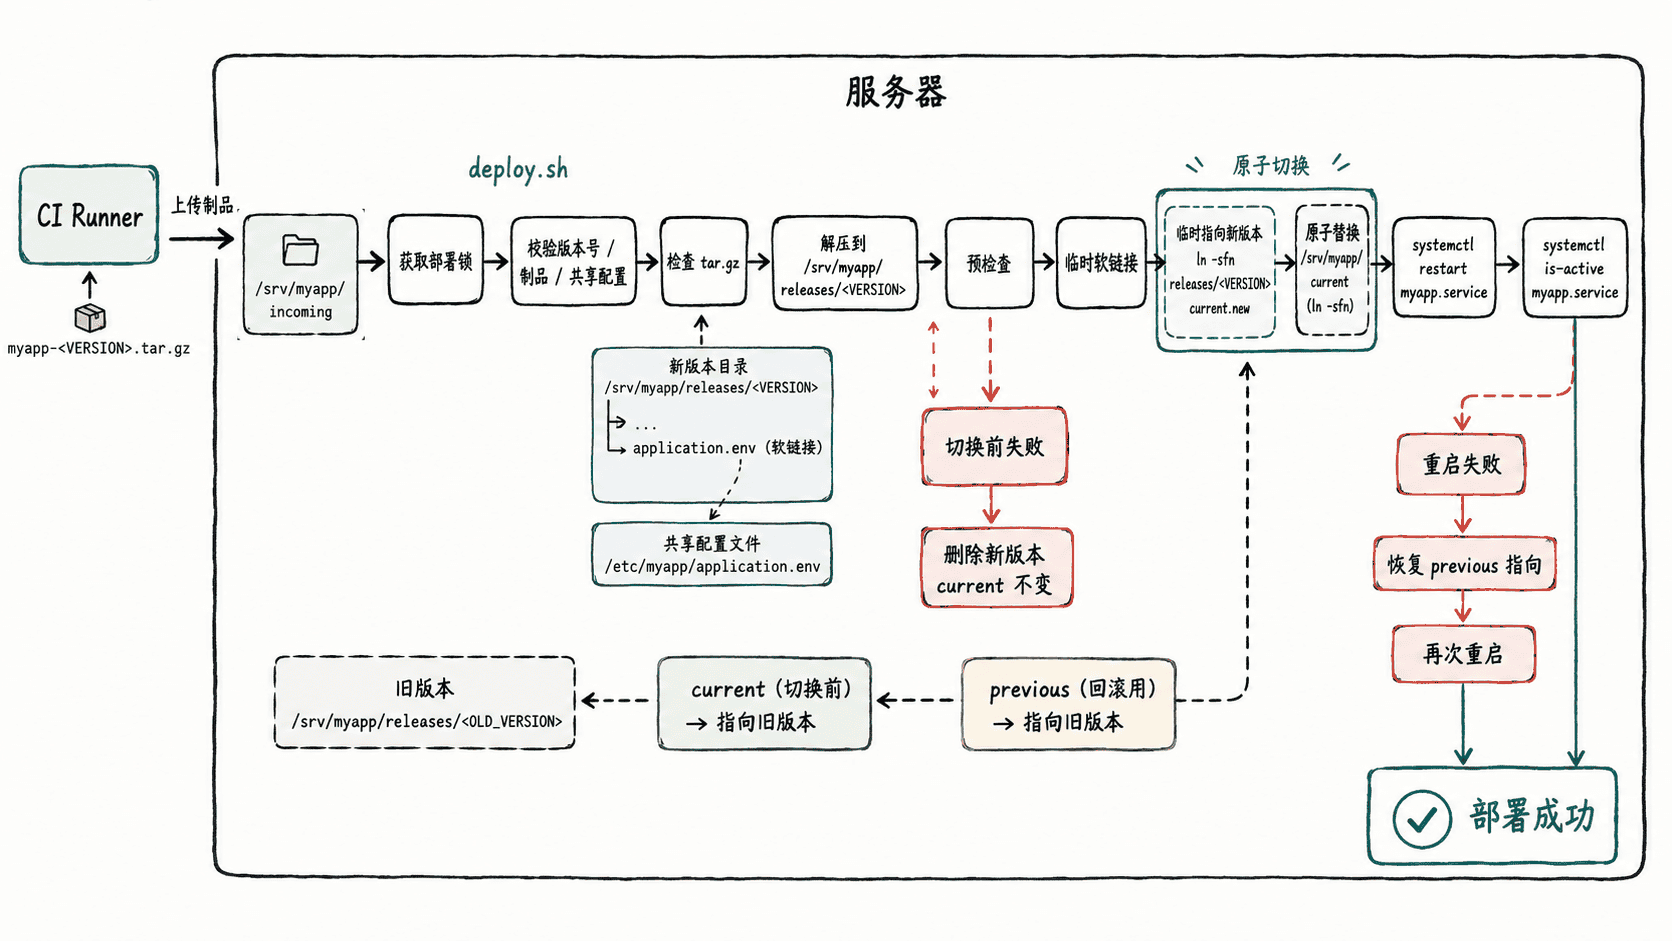
服务器需要事先让 deploy 对 /srv/myapp 有写权限;如果 systemd 重启需要 root,只授予 /usr/bin/systemctl restart myapp.service 这一条精确命令。服务单元应以非 root 账号运行,避免把可由 deploy 修改的启动文件交给 root 执行。
编写可回退的部署脚本
下面是完整的 /srv/myapp/bin/deploy.sh。它要求制品是 tar.gz,解压后必须包含可执行的 bin/start.sh;systemd 服务应从 /srv/myapp/current 启动应用。
#!/usr/bin/env bash
set -Eeuo pipefail

VERSION="${1:?usage: deploy.sh <version> <artifact>}"
ARTIFACT="${2:?usage: deploy.sh <version> <artifact>}"

ROOT="/srv/myapp"
RELEASES="$ROOT/releases"
CURRENT="$ROOT/current"
INCOMING="$ROOT/incoming"
CONFIG="/etc/myapp/application.env"
LOCK_FILE="$ROOT/.deploy.lock"

[[ "$VERSION" =~ ^[A-Za-z0-9._-]+$ ]] || {
  echo "invalid version: $VERSION" >&2
  exit 64
}
[[ "$ARTIFACT" == "$INCOMING/"* && -f "$ARTIFACT" ]] || {
  echo "artifact not found in incoming directory" >&2
  exit 66
}
[[ -e "$CONFIG" ]] || {
  echo "shared config does not exist: $CONFIG" >&2
  exit 66
}

mkdir -p "$RELEASES"
exec 9>"$LOCK_FILE"
flock -n 9 || {
  echo "another deployment is running" >&2
  exit 75
}

RELEASE="$RELEASES/$VERSION"
[[ ! -e "$RELEASE" ]] || {
  echo "release already exists: $RELEASE" >&2
  exit 73
}

mkdir "$RELEASE"
PREVIOUS="$(readlink -f "$CURRENT" 2>/dev/null || true)"
SWITCHED=0

rollback() {
  code=$?
  if [[ "$SWITCHED" -eq 1 ]]; then
    if [[ -n "$PREVIOUS" && -d "$PREVIOUS" ]]; then
      rm -f "$ROOT/current.rollback"
      ln -s "$PREVIOUS" "$ROOT/current.rollback"
      mv -Tf "$ROOT/current.rollback" "$CURRENT"
      sudo /usr/bin/systemctl restart myapp.service || true
    else
      rm -f "$CURRENT"
    fi
  fi
  rm -rf "$RELEASE"
  exit "$code"
}
trap rollback ERR

# 先校验压缩包,并拒绝绝对路径或 .. 路径穿越。
tar -tzf "$ARTIFACT" | awk '
  BEGIN { bad = 0 }
  /^\// { bad = 1 }
  /(^|\/)\.\.($|\/)/ { bad = 1 }
  END { exit bad }
'
tar -xzf "$ARTIFACT" -C "$RELEASE"

[[ -x "$RELEASE/bin/start.sh" ]] || {
  echo "missing executable bin/start.sh" >&2
  false
}
bash -n "$RELEASE/bin/start.sh"

[[ ! -e "$RELEASE/application.env" ]] || {
  echo "artifact must not contain application.env" >&2
  false
}
ln -s "$CONFIG" "$RELEASE/application.env"

rm -f "$ROOT/current.next"
ln -s "$RELEASE" "$ROOT/current.next"
mv -Tf "$ROOT/current.next" "$CURRENT"
SWITCHED=1

sudo /usr/bin/systemctl restart myapp.service
/usr/bin/systemctl is-active --quiet myapp.service

rm -f "$ARTIFACT"
trap - ERR
printf 'DEPLOYED %s\n' "$VERSION"
预期结果:部署前检查和服务重启都成功时,脚本最后输出:
DEPLOYED <VERSION>这里的关键顺序是“先准备、后切换”。制品损坏、缺少启动脚本或共享配置不存在时,current 尚未变化;只有切换完成后服务重启失败,脚本才尝试把 current 恢复到 PREVIOUS。
上传制品并触发部署
CI 端先约束版本字符串,再通过已经固定主机指纹的 SSH 通道上传制品并调用远程脚本。下面假设私钥与 ci_known_hosts 已安全注入 Runner,<PORT>、<HOST> 和 <VERSION> 按实际值替换。
set -Eeuo pipefail

VERSION="<VERSION>"
[[ "$VERSION" =~ ^[A-Za-z0-9._-]+$ ]] || exit 64

ARTIFACT="dist/myapp-${VERSION}.tar.gz"
REMOTE_ARTIFACT="/srv/myapp/incoming/myapp-${VERSION}.tar.gz"

scp -q -P <PORT> \
  -i ./ci_deploy_ed25519 \
  -o IdentitiesOnly=yes \
  -o StrictHostKeyChecking=yes \
  -o UserKnownHostsFile=./ci_known_hosts \
  "$ARTIFACT" "deploy@<HOST>:$REMOTE_ARTIFACT"

ssh -p <PORT> \
  -i ./ci_deploy_ed25519 \
  -o BatchMode=yes \
  -o IdentitiesOnly=yes \
  -o StrictHostKeyChecking=yes \
  -o UserKnownHostsFile=./ci_known_hosts \
  deploy@<HOST> "bash /srv/myapp/bin/deploy.sh $VERSION $REMOTE_ARTIFACT"
预期输出:
DEPLOYED <VERSION>验证当前版本
部署完成后同时检查软链接和服务状态,避免只凭 CI 命令退出码判断成功。
readlink -f /srv/myapp/current
/usr/bin/systemctl is-active myapp.service
预期输出:
/srv/myapp/releases/<VERSION>
active
如果软链接已切到新版本但服务不是 active,应立即查看该服务的日志并确认回退是否执行;如果 current 仍指向旧版本,则说明失败发生在原子切换前,旧版本通常未受影响。版本目录不可变、共享配置独立和单点软链接切换共同构成了这套脚本可验证、可回退的基础。