
CI/CD / 系统课时
实现环境晋级发布
实现环境晋级发布
这一课把一个已经构建完成的镜像按固定顺序晋级到测试、预发布和生产环境。核心不是重复构建三次,而是让同一个镜像摘要穿过自动部署、人工审批和并发控制,确保每次晋级都有明确门禁且不会被并行发布互相覆盖。
学习目标
- 使用同一个不可变镜像摘要完成测试、预发布和生产部署
- 用环境审批把高风险晋级变成显式门禁
- 用并发组避免同一环境同时执行多个部署
用同一摘要贯穿三套环境
环境晋级必须围绕“同一制品”展开。测试环境通过后,不应重新构建一个“看起来相同”的生产镜像,而应继续使用同一个 sha256 摘要。这样测试验证的内容与最终上线内容完全一致,回滚时也能精确定位旧版本。
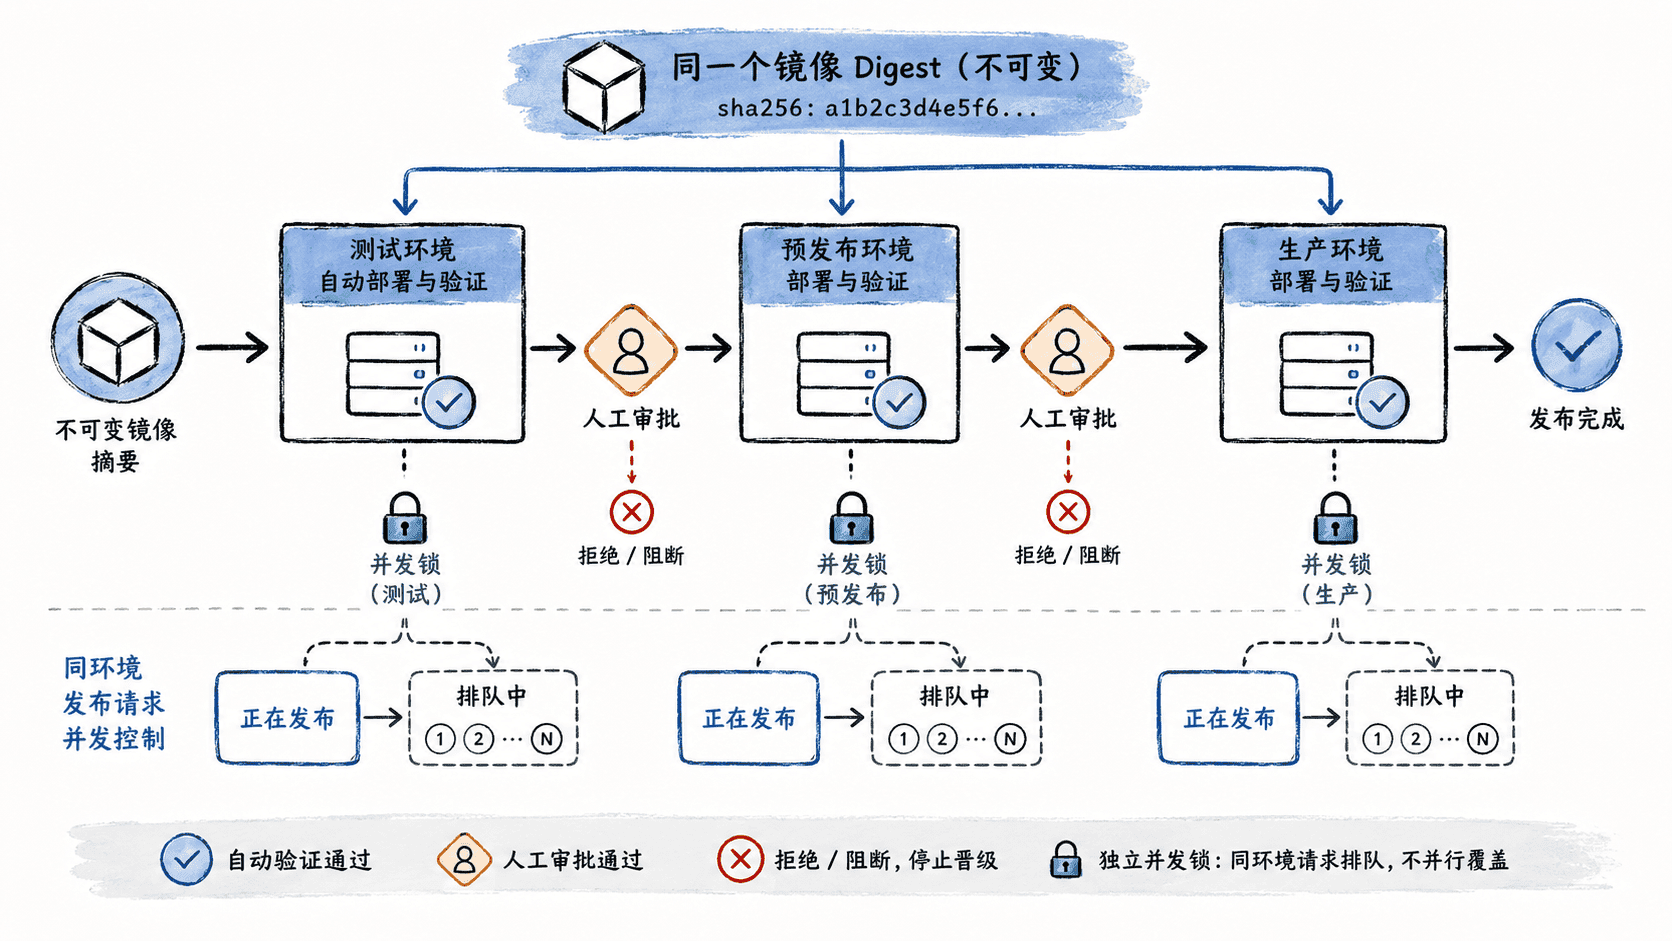
编排顺序、审批和并发锁
下面继续以 GitHub Actions 为例。工作流只接收镜像摘要,不接收可变标签;三个部署作业通过 needs 严格串行。preproduction 和 production 环境需要在仓库的 Environment protection rule 中配置 Required reviewers,YAML 中的 environment 会把作业接入对应审批门禁。
name: promote

on:
  workflow_dispatch:
    inputs:
      image_digest:
        description: Immutable image digest
        required: true
        type: string

permissions:
  contents: read

env:
  # 三套环境始终复用这一不可变镜像引用
  IMAGE: ghcr.io/acme/app@${{ inputs.image_digest }}

jobs:
  validate:
    runs-on: ubuntu-latest
    steps:
      - name: Verify digest
        env:
          IMAGE_DIGEST: ${{ inputs.image_digest }}
        run: |
          [[ "$IMAGE_DIGEST" =~ ^sha256:[0-9a-f]{64}$ ]]

  # 每个环境使用独立并发组,避免同环境并行部署
  deploy-test:
    needs: validate
    runs-on: ubuntu-latest
    environment: test
    concurrency:
      group: deploy-test
      cancel-in-progress: false
    steps:
      - uses: azure/setup-kubectl@v4
      - name: Deploy test
        env:
          KUBECONFIG_DATA: ${{ secrets.KUBECONFIG_DATA }}
        run: |
          printf '%s' "$KUBECONFIG_DATA" > "$RUNNER_TEMP/kubeconfig"
          export KUBECONFIG="$RUNNER_TEMP/kubeconfig"
          kubectl -n app set image deployment/app app="$IMAGE"
          kubectl -n app rollout status deployment/app --timeout=180s

  # preproduction 环境保护规则负责人工审批
  deploy-preproduction:
    needs: deploy-test
    runs-on: ubuntu-latest
    environment: preproduction
    concurrency:
      group: deploy-preproduction
      cancel-in-progress: false
    steps:
      - uses: azure/setup-kubectl@v4
      - name: Deploy preproduction
        env:
          KUBECONFIG_DATA: ${{ secrets.KUBECONFIG_DATA }}
        run: |
          printf '%s' "$KUBECONFIG_DATA" > "$RUNNER_TEMP/kubeconfig"
          export KUBECONFIG="$RUNNER_TEMP/kubeconfig"
          kubectl -n app set image deployment/app app="$IMAGE"
          kubectl -n app rollout status deployment/app --timeout=180s

  # production 环境保护规则负责最终审批
  deploy-production:
    needs: deploy-preproduction
    runs-on: ubuntu-latest
    environment: production
    concurrency:
      group: deploy-production
      cancel-in-progress: false
    steps:
      - uses: azure/setup-kubectl@v4
      - name: Deploy production
        env:
          KUBECONFIG_DATA: ${{ secrets.KUBECONFIG_DATA }}
        run: |
          printf '%s' "$KUBECONFIG_DATA" > "$RUNNER_TEMP/kubeconfig"
          export KUBECONFIG="$RUNNER_TEMP/kubeconfig"
          kubectl -n app set image deployment/app app="$IMAGE"
          kubectl -n app rollout status deployment/app --timeout=180s
预期结果
test: deployment succeeds automatically
preproduction: waits for approval, then deployment succeeds
production: waits for approval, then deployment succeeds
same-environment concurrent run: queued until the active deployment finishes
cancel-in-progress: false 很关键:新发布不会为了抢占环境而取消正在执行的发布。若团队允许新版本覆盖旧版本,应当先明确回滚和审计语义,再改变这一策略,而不是默认开启抢占。
配置环境级凭据
示例中的 KUBECONFIG_DATA 应分别保存在 test、preproduction、production 三个 Environment 的机密中,使每个作业只能读取自己环境的凭据。实际生产更推荐使用云平台 OIDC 或其他短期凭据,避免长期 kubeconfig 成为高价值秘密。
验证晋级是否可控
验收时先用一个测试摘要触发工作流,确认测试环境自动部署;随后确认预发布和生产作业分别停在审批门禁。再启动第二次使用另一个摘要的工作流,观察它在同一环境并发组上排队,而不是与前一次部署并行执行。
最后在三个集群中查看 Deployment 实际镜像,三处都应指向同一个摘要;若任一环境出现重新打标签、重新构建或镜像摘要变化,就已经破坏了“同一制品晋级”的前提。生产级发布的可信度,来自不可变制品、显式审批和环境级串行化三者同时成立。