
CI/CD / 系统课时
生成发布记录
生成发布记录
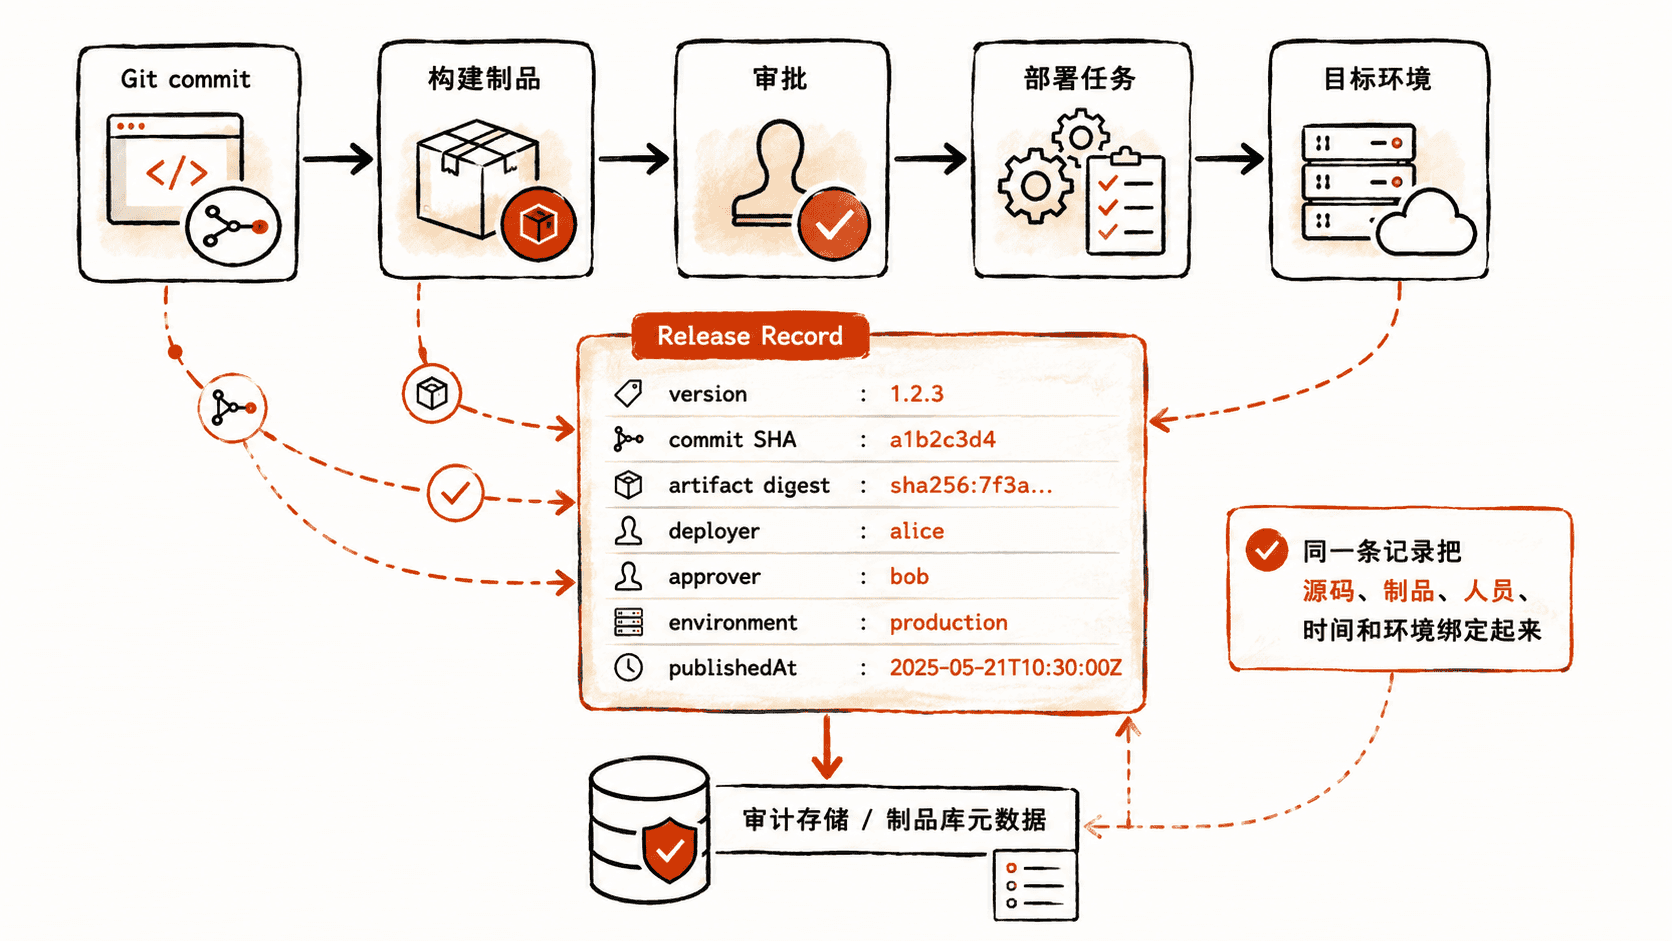
发布完成并不等于流程闭环。只有把版本、提交、制品、执行人、审批人和发布时间绑定成一条不可混淆的记录,才能在故障时回答“线上到底是谁、在何时、把哪个制品发布到了哪里”。本课实现一份可由流水线自动生成并长期保存的发布记录。
学习目标
- 设计一份能唯一还原发布事实的最小记录结构。
- 在流水线中自动采集提交、制品、人员和时间信息。
- 校验记录与实际部署目标一致,避免只留下“流水线成功”这一弱证据。
先定义最小审计字段
一条可用的发布记录至少要回答六个问题:发布了哪个版本、对应哪个提交、使用哪个制品、谁执行、谁批准、何时完成。多环境场景还必须记录目标环境,否则同一版本在测试和生产中的发布会混在一起。
建议把制品写成不可变标识,例如镜像 digest、制品仓库中的唯一版本号或校验和,而不是只记录 latest 这类可漂移标签。提交也应记录完整 SHA,便于反向定位源码。
让流水线自动生成记录
下面脚本依赖 git 和 jq。它从当前仓库读取提交 SHA,从环境变量读取版本、制品与人员信息,并生成 release-record.json。实际流水线中,这些变量应由构建、审批和部署阶段传入。
set -euo pipefail

VERSION="v2.8.0"
ENVIRONMENT="production"
ARTIFACT="registry.example.com/payments@sha256:abc123"
DEPLOYER="${GITHUB_ACTOR:-ci-user}"
APPROVER="${APPROVER:-release-manager}"
COMMIT_SHA="$(git rev-parse HEAD)"
PUBLISHED_AT="$(date -u +%Y-%m-%dT%H:%M:%SZ)"

jq -n \
  --arg version "$VERSION" \
  --arg commit "$COMMIT_SHA" \
  --arg artifact "$ARTIFACT" \
  --arg environment "$ENVIRONMENT" \
  --arg deployer "$DEPLOYER" \
  --arg approver "$APPROVER" \
  --arg publishedAt "$PUBLISHED_AT" \
  '{
    version: $version,
    commit: $commit,
    artifact: $artifact,
    environment: $environment,
    deployer: $deployer,
    approver: $approver,
    publishedAt: $publishedAt
  }' > release-record.json

cat release-record.json
预期输出中的提交和时间会随实际运行变化,因此用占位符表示。
{
  "version": "v2.8.0",
  "commit": "<ID>",
  "artifact": "registry.example.com/payments@sha256:abc123",
  "environment": "production",
  "deployer": "ci-user",
  "approver": "release-manager",
  "publishedAt": "<TIME>"
}
这里最关键的是记录在部署完成后生成,并使用本次真正部署的制品标识。如果构建阶段生成记录、部署阶段又替换了镜像标签,记录就会失真。
把记录保存到可追溯位置
release-record.json 不应只存在于临时工作目录。可以把它作为流水线 Artifact 保留,也可以写入发布数据库、对象存储或内部发布系统。无论选择哪种介质,都应满足两个条件:能够按环境和版本查询,并且普通发布任务不能随意覆盖历史记录。
如果平台支持 Deployment、Release 或 Environment API,优先把记录写到这些原生对象中,再保留一份结构化文件用于离线审计。这样既能从发布页面看到结果,也能通过脚本批量检索。
在发布后做一致性校验
生成记录后至少核对三处:记录中的 commit 是否与构建输入一致,artifact 是否与实际部署的 digest 一致,environment 是否与本次发布目标一致。只要其中一项不匹配,就应把发布标记为审计失败,而不是继续写入一条看似完整的记录。
生产环境还应保证审批信息来自审批系统或受保护环境,而不是由部署脚本自行填写任意用户名。这样才能把“谁提交代码”“谁执行部署”“谁批准上线”区分开,形成真正可审计的责任链。
当这套记录稳定运行后,任何一次回滚、事故排查或合规抽查都可以从环境中的当前制品出发,反查到版本、提交、流水线和审批人,而不再依赖聊天记录或人工记忆。