
CI/CD / 系统课时
扫描代码与依赖
扫描代码与依赖
本课把静态代码扫描、依赖漏洞检查和许可证检查接入同一条 CI 安全门禁。完成后,你会得到一套可执行的扫描顺序、失败策略与例外规则,让安全问题在发布前被发现并形成可追踪的处理结果。
学习目标
- 区分 SAST、依赖漏洞扫描和许可证扫描各自负责的问题。
- 用统一脚本把三类扫描接入 CI,并让高风险发现阻断流水线。
- 为误报和业务例外设置有负责人、有原因、有到期时间的豁免机制。
先把三类扫描分开
三类扫描都发生在“发布之前”,但证据来源和判定逻辑不同。SAST 直接分析源代码模式,适合发现危险 API、注入风险和不安全编码;依赖漏洞扫描读取锁文件或已安装组件,与漏洞数据库匹配;许可证扫描识别第三方组件许可证,并按组织策略判断是否可进入发布制品。
| 扫描类型 | 主要输入 | 典型发现 | 门禁关注点 |
|---|---|---|---|
| 静态代码扫描 | 源代码、规则集 | 注入、危险调用、不安全模式 | 是否出现高置信度高风险问题 |
| 依赖漏洞扫描 | 锁文件、依赖清单、制品 | 已知 CVE、受影响版本 | 严重级别、是否有修复版本 |
| 许可证扫描 | 第三方组件、许可证信息 | 禁止或受限许可证、未知许可证 | 是否违反分发与合规策略 |
扫描器负责“发现”,流水线策略负责“是否允许继续”。不要把工具默认严重级别直接等同于公司的发布规则,否则一升级规则库,门禁行为就可能在没有评审的情况下变化。
把三类扫描汇入一个门禁
适合的做法是让三类扫描并行或连续执行,但最终统一汇入 Policy Gate:任何必须阻断的问题都返回非零退出码;允许例外的问题必须通过显式豁免,而不是把整个扫描步骤设成“允许失败”。
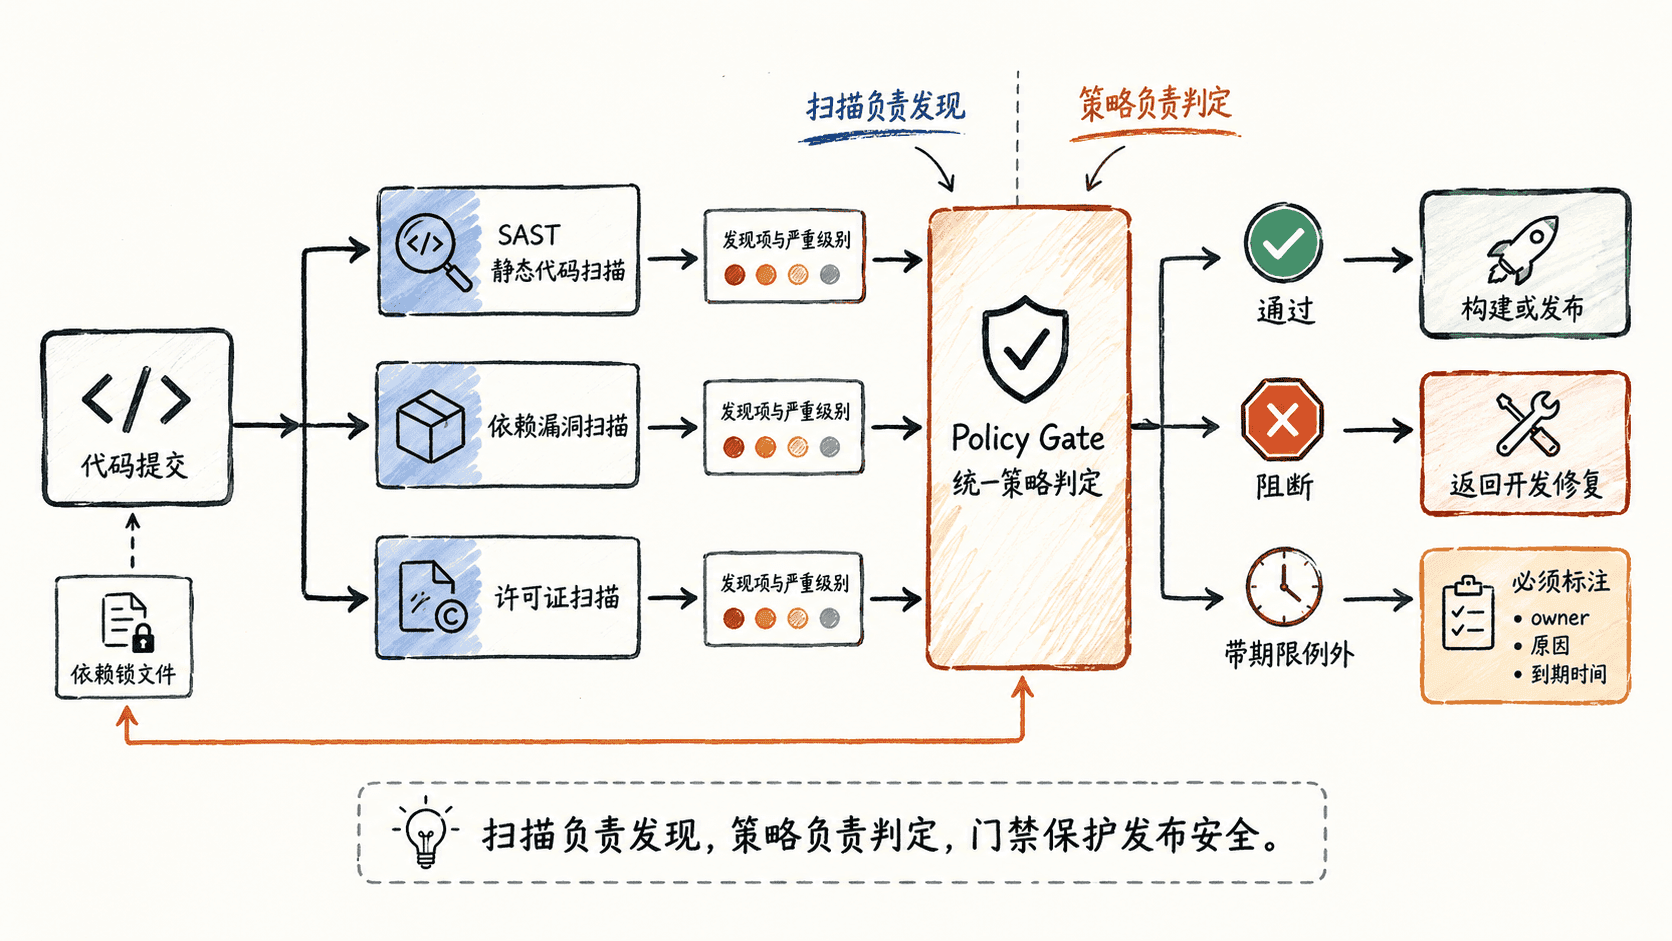
下面用 Semgrep 做静态扫描,用 Trivy 分别检查依赖漏洞和许可证。运行前需要在 CI Runner 中安装 semgrep 与 trivy,并允许它们读取所需规则或漏洞数据库。将脚本保存为 .ci/security-gate.sh 后,由任意 CI 平台直接调用即可。
#!/usr/bin/env bash
set -euo pipefail

semgrep scan --config auto --error .
trivy fs --scanners vuln --severity HIGH,CRITICAL --exit-code 1 .
trivy fs --scanners license --severity UNKNOWN,HIGH,CRITICAL --exit-code 1 .

printf 'security-gate=passed\n'
预期结果:当三类扫描都没有命中当前门禁条件时,脚本执行到最后并输出:
security-gate=passed如果任一扫描命中阻断条件,脚本会在对应命令处以非零状态退出,后续发布步骤不应执行。实际扫描报告的文件路径、规则数量和漏洞数据库更新时间会因项目与运行环境而不同。
设计真正可维护的失败策略
门禁不应只写成“发现任何问题都失败”。更实用的策略通常把严重级别、是否为新增问题、是否存在修复版本和许可证类别一起考虑。例如主分支可以阻断新增的高危代码问题与高危依赖漏洞,而历史存量问题进入整改基线;许可证则按法务或开源治理策略维护允许、限制和禁止清单。
对误报,应优先收紧规则适用范围或对单个发现做精确抑制;对确实无法立刻修复的漏洞,应记录补偿控制,例如关闭暴露入口、升级外围组件或限制可达路径。扫描报告和豁免记录都应作为流水线制品保留,便于审计同一次发布为什么被放行。
验收安全门禁
验收时不要只看扫描任务显示“绿色”。至少确认一次安全提交能通过,再人为引入一个可被规则稳定识别的问题,验证流水线确实在发布前停止;随后删除问题重新运行,确认门禁恢复。依赖和许可证也应各准备一个受控测试样例,验证严重级别与组织策略能够触发预期结果。
最终目标不是让流水线拥有三个扫描工具,而是形成一条明确链路:发现问题 → 统一策略判定 → 阻断或带期限放行 → 留存证据。只有这条链路可以被重复验证,安全扫描才真正成为发布门禁。