
CI/CD / 系统课时
使用 Helm 管理发布
使用 Helm 管理发布
当一套 Kubernetes YAML 需要同时服务开发、测试和生产环境时,复制文件很快会失控。本课把 Deployment 与 Service 整理成 Helm Chart,并用不同 values 文件控制镜像、副本数和资源配置,最终得到可重复、可审计的发布流程。
学习目标
- 理解 Chart、模板与 values 之间的职责边界
- 能创建最小 Helm Chart,并为不同环境覆盖参数
- 能在发布前渲染检查,并执行安装或升级
把资源整理成 Chart
Helm 的核心不是替你重写 Kubernetes,而是把稳定的资源结构写进模板,把环境差异抽成参数。一个最小 Chart 通常包含 Chart.yaml、values.yaml 和 templates/;业务镜像标签、副本数、资源限制等适合参数化,资源种类和标签约定则应尽量保持稳定。
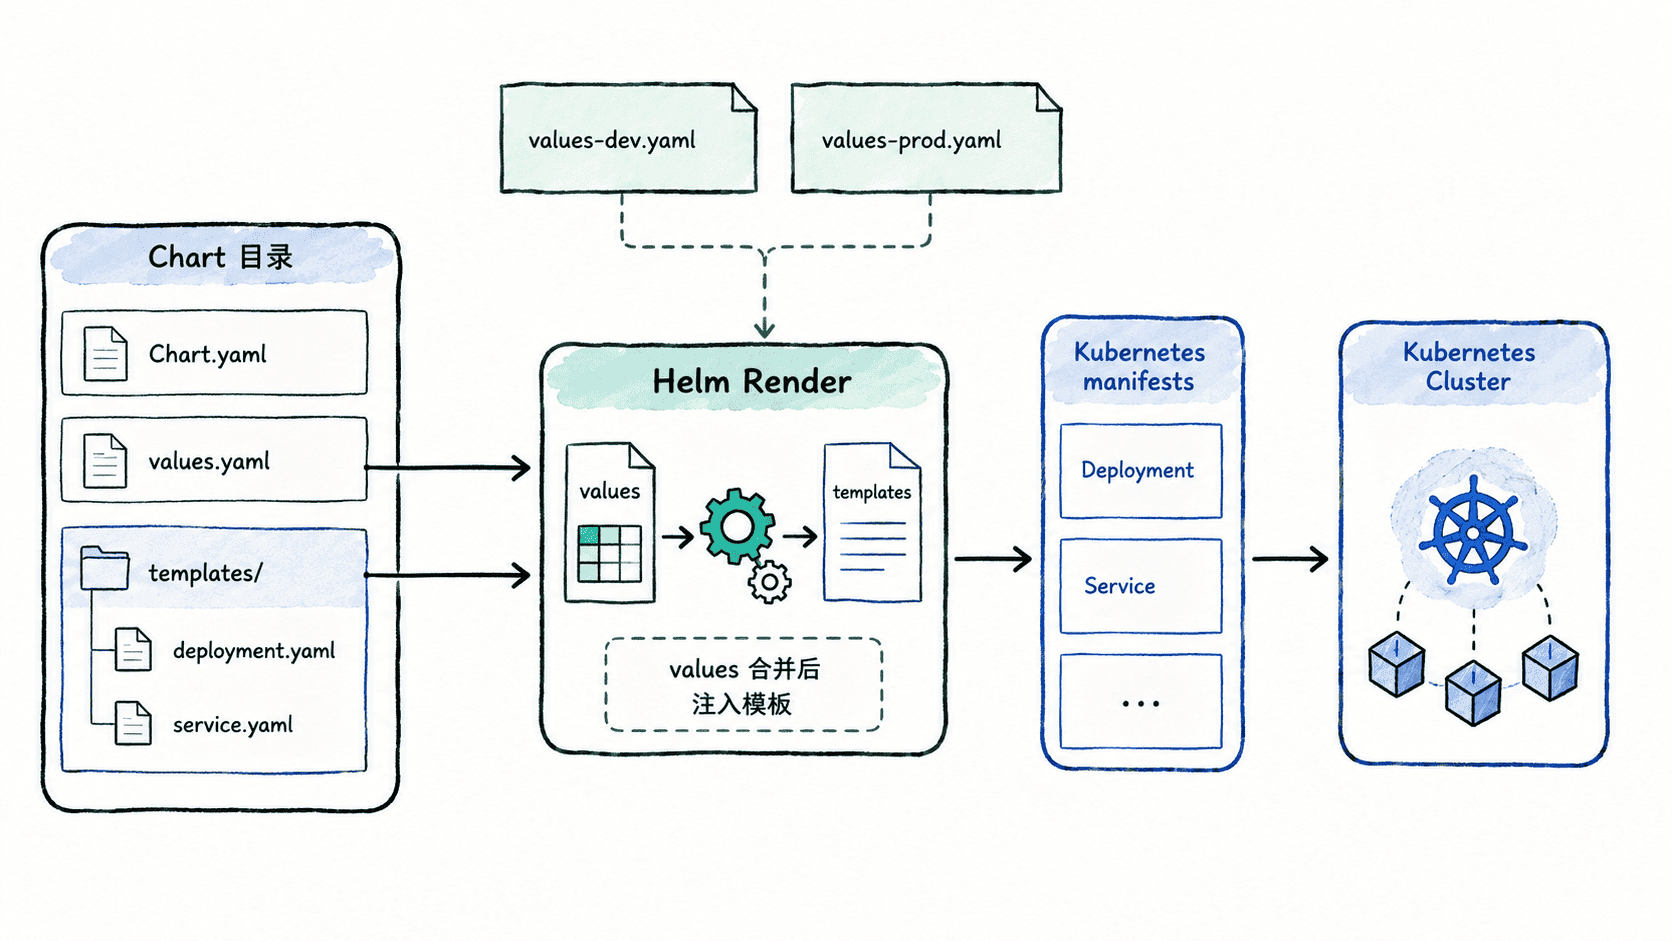
下面的 Chart 只参数化最常变化的部署项,避免把模板做成难以维护的万能配置器。
# Chart.yaml
apiVersion: v2
name: demo-api
version: 0.1.0
appVersion: "1.0.0"

# values.yaml
replicaCount: 2
image:
  repository: registry.example.com/demo-api
  tag: "1.0.0"
service:
  port: 8080
templates/deployment.yaml 可以读取这些值。以下是片段示例,依赖上面的 values,并省略与主题无关的探针和安全上下文。
apiVersion: apps/v1
kind: Deployment
metadata:
  name: {{ .Release.Name }}-demo-api
spec:
  replicas: {{ .Values.replicaCount }}
  selector:
    matchLabels:
      app: demo-api
  template:
    metadata:
      labels:
        app: demo-api
    spec:
      containers:
        - name: demo-api
          image: "{{ .Values.image.repository }}:{{ .Values.image.tag }}"
          ports:
            - containerPort: {{ .Values.service.port }}
生效时 Helm 会先计算最终 values,再把 .Values 引用替换成实际参数,最后产生标准 Kubernetes 清单。
用环境文件覆盖差异
不要为每个环境复制一整套模板。保持 values.yaml 为公共默认值,再让环境文件只覆盖差异项。例如生产环境可以提高副本数并锁定镜像版本。
# values-prod.yaml
replicaCount: 4
image:
  tag: "2026.09.04-1"
发布前先在本地渲染最终清单,确认参数覆盖符合预期。
helm template demo-api ./demo-api -f ./demo-api/values-prod.yaml预期输出
---
# Source: demo-api/templates/deployment.yaml
apiVersion: apps/v1
kind: Deployment
metadata:
  name: demo-api-demo-api
spec:
  replicas: 4
...
实际清单会比示例更长,检查重点是副本数、镜像标签、命名空间和服务端口是否与目标环境一致。
安装、升级并验证
CI/CD 中通常使用 helm upgrade --install,让首次部署和后续升级共用同一条命令。加入 --atomic 后,如果升级未能成功完成,Helm 会尝试回滚本次变更,减少发布停留在半完成状态的风险。
helm upgrade --install demo-api ./demo-api \
  --namespace demo \
  --create-namespace \
  -f ./demo-api/values-prod.yaml \
  --atomic
预期输出
Release "demo-api" has been upgraded. Happy Helming!
NAME: demo-api
NAMESPACE: demo
STATUS: deployed
首次安装时提示可能显示为安装而不是升级,时间和修订号等动态内容也会不同。
发布后同时检查 Helm Release 与 Kubernetes 工作负载状态。
helm status demo-api -n demo
kubectl get deployment,pod,service -n demo
预期输出
NAME: demo-api
NAMESPACE: demo
STATUS: deployed
...
deployment.apps/demo-api-demo-api   <READY>   <UP-TO-DATE>   <AVAILABLE>   <AGE>
pod/<ID>                            1/1       Running        0             <AGE>
service/demo-api-demo-api ClusterIP <IP> <none> 8080/TCP <AGE><READY>、<UP-TO-DATE>、<AVAILABLE>、<ID>、<IP> 与 <AGE> 会随实际集群状态变化。
控制参数边界
并不是所有字段都应该暴露到 values。镜像版本、副本数、资源额度和环境相关地址适合参数化;选择器标签、容器名称和核心探针逻辑如果被任意覆盖,Chart 会迅速变得难以预测。
流水线至少应先做 helm lint 与 helm template 检查,再执行 helm upgrade --install。这样 Helm 才真正承担同一模板、不同参数和可重复发布的职责,而不是变成另一层难以追踪的 YAML 生成器。