
CI/CD / 系统课时
配置流水线执行器
配置流水线执行器
流水线执行器决定任务在哪里运行、能访问哪些网络和工具、以及凭据暴露到什么边界。本课先比较托管与自建执行器,再给出一套 Linux 自建执行器的最小基线、工具链校验与烟雾测试方法,确保后续构建任务可重复执行。
学习目标
- 能根据网络、维护成本和隔离要求选择托管或自建执行器
- 能为自建执行器建立独立账号、工作目录和基础工具链
- 能用可重复的检查脚本验证执行环境满足流水线要求
先决定任务运行在哪里
托管执行器由 CI 平台按任务临时创建,适合访问公开依赖、标准构建环境和弹性并发;任务结束后环境通常被回收,维护成本低。自建执行器运行在团队控制的主机或容器中,适合访问内网仓库、私有部署目标、专用硬件或受控网络,但补丁、容量和安全隔离都由团队负责。
| 维度 | 托管执行器 | 自建执行器 |
|---|---|---|
| 运维成本 | 低,平台维护镜像和宿主机 | 高,需要自行升级和监控 |
| 私网访问 | 通常需要额外网络方案 | 可直接部署在受控网络 |
| 环境一致性 | 镜像标准化,任务多为临时环境 | 需要主动避免主机漂移 |
| 弹性并发 | 通常更容易扩缩 | 受自有容量限制 |
| 特殊硬件 | 选择受平台限制 | 可使用 GPU、ARM 或专用设备 |
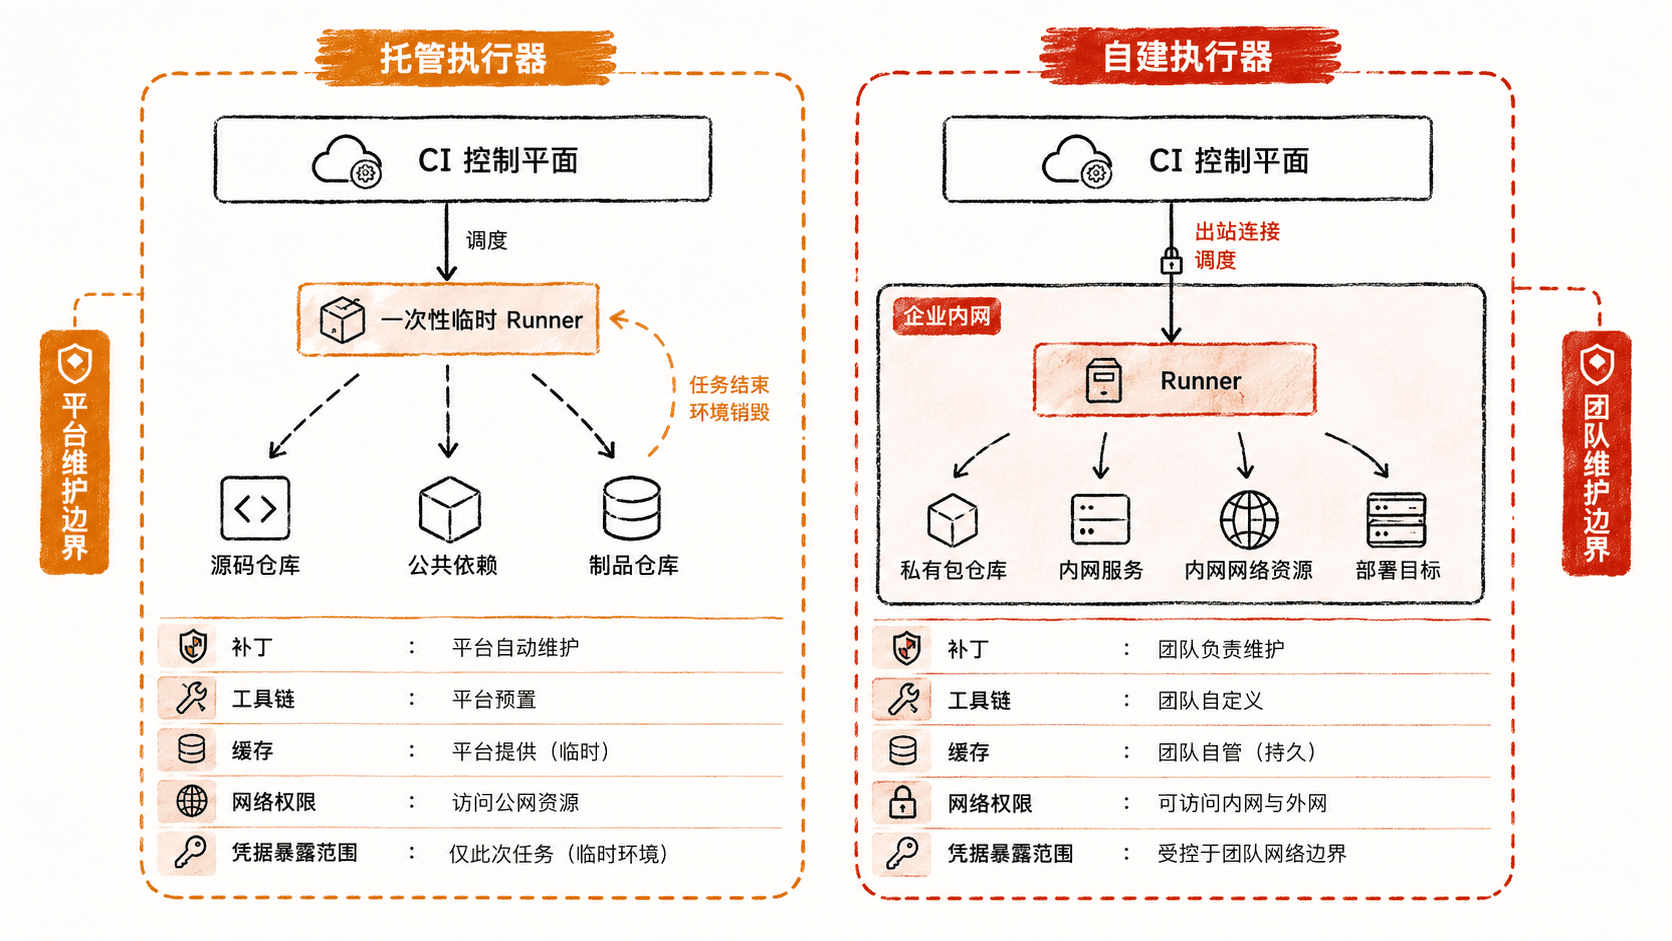
选择执行器时先看“任务必须访问什么”,再看“谁维护环境”。如果构建只依赖公开仓库,优先托管执行器;如果部署只能从内网访问,或需要固定设备,自建执行器更直接。不要仅为了节省单次构建费用就引入自建执行器,因为长期维护成本往往来自补丁、磁盘清理、并发排队和凭据治理。
为自建执行器建立最小权限基线
自建执行器不要直接使用 root 服务账号。更稳妥的做法是创建专用用户,只给工作目录、缓存目录和必要网络资源权限。下面示例适用于一台新的 Linux 主机,用独立账号创建工作目录:
sudo useradd --create-home --shell /bin/bash ci-runner
sudo install -d -o ci-runner -g ci-runner /opt/ci-runner/_work
id ci-runner
stat -c '%U:%G %a %n' /opt/ci-runner/_work
预期输出:
uid=<ID>(ci-runner) gid=<ID>(ci-runner) groups=<ID>(ci-runner)
ci-runner:ci-runner 755 /opt/ci-runner/_work
实际 UID、GID 会随主机而变化。执行器服务进程应以 ci-runner 身份运行,并把每次任务放在独立工作目录中。若构建确实需要 Docker,不要默认把执行器加入宿主机 docker 组,因为该权限在很多 Linux 环境中等价于高权限宿主机访问;优先使用隔离构建节点、无特权构建器或一次性虚拟机。
固定流水线真正依赖的工具链
不要以“机器上已经装过”为配置依据,而应把流水线依赖写成明确的版本契约。例如一个 Java 构建节点可以规定 Git 2.x、JDK 21 和 curl,然后在任务开始阶段主动检查。这样升级执行器镜像或替换主机时,版本漂移会在构建早期暴露。
下面的检查命令验证 Git、Java 与网络工具是否可用:
set -euo pipefail
git --version
java -version 2>&1 | head -n 1
curl --version | head -n 1
预期输出:
git version 2.<VALUE>
openjdk version "21.<VALUE>" <VALUE>
curl <VALUE> <VALUE>
<VALUE> 代表随发行版和补丁版本变化的内容。对 Node.js、Python、Maven、Gradle、Docker CLI 等工具也使用同样方式明确主版本,并尽量由基础镜像、配置管理或不可变主机模板统一安装,而不是在每次流水线里临时下载最新版本。
用烟雾任务验证执行环境
执行器注册成功不等于环境可用。最小烟雾任务至少验证工作目录可写、核心工具可执行、DNS 和目标网络可达。下面的脚本可以作为任意 CI 平台任务中的第一段检查;其中 ARTIFACT_HOST 由流水线环境变量传入:
#!/usr/bin/env bash
set -euo pipefail

: "${ARTIFACT_HOST:?ARTIFACT_HOST is required}"

echo "runner=$(hostname)"
test -w "$PWD"
git --version
getent hosts "$ARTIFACT_HOST" >/dev/null
echo "runner-smoke=ok"
预期输出:
runner=<HOSTNAME>
git version 2.<VALUE>
runner-smoke=ok
如果脚本在 DNS 检查处失败,应先排查执行器所在网络、DNS 配置和出站策略,而不是直接给执行器更高权限。若工作目录不可写,则检查服务账号、挂载点所有者以及流水线是否把工作区映射到了只读路径。
控制并发、缓存和凭据边界
自建执行器的并发数不能只按 CPU 核数设置,还要考虑内存、磁盘 I/O、容器层缓存和外部依赖限流。先从保守并发开始,观察构建时长、CPU、内存和磁盘队列,再逐步增加;当并发提升却让单任务显著变慢时,继续扩并发只会扩大排队和资源争用。
缓存目录应与工作目录分离,并设置容量上限和淘汰策略。凭据只在任务运行时注入,任务结束后清理工作区;能使用短期令牌就不要保存长期密钥。对于可执行来自不受信任分支的流水线,优先使用一次性执行器,避免上一个任务残留的文件、进程或凭据影响下一个任务。
一个可靠的执行器配置最终应满足三点:运行位置与网络需求匹配,工具版本可重复验证,权限只覆盖完成任务所需的最小范围。后续流水线失败时,先运行烟雾检查,就能快速区分“代码问题”和“执行环境问题”。