
CI/CD / 系统课时
在流水线中构建镜像
在流水线中构建镜像
把本地 docker build 搬进 CI 只是起点,真正需要解决的是构建器放在哪里、它拥有什么权限,以及产出的镜像如何被后续步骤可靠引用。本课用 Buildx 配置一个最小构建步骤,并给出不同 Runner 环境的选择原则。
学习目标
- 能在 CI Runner 中执行一次可验证的镜像构建
- 能区分宿主 Docker、Docker-in-Docker 与独立 BuildKit 的边界
- 能用不可变标签和权限隔离减少流水线中的镜像发布风险
先确定 Runner 能提供什么
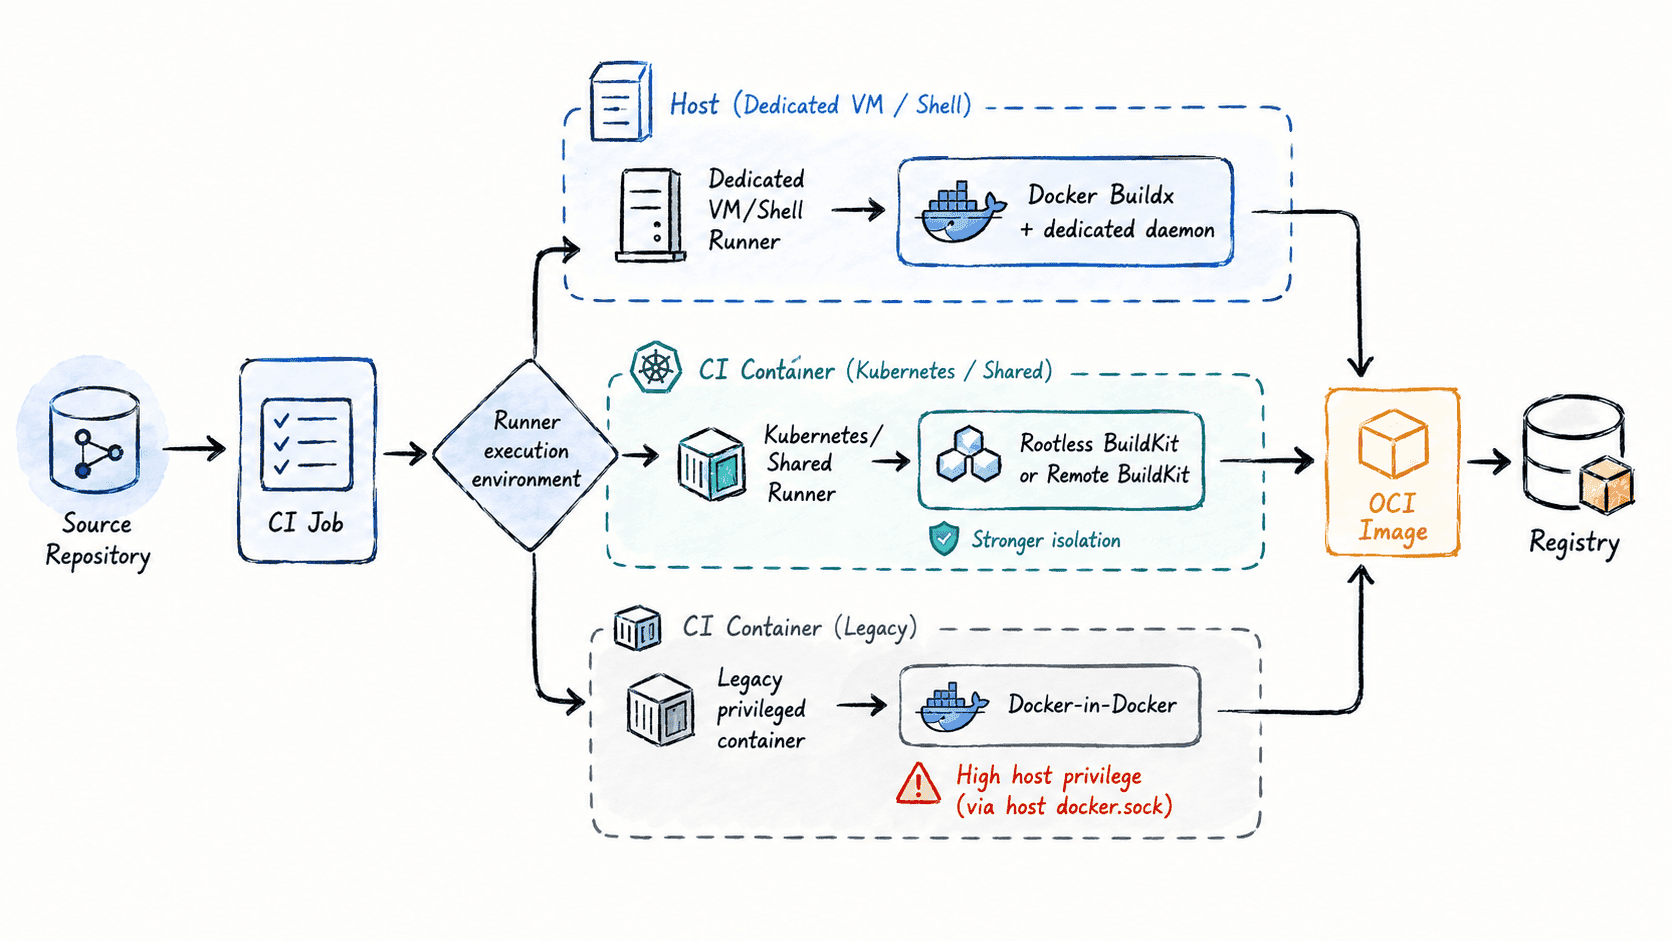
镜像构建需要能够创建文件系统层、执行 RUN 指令并输出 OCI 镜像。不同 CI 环境对特权容器、宿主 Socket 和持久缓存的支持不同,因此构建方式应由执行环境决定,而不是所有平台统一套用一种配置。
| Runner 环境 | 更合适的方式 | 主要注意点 |
|---|---|---|
| 专用 VM 或受信任 Shell Runner | Docker Buildx + 独立 Docker daemon | 配置简单,但要限制谁能控制 daemon |
| Kubernetes 或共享 Runner | Rootless BuildKit 或远程 BuildKit | 隔离更好,需要单独设计缓存与凭证 |
| 旧环境必须使用容器内 daemon | Docker-in-Docker | 常需要更高权限,启动和缓存成本更高 |
配置一个可验证的构建步骤
下面的 Bash 可以直接作为 CI 的一个构建 step。为保证示例独立,它从标准输入提供最小 Dockerfile;实际项目中通常把最后的 - 改为 .,从仓库根目录读取 Dockerfile 和应用源码。
set -euo pipefail

IMAGE_REF="${IMAGE_NAME:-demo-ci}:${GIT_SHA:-local}"

docker buildx create --driver docker-container --use >/dev/null
docker buildx build --load -q -t "${IMAGE_REF}" - <<'EOF'
FROM alpine:3.21
CMD ["echo", "hello from CI image"]
EOF

printf 'built=%s\n' "${IMAGE_REF}"
docker run --rm "${IMAGE_REF}"
预期输出
sha256:<ID>
built=demo-ci:local
hello from CI image
<ID> 是构建生成的镜像标识,实际值会变化。--load 适合单平台镜像在当前 Runner 内继续做扫描或测试;发布到远程仓库时通常改用 --push,并在构建前通过 CI 的密钥机制完成仓库登录。
让标签和凭证适合自动化
流水线不要只生成 latest。后续部署、回滚和审计需要知道镜像对应哪一次源码提交,因此应使用提交 SHA、发布版本或流水线 ID 形成不可变标签,并可额外维护一个可移动的环境标签。
仓库用户名、令牌和云端临时凭证应由 CI Secret 注入,不能写进 Dockerfile、构建参数默认值或仓库文件。若构建器支持短期身份令牌,优先使用短期凭证,减少长期密钥泄漏后的影响范围。
选择构建方式时看三个边界
第一看权限边界:不受信任代码能否控制宿主 daemon。第二看缓存边界:Runner 是否会被销毁,缓存是本地层缓存还是远程缓存。第三看产物边界:后续测试需要本地镜像时用 --load,需要直接交付 Registry 时用 --push。
流水线镜像构建的目标不是“在 CI 里成功跑一次 Docker 命令”,而是让同一份源码在明确的权限模型下得到可追踪、可复用、可发布的镜像产物。构建方式一旦与 Runner 的隔离能力匹配,后续扫描、签名和部署步骤才有稳定基础。