
CI/CD / 系统课时
设计端到端流水线
设计端到端流水线
端到端流水线的核心不是把多个脚本串起来,而是定义“什么经过什么门禁,最终以哪个不可变制品进入生产”。本课从代码提交开始,设计测试、构建、制品发布、环境部署、验收与回退链路,并给出一份可映射到主流 CI 平台的配置骨架。
学习目标
- 能把代码提交到生产部署拆成边界清晰、失败可定位的阶段与门禁。
- 使用同一制品从测试环境逐级晋级,避免在不同环境重复构建。
- 为生产部署补齐审批、部署后验证和回退路径。
先确定交付边界
一条生产级流水线至少要回答四个问题:什么事件触发、哪些检查必须通过、发布的制品如何唯一标识、失败后在哪里停止。推荐以 commit SHA 作为源码身份,以镜像 digest 或制品哈希作为部署身份;标签可以帮助人阅读,但不能替代不可变标识。
把测试和构建放在制品发布之前,把环境部署放在制品发布之后。这样代码质量失败不会产生可发布制品,部署阶段也不会重新编译出“另一个版本”。对于数据库迁移、基础设施变更或安全扫描,还应把它们作为显式门禁,而不是藏在一个大脚本里。
设计阶段与门禁
推荐主链路为:提交代码 → 静态检查与单元测试 → 构建 → 制品扫描与发布 → 测试环境部署 → 冒烟与集成验证 → 生产审批 → 生产部署 → 部署后验证。任一门禁失败都停止向后推进,并保留已产生的日志、测试报告和制品元数据。
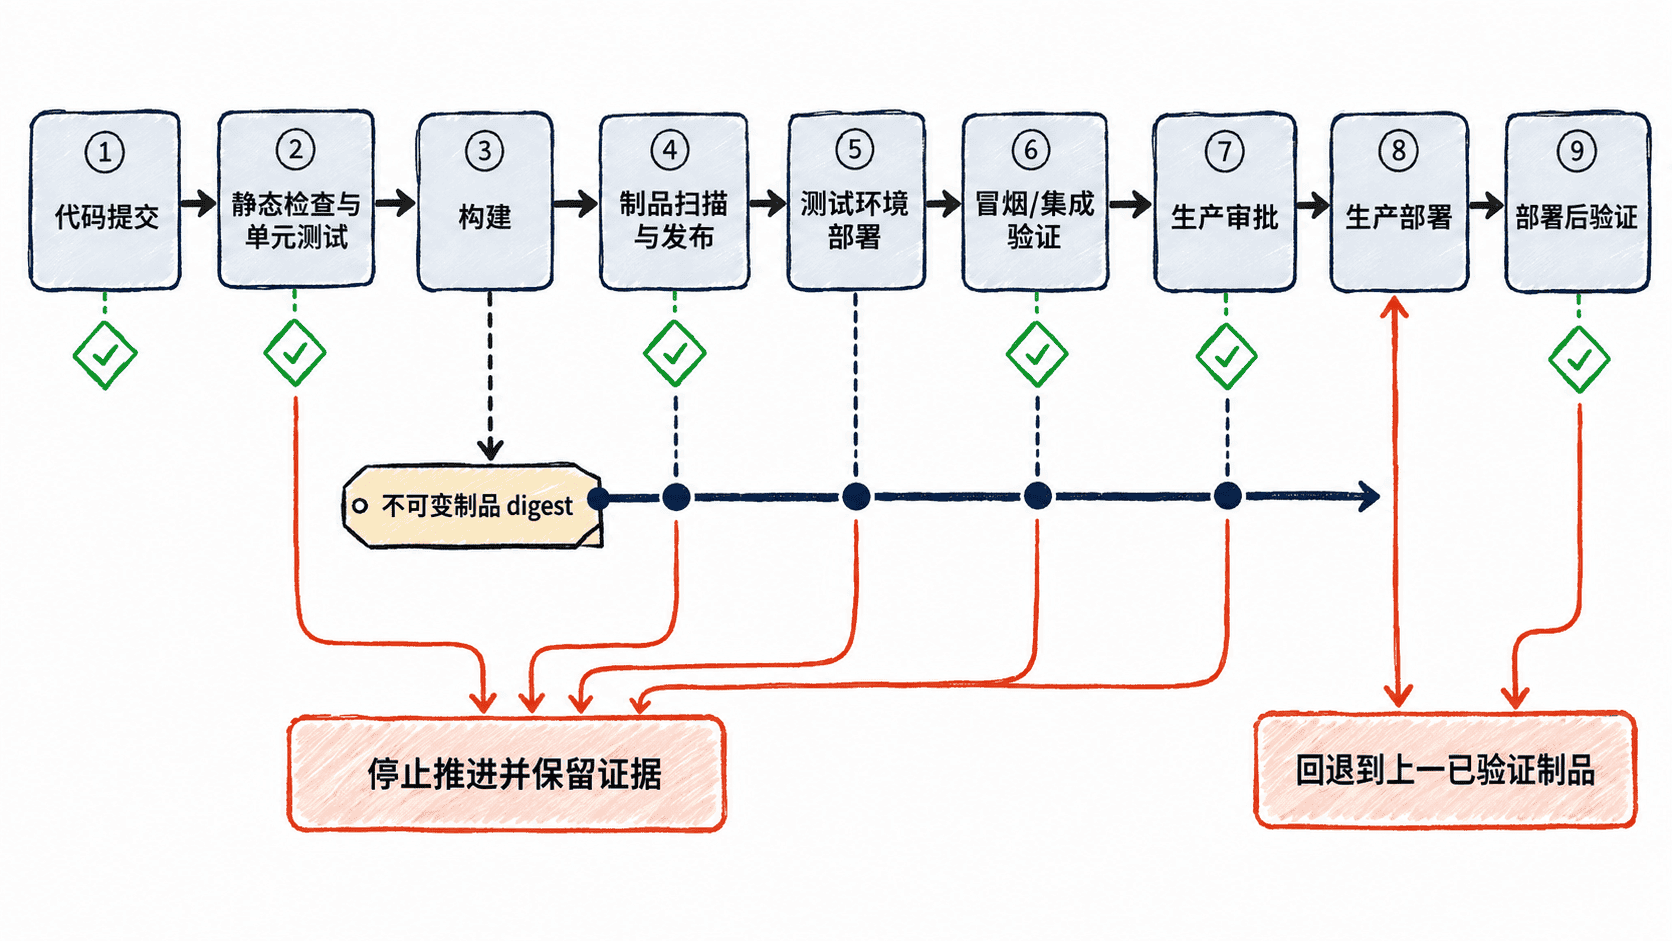
门禁要尽量给出可判定条件。例如单元测试必须全绿、漏洞扫描不得出现超过阈值的阻断项、冒烟测试必须覆盖关键读写路径、生产部署后 P99 延迟和错误率不得显著劣化。条件越明确,自动化程度越高,也越容易在故障时知道“停在了哪里”。
用同一制品贯穿环境
最常见的设计错误是“测试环境构建一次、生产环境再构建一次”。即使源码 commit 相同,两次构建也可能因为依赖源、时间戳、基础镜像或构建工具变化得到不同字节。更稳妥的做法是构建一次,发布到制品库,然后用同一 digest 在各环境晋级。
环境差异应通过部署参数和密钥注入,而不是改制品本身。配置可以不同,但应用二进制、容器镜像或发布包应保持不变。这样当生产出现问题时,团队能准确回答“当前部署的是哪一个制品,它之前在哪个环境验证过”。
把流程落成流水线配置
下面以 GitHub Actions 语法给出一个片段示例,重点展示阶段依赖和同一镜像 digest 的传递。它依赖仓库中已有 ci 脚本、容器仓库凭据和部署凭据,迁移到 GitLab CI、Jenkins 或其他平台时保留同样的阶段边界即可。
name: delivery

on:
  push:
    branches: [main]

jobs:
  verify:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - run: ./ci/test.sh

  build-and-publish:
    needs: verify
    runs-on: ubuntu-latest
    outputs:
      image: ${{ steps.meta.outputs.image }}
    steps:
      - uses: actions/checkout@v4
      - id: meta
        run: ./ci/build-and-publish.sh "$GITHUB_SHA" >> "$GITHUB_OUTPUT"

  deploy-staging:
    needs: build-and-publish
    runs-on: ubuntu-latest
    steps:
      - run: ./ci/deploy.sh staging "${{ needs.build-and-publish.outputs.image }}"
      - run: ./ci/smoke.sh staging

  deploy-production:
    needs: [build-and-publish, deploy-staging]
    environment: production
    runs-on: ubuntu-latest
    steps:
      - run: ./ci/deploy.sh production "${{ needs.build-and-publish.outputs.image }}"
      - run: ./ci/smoke.sh production
该配置的生效行为是:只有 verify 成功才构建并发布制品;测试环境通过后,生产环境才有资格执行;production 环境可以在平台侧配置人工审批;两个部署阶段消费同一个 image 输出。验证时应检查构建任务只执行一次,并确认测试环境和生产环境记录的 digest 完全一致。
验收与回退
流水线完成并不等于交付成功。生产部署后至少要验证服务健康、关键接口、错误率、延迟和核心业务事件;验证窗口内异常,应自动或人工切回上一已验证制品。回退动作本身也要经过同样的可观测性检查,避免出现“部署失败后回退成功,但服务仍不可用”的假象。
最终验收时可以用五个问题检查设计:失败能否在所属阶段被阻断;每个阶段是否留下可审计证据;测试和生产是否使用同一不可变制品;生产是否有明确审批或风险门禁;部署后异常是否有已演练的回退路径。五项都能明确回答,端到端流水线才真正形成可控的生产交付链路。