
CI/CD / 系统课时
优化镜像构建层
优化镜像构建层
这一课通过调整 Dockerfile 的分层顺序、稳定依赖层并缩小构建上下文,让源码频繁变化时尽量复用已有缓存。完成后,同一项目的二次构建只重跑真正受影响的层,而不是每次都重新安装依赖。
学习目标
- 能判断 Dockerfile 中哪些指令会使后续缓存失效。
- 能通过“先稳定、后易变”的分层顺序提高缓存命中率。
- 能用
.dockerignore减少无关文件进入构建上下文。
先理解缓存失效链
Docker 构建会按指令顺序生成层。某一层的输入发生变化后,该层以及后续依赖层通常都需要重新执行。因此,把变化频率高的源码复制放在依赖安装之前,会让一次普通代码修改也触发完整依赖安装。
更有效的顺序是:先复制较稳定的依赖清单,安装依赖,再复制频繁变化的业务代码。这样只修改源码时,依赖层仍可命中缓存。
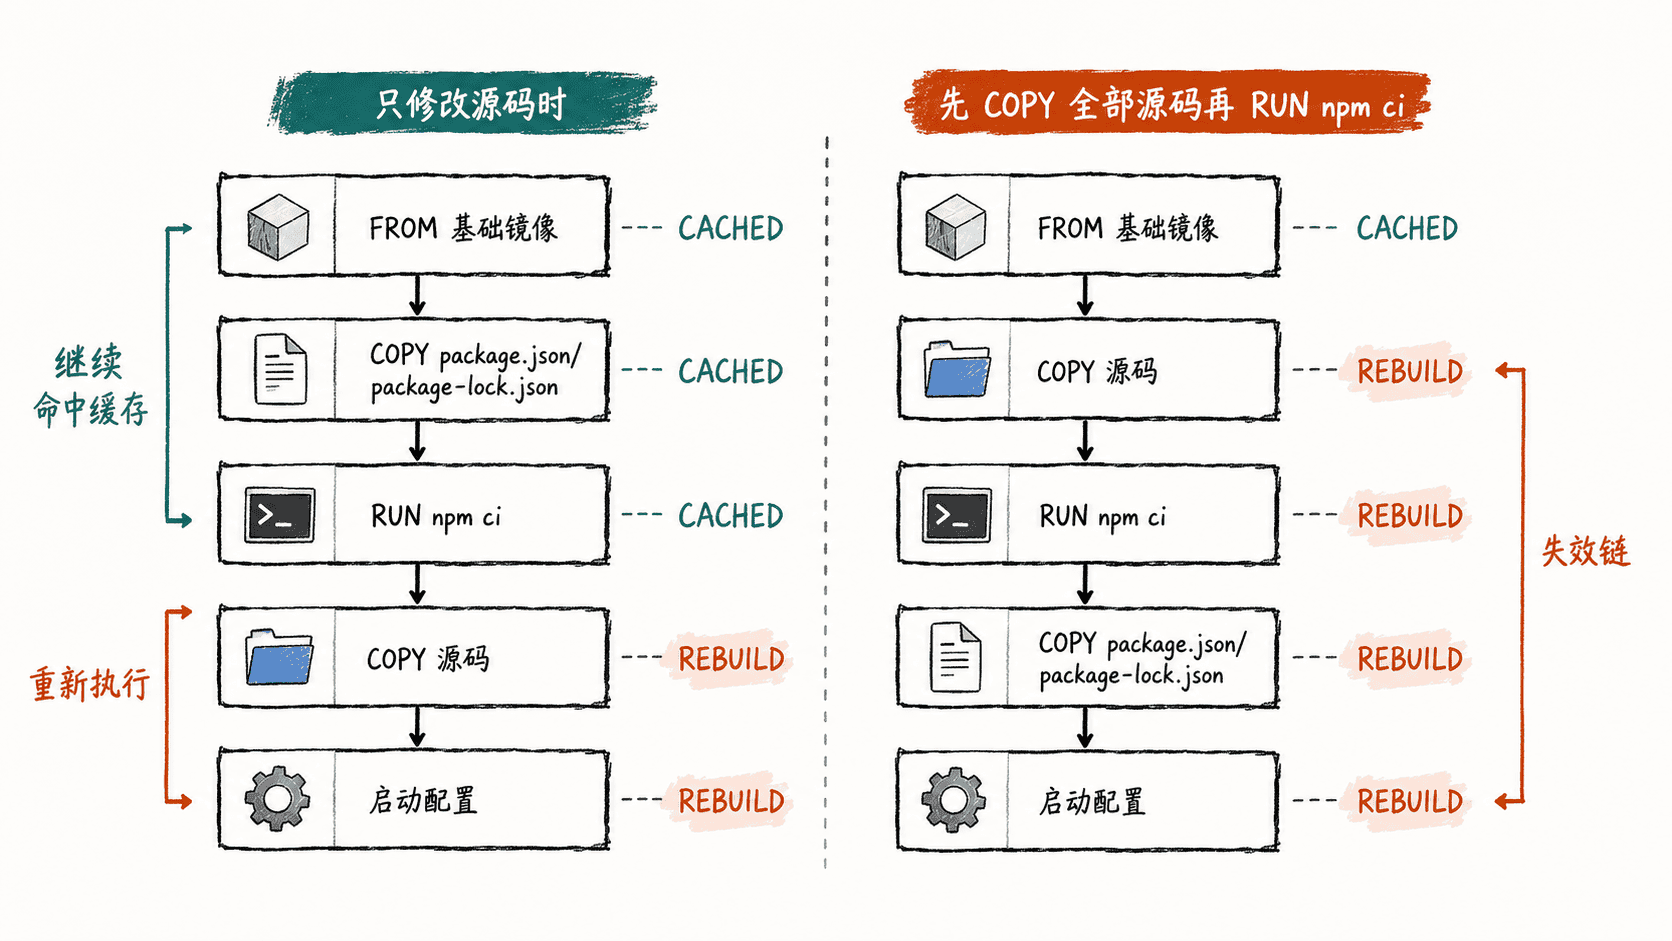
调整 Dockerfile 的分层顺序
优化后的核心写法如下。依赖清单变化频率通常低于业务源码,因此把它们放在单独的 COPY 层中。
FROM node:22-alpine

WORKDIR /app

COPY package.json package-lock.json ./
RUN npm ci --omit=dev && npm cache clean --force

COPY --chown=node:node . .

USER node
CMD ["npm", "start"]
如果把 COPY . . 放到 RUN npm ci 之前,那么任意源码文件变化都会让依赖安装层重新执行。只有依赖清单变化时才重新安装依赖,通常能显著缩短日常 CI 构建时间。
缩小构建上下文
构建上下文中的无关文件既增加上传和哈希计算,也可能意外进入镜像。项目根目录可以加入 .dockerignore:
.git
node_modules
npm-debug.log
coverage
dist
.env
.env.*
这里忽略的是不应参与镜像构建的本地文件。若你的部署确实需要 dist 或某个环境文件,就不能照抄忽略项,必须按实际构建流程调整。
用二次构建验证缓存
第一次构建完成后,只修改一个不影响 package.json 和 package-lock.json 的源码文件,再执行同一命令:
docker build --progress=plain -t demo-app:cache .预期输出的关键片段
#<ID> [<ID>/<ID>] RUN npm ci --omit=dev && npm cache clean --force
#<ID> CACHED
...
#<ID> [<ID>/<ID>] COPY --chown=node:node . .
#<ID> DONE <TIME>
BuildKit 的步骤编号和耗时会因 Docker 版本与机器状态而不同,所以 <ID>、<TIME> 都是动态占位。验证重点不是固定日志文本,而是确认依赖安装层显示 CACHED,而源码复制层重新执行。
判断是否真的值得继续拆层
层数越多并不等于构建越快。只有当某一组输入稳定、执行成本高且值得缓存时,单独成层才有价值。依赖安装、系统包安装通常值得稳定缓存;频繁变化的源码则应尽量靠后。
如果依赖层仍频繁失效,优先检查依赖清单是否被无关脚本改写、构建参数是否变化、基础镜像标签是否漂移,以及 .dockerignore 是否遗漏高频变化的大文件。优化目标是减少无效重建,而不是追求最多的层。