
可观测性与稳定性 / 系统课时
组件间通信怎么启用 TLS
组件间通信怎么启用 TLS
ELK 组件之间常传输日志、凭据和查询结果,仅限制端口并不能防止链路被窃听或篡改。本节用 Elasticsearch、Kibana 与 Logstash 的典型连接说明证书、信任链和 HTTPS 配置,并给出可直接执行的验证方法。
学习目标
- 区分 CA、服务端证书与客户端信任配置的职责
- 为 Elasticsearch HTTP 接口启用 TLS,并让 Kibana、Logstash 正确信任 CA
- 用证书校验结果判断 TLS 是否真正生效
TLS 保护的不是一个开关
TLS 配置至少包含三件事:服务端持有自己的证书和私钥;客户端连接时校验证书是否由受信任 CA 签发;证书中的主机名或 IP 必须与客户端实际访问地址匹配。只把 http:// 改成 https://,但关闭证书验证,并没有建立可靠的身份校验。
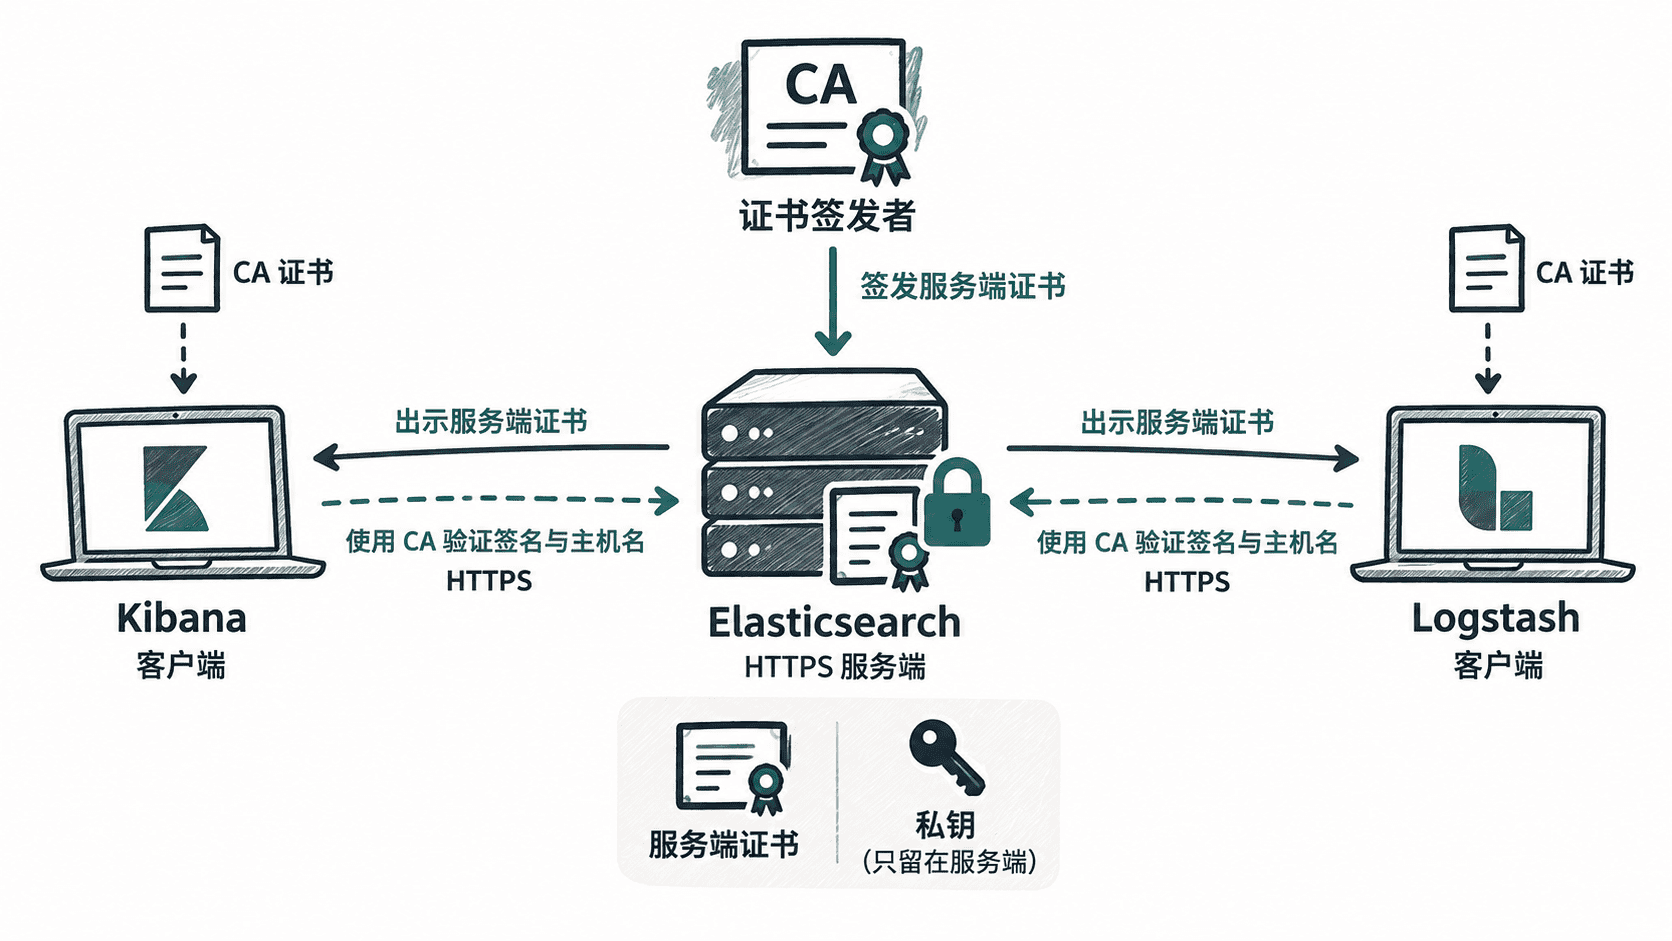
Elasticsearch 还有节点之间的 transport TLS,用于集群内部节点通信;Kibana 和 Logstash 访问 Elasticsearch 通常走 HTTP TLS。两条链路用途不同,生产环境不要只保护浏览器到 Kibana 的入口而忽略组件内部通信。
为 Elasticsearch HTTP 接口准备证书
可使用 Elasticsearch 自带的 elasticsearch-certutil 建立私有 CA,再为 HTTP 层生成证书。下面命令会进入交互流程,按提示填写实际主机名和 IP;证书中的 SAN 应覆盖组件真正使用的访问地址。
bin/elasticsearch-certutil http预期结果:命令完成后会生成一个包含 HTTP TLS 证书材料和配置说明的 ZIP 文件;具体文件名和路径取决于交互输入与 Elasticsearch 版本。
<PATH>将生成的 Elasticsearch 证书材料放入 config/certs/ 后,可在 elasticsearch.yml 中启用 HTTP TLS。下面是片段示例,依赖前一步生成的 PKCS#12 文件及其密码配置。
xpack.security.http.ssl:
  enabled: true
  keystore.path: certs/http.p12
该配置生效后,Elasticsearch HTTP 端口只接受 TLS 连接。若 http.p12 设置了密码,应使用 Elasticsearch keystore 保存安全设置,不要把密码直接提交到 YAML 或版本库。
让 Kibana 和 Logstash 信任同一 CA
客户端通常不需要 Elasticsearch 的私钥,只需要能够验证服务端证书的 CA 证书。Kibana 连接 Elasticsearch 的片段示例如下,路径相对于 Kibana 配置环境按实际部署调整。
elasticsearch.hosts:
  - "https://es01.example.internal:9200"
elasticsearch.ssl.certificateAuthorities:
  - "/etc/kibana/certs/ca.crt"
elasticsearch.ssl.verificationMode: full
full 会同时校验证书链和主机名。若证书只签给 es01.example.internal,客户端却访问另一个别名,即使 CA 正确也应校验失败;正确修复方式是补齐证书 SAN 或统一访问地址,而不是长期关闭验证。
Logstash 的 Elasticsearch output 同样应显式提供 CA。以下是片段示例,认证信息应通过 Logstash keystore、环境变量或其他密钥管理方式注入。
output {
  elasticsearch {
    hosts => ["https://es01.example.internal:9200"]
    user => "logstash_writer"
    password => "${ES_PASSWORD}"
    ssl_enabled => true
    ssl_certificate_authorities => ["/etc/logstash/certs/ca.crt"]
  }
}
配置生效后,Logstash 会通过 HTTPS 建立连接,并使用指定 CA 校验 Elasticsearch 服务端证书。不同 Logstash 插件版本的 TLS 选项名称可能变化,升级时应以当前 Elasticsearch output 插件文档为准。
验证证书链而不是只看端口
先从运行 Kibana 或 Logstash 的主机执行 TLS 握手验证,这能同时检查网络可达性、CA 信任和主机名。将主机名与路径替换成实际值。
openssl s_client -connect es01.example.internal:9200 -servername es01.example.internal -CAfile /etc/kibana/certs/ca.crt -verify_return_error </dev/null 2>&1 | grep "Verify return code"预期输出:
Verify return code: 0 (ok)如果出现 unable to get local issuer certificate,优先检查 CA 文件是否正确;若提示 hostname mismatch,则检查访问地址与证书 SAN。TLS 握手通过后,再检查 Kibana 或 Logstash 的应用层认证,避免把 401、403 误判成证书问题。