
可观测性与稳定性 / 系统课时
账号角色如何做到最小权限
账号角色如何做到最小权限
日志平台往往同时服务运维、开发和审计人员。如果所有账号都拥有管理员权限,一次误操作就可能修改规则、删除索引或看到不属于自己的日志。本节按职责拆分 Elasticsearch 权限,使用户只获得完成工作所必需的访问范围。
学习目标
- 能按运维、开发和只读职责拆分角色
- 理解集群权限与索引权限的边界
- 能通过 Elasticsearch Security API 创建并验证最小权限角色
权限要从职责反推
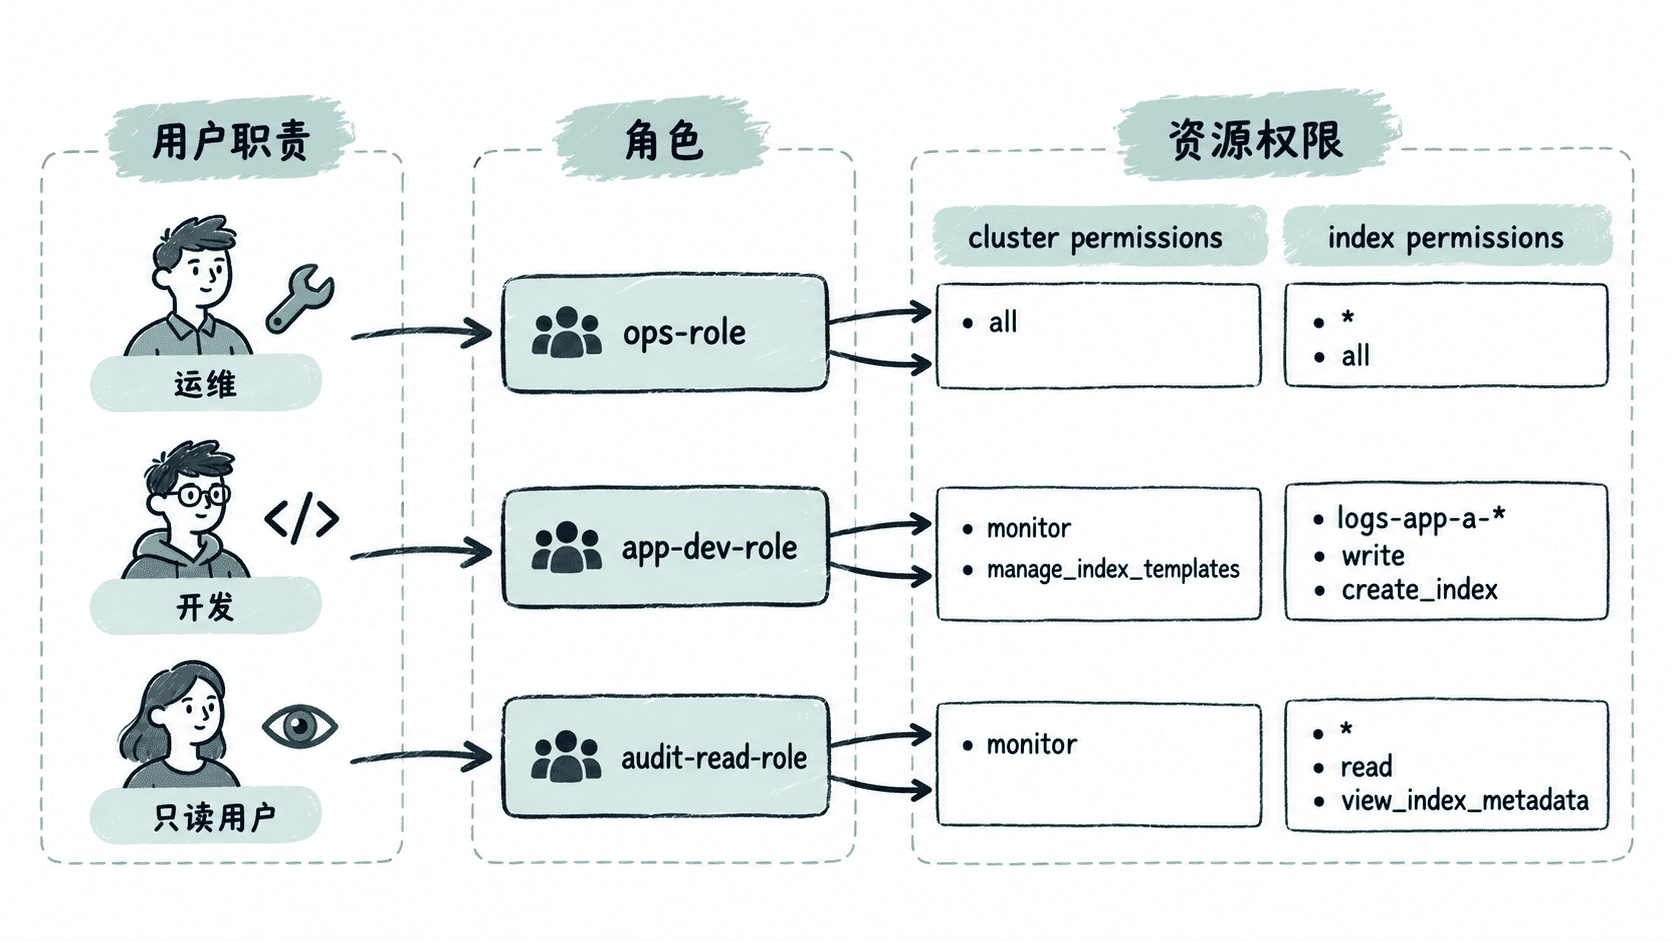
最小权限不是简单地“少给几个权限”,而是先明确账号需要完成什么操作,再映射到资源和动作。运维人员可能需要查看多个日志索引并管理相关运行配置;开发人员通常只需读取自己服务的日志;只读或审计用户则应限制到明确的数据范围。
先限制开发人员的索引范围
下面使用 Elasticsearch Security Role API 创建一个示例开发角色。它允许读取 logs-app-a-*,但没有写入、删除索引或集群管理权限。执行请求的当前账号本身需要具备管理安全角色所需的权限。
curl -X PUT "https://<HOST>:<PORT>/_security/role/app_a_developer" \
  -u "<USER>:<PASSWORD>" \
  -H "Content-Type: application/json" \
  -d '{
    "cluster": [],
    "indices": [
      {
        "names": ["logs-app-a-*"],
        "privileges": ["read", "view_index_metadata"]
      }
    ]
}'预期输出:角色创建或更新成功时返回确认结果;<HOST>、<PORT>、<USER> 和 <PASSWORD> 需要替换为实际环境值。
{"role":{"created":true}}如果同名角色已经存在并被更新,响应中的 created 可能为 false,这同样表示请求已成功处理。
不要把集群权限和索引权限混在一起
cluster 控制集群级操作,而 indices 决定角色能对哪些索引执行哪些动作。只需要检索日志的开发人员通常不需要集群管理权限,也不需要 write、delete 等索引权限。
索引模式同样属于安全边界。logs-* 可能覆盖整个组织的日志,而 logs-app-a-* 可以把角色限制到单个应用。规划角色时应先确定数据边界,再决定动作权限,避免为了省事使用过宽的通配符。
运维和只读角色也要按任务拆分
运维并不天然意味着拥有所有权限。负责日志检索与故障定位的人员可以拥有较广的读取范围,而索引生命周期、安全配置等管理能力应只授予确实承担这些职责的账号。只读用户则通常只需要目标索引上的 read 和必要的元数据查看权限。
当不同开发团队共用平台时,优先按应用、环境或业务域建立角色,例如分别限制生产与测试日志。这样即使账号凭据泄露,攻击者能够访问的资源范围也受到角色边界约束。
用低权限账号做反向验证
配置完成后不能只验证“允许的操作能成功”,还要验证“不允许的操作确实失败”。使用绑定了开发角色的测试账号读取 logs-app-a-* 应成功,而访问其他团队索引或执行写入操作应被拒绝。
验证时重点检查三个方向:目标索引能否读取、非目标索引是否被阻止、写入与管理操作是否被阻止。只有正向和反向测试都符合预期,角色才真正实现了最小权限,而不是仅在名称上看起来权限较小。