
可观测性与稳定性 / 系统课时
JSON 日志为什么还会解析失败
JSON 日志为什么还会解析失败
应用改成 JSON 日志后,并不意味着采集链路天然可靠。非法 JSON 会直接解析失败,嵌套对象可能落在错误路径,而同一字段一会儿是数字、一会儿是字符串,还会在 Elasticsearch 映射阶段产生冲突。本节按解析、结构和类型三层定位问题。
学习目标
- 区分 JSON 语法失败、字段路径错误和字段类型冲突
- 能用 Logstash JSON filter 验证并处理解析失败
- 能在进入 Elasticsearch 前稳定关键字段的结构与类型
先判断是不是合法 JSON
下面两行看起来很接近,但只有第一行是合法 JSON。第二行的字符串没有闭合,解析器无法构造对象。
{"level":"INFO","order":{"id":"ORD-1024"},"amount":99.5}
{"level":"INFO","order":{"id":"ORD-1024"},"amount":99.5
当上游把整条 JSON 放在 message 字段中时,可以使用 Logstash 的 json filter 解析。先在标准输入和标准输出之间验证,能把问题与 Elasticsearch 映射故障分开。
input {
  stdin { }
}

filter {
  json {
    source => "message"
    target => "doc"
  }
}

output {
  stdout { codec => rubydebug }
}
将配置保存为 <PATH>/json-test.conf 后运行:
bin/logstash -f <PATH>/json-test.conf输入第一条合法 JSON 后,预期结果是在 doc 下得到解析后的对象;运行环境自动添加的其他元数据可能不同。
"doc" => {
    "level" => "INFO",
    "order" => {
        "id" => "ORD-1024"
    },
    "amount" => 99.5
}
输入第二条非法 JSON 时,事件无法按目标结构解析,并会带有 JSON 解析失败标签。排障时应保留原始 message,以便找到产生坏数据的应用或采集环节,而不是静默丢弃。
嵌套字段没有消失
合法 JSON 仍可能出现“字段找不到”。例如 order.id 在 JSON 中不是一个名称带点号的普通字段,而是 order 对象内部的 id。在 Logstash 字段引用语法中,应使用 [doc][order][id] 访问它。
filter {
  json {
    source => "message"
    target => "doc"
  }

  mutate {
    add_field => { "order_id" => "%{[doc][order][id]}" }
  }
}
这是配置片段示例,依赖前面的 stdin 输入和 stdout 输出配置。输入合法样本后,验证输出中应出现顶层 order_id,其值为 ORD-1024。
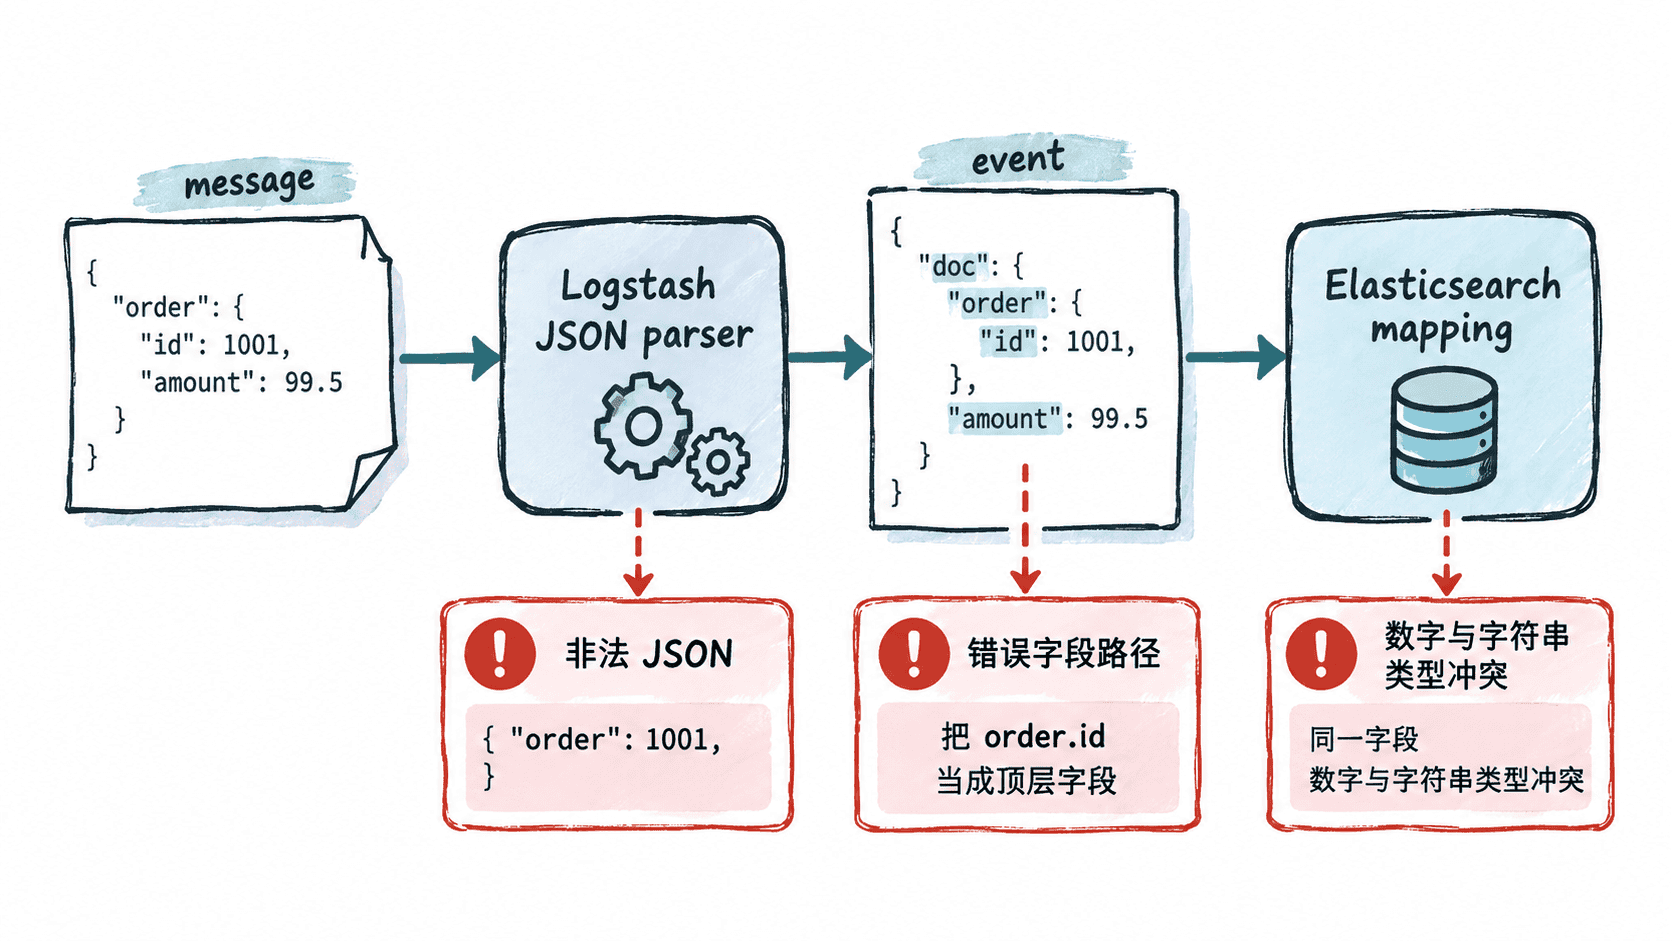
类型不一致会把问题推迟到写入阶段
JSON 语法只保证值能被解析,并不保证不同事件中的同名字段类型一致。例如一条日志输出 "amount":99.5,另一条输出 "amount":"unknown"。两条 JSON 都合法,但如果 Elasticsearch 已把 amount 映射为数值类型,字符串事件就可能无法按该映射写入。
最稳妥的修复位置通常是日志生产端:同一业务字段保持同一种语义和类型,无法提供金额时使用约定的空值策略,而不是把错误说明塞进数值字段。如果上游暂时无法修改,可以在 Logstash 中对明确可转换的字段执行类型转换。
filter {
  mutate {
    convert => { "[doc][amount]" => "float" }
  }
}
这是片段示例,依赖 doc.amount 已由 JSON filter 成功解析。验证时应使用代表性的真实值测试转换结果;如果字段可能包含 unknown 等非数值语义,不应把强制转换当作数据模型修复方案。
按层定位而不是反复修改解析器
遇到“JSON 日志解析失败”,先确认原始 message 是否为完整合法 JSON;解析成功后检查字段实际嵌套路径;事件结构正确后,再检查进入 Elasticsearch 的同名字段是否保持稳定类型。三层问题发生的位置不同,不能都归因于 JSON filter。
生产环境还应把解析失败事件单独计数或路由,并保留足够的原始内容用于追踪来源。这样非法 JSON 可以回到日志生产端修复,结构问题可以调整字段引用,类型冲突则回到数据模型和索引映射处理,而不是等到检索时才发现部分日志已经丢失。