
可观测性与稳定性 / 系统课时
字段类型为什么不能随便变
字段类型为什么不能随便变
日志字段一旦被 Elasticsearch 映射为某种类型,后续文档就必须按兼容的类型写入。线上最常见的问题是同名字段今天写数字、明天写文本,最终导致部分日志被拒绝。理解 mapping 的约束,才能在采集链路中提前消除类型冲突。
学习目标
- 理解字段 mapping 确定后为什么不能随意改变类型
- 能定位同名字段类型冲突导致的写入失败
- 能通过显式 mapping 和字段规范避免冲突
Mapping 决定字段如何存储和查询
Elasticsearch 的 mapping 描述字段的数据类型及其索引方式。例如响应耗时适合使用数值类型,时间字段适合使用 date,需要全文检索的消息通常使用 text。
下面创建一个日志索引,显式约束几个核心字段:
curl -X PUT "http://localhost:9200/app-logs" -H "Content-Type: application/json" -d '{
  "mappings": {
    "properties": {
      "service": { "type": "keyword" },
      "duration_ms": { "type": "long" },
      "event_time": { "type": "date" }
    }
  }
}'
预期输出:
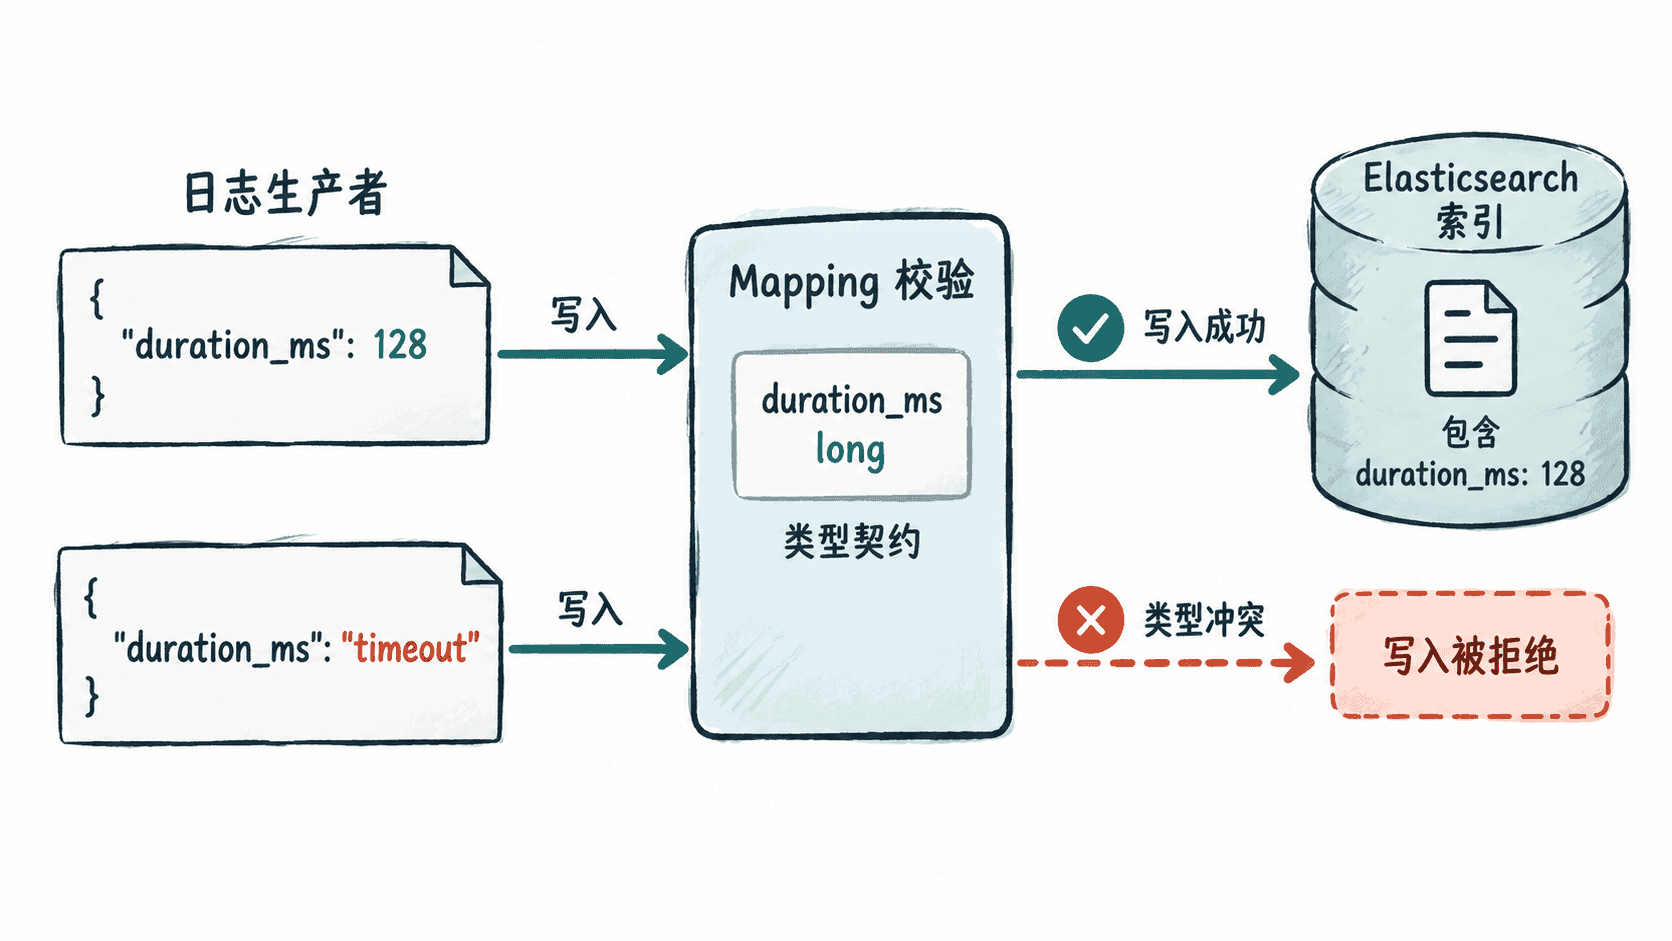
{"acknowledged":true,"shards_acknowledged":true,"index":"app-logs"}实际集群返回内容可能因 Elasticsearch 版本和配置略有差异。此时 duration_ms 已经定义为 long,后续写入必须与这个类型兼容。
类型为什么不能原地随意切换
字段被建立索引后,Elasticsearch 已按照既定类型构建底层索引结构。把同一个字段直接从 long 改成 text,并不是简单修改一个标签:旧数据已经按照数值语义建立索引,而新类型要求另一套解析与索引方式。
因此,生产环境需要把 mapping 看作索引数据契约,而不是可以随日志内容任意漂移的配置。
冲突怎样影响日志写入
假设应用先写入合法的数值:
curl -X POST "http://localhost:9200/app-logs/_doc" -H "Content-Type: application/json" -d '{
  "service": "checkout",
  "duration_ms": 128,
  "event_time": "2026-09-20T06:00:00Z"
}'
预期输出中的文档 ID、版本和分片统计属于动态值,但请求应成功创建文档,HTTP 状态通常为 201 Created。
如果另一个应用版本把 duration_ms 改成无法解析为整数的字符串,例如 "timeout",Elasticsearch 会在解析该字段时拒绝这条文档。批量采集场景中,这类失败还可能表现为 Bulk API 中部分文档成功、部分文档失败,因此不能只看整个采集进程是否仍在运行。
先确认当前类型再修复
遇到类型冲突时,先查看索引当前 mapping,而不是直接修改生产日志:
curl -s "http://localhost:9200/app-logs/_mapping"预期输出会包含已经定义的字段类型,核心结构类似:
{"app-logs":{"mappings":{"properties":{"duration_ms":{"type":"long"},"event_time":{"type":"date"},"service":{"type":"keyword"}}}}}随后追踪产生异常值的日志源,统一字段语义。例如 duration_ms 始终保存毫秒数,而超时原因另存为 error_reason,不要让一个字段同时承担“耗时数值”和“错误文本”两种职责。
已经存在的数据若确实需要改成不兼容的新类型,通常应创建具有正确 mapping 的新索引,再通过重新写入或 reindex 迁移数据,而不是试图原地改变既有字段的索引语义。
稳定的日志平台会把关键字段类型当作接口契约管理:核心字段显式定义 mapping,采集阶段完成类型规范化,应用团队避免复用同名字段表达不同含义。这样既能减少写入失败,也能让聚合、范围查询和告警规则长期保持一致。