
密码学与证书 / 系统课时
模拟 Challenge 失败并完成排查
模拟 Challenge 失败并完成排查
本练习主动把 HTTP-01 的验证目录指向错误位置,再按“请求是否到达、Nginx 命中了什么、实际读取哪个文件、Certbot 报错是否吻合”的顺序定位故障,最后恢复配置并用验证闭环确认修复有效。
学习目标
- 能主动制造并识别 Challenge 路径错误导致的 404。
- 能用
curl、Nginx 访问日志与错误日志定位实际读取路径。 - 能把本地证据与 Certbot 的 HTTP-01 失败信息对应起来,并完成修复验证。
先制造一个可控的 404
HTTP-01 会请求 http://<HOST>/.well-known/acme-challenge/<TOKEN>,验证入口固定经过 80 端口;使用 webroot 插件时,Certbot 会把挑战文件写到所选 webroot 下的 .well-known/acme-challenge/。因此,“Certbot 写入目录”和“Nginx 对该 URL 实际映射目录”只要不一致,就很容易表现为 404。([Let's Encrypt][1])
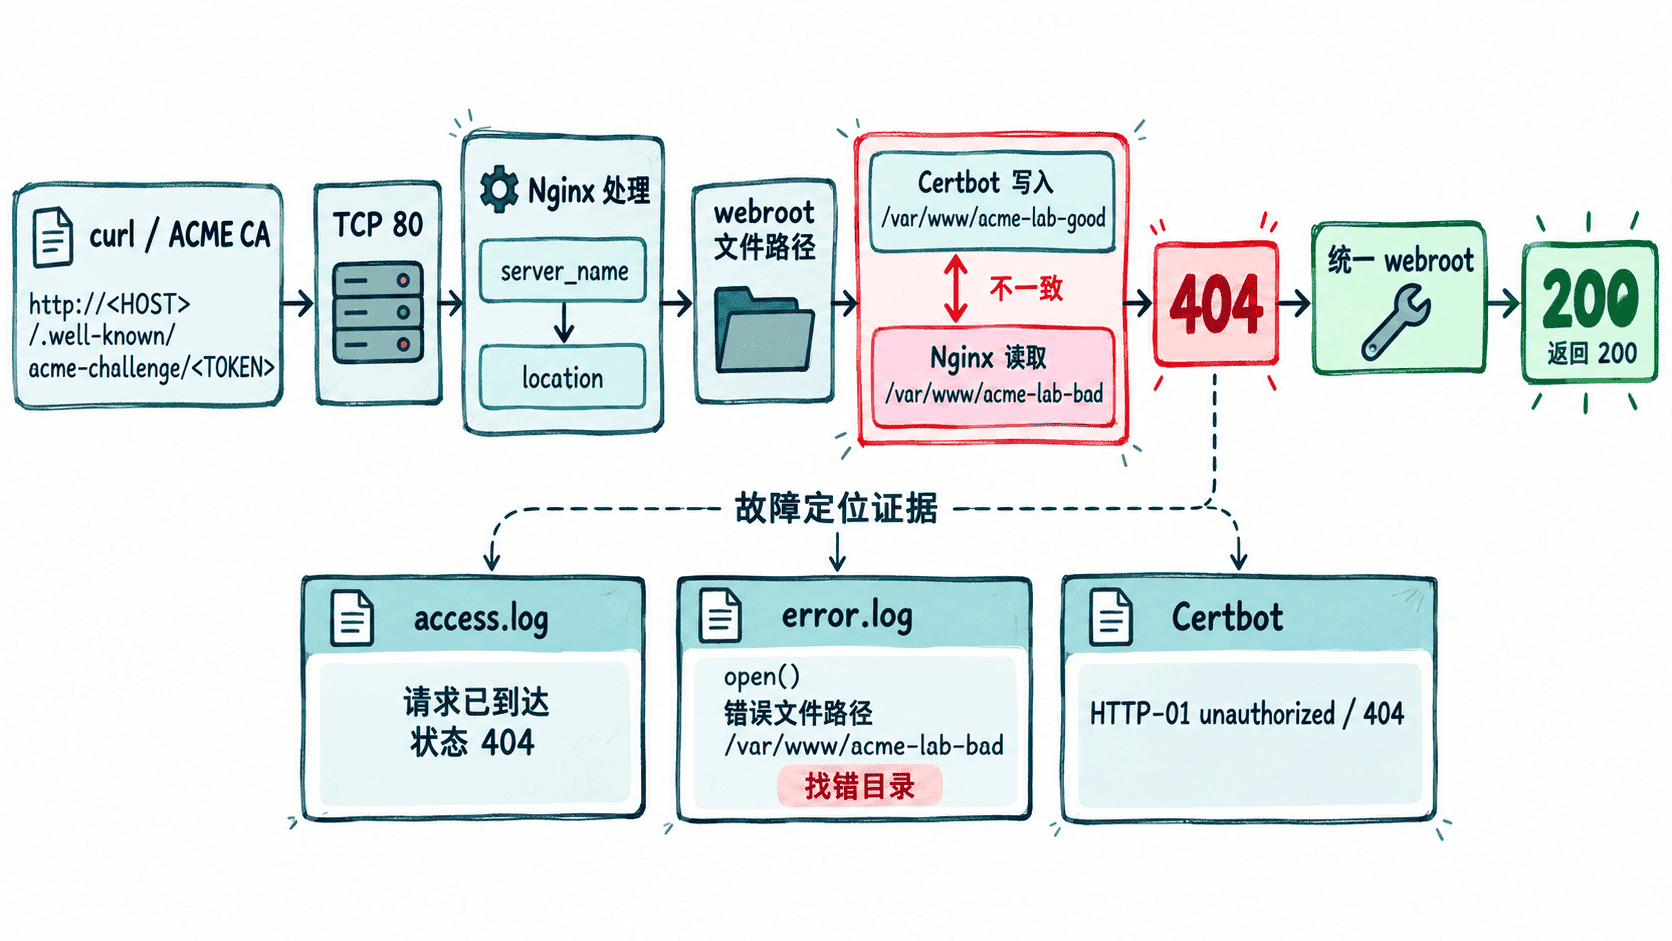
先在本机创建一个实验 Server Block。它只用 challenge-lab.test 和 curl --resolve 访问,不会向证书颁发机构申请证书,因此适合安全地复现路径错误。以下示例假设 Nginx 通过 systemd 管理。
sudo mkdir -p /var/www/acme-lab-good/.well-known/acme-challenge \
  /var/www/acme-lab-bad/.well-known/acme-challenge
printf 'challenge-ok\n' | sudo tee /var/www/acme-lab-good/.well-known/acme-challenge/probe-token >/dev/null

sudo tee /etc/nginx/conf.d/acme-lab.conf >/dev/null <<'NGINX'
server {
    listen 80;
    server_name challenge-lab.test;
    access_log /var/log/nginx/acme-lab-access.log;
    error_log /var/log/nginx/acme-lab-error.log;

    location ^~ /.well-known/acme-challenge/ {
        root /var/www/acme-lab-bad;
        default_type text/plain;
    }
}
NGINX

sudo nginx -t
sudo systemctl reload nginx
curl --resolve challenge-lab.test:80:127.0.0.1 -i \
  http://challenge-lab.test/.well-known/acme-challenge/probe-token
预期输出
Nginx 配置测试通过
HTTP/1.1 404 Not Found
这里故意只在 /var/www/acme-lab-good 创建文件,却让 Nginx 从 /var/www/acme-lab-bad 读取,所以 404 是预期现象。
按请求链路定位,而不是先猜 Certbot
先看 Nginx 是否真的收到请求,再看它试图打开哪个文件。若访问日志里完全没有 Challenge 请求,应先回到 DNS、80 端口、防火墙或上游代理;若有请求且是 404,再检查 server_name、location 与文件路径。
sudo tail -n 5 /var/log/nginx/acme-lab-access.log
sudo tail -n 5 /var/log/nginx/acme-lab-error.log
预期输出
127.0.0.1 - - [<TIME>] "GET /.well-known/acme-challenge/probe-token HTTP/1.1" 404 ...
<TIME> [error] <ID>#<ID>: *<ID> open() "/var/www/acme-lab-bad/.well-known/acme-challenge/probe-token" failed (2: No such file or directory), ...
这两条证据已经把故障缩小到“请求到达了正确 Nginx,但 URL 映射到了错误目录”。如果访问日志显示的是另一个 Server Block 的日志文件,问题则更可能是 Host 匹配或默认站点抢占。
对照 Certbot 的失败信息
在你拥有的真实测试域名上,如果现有证书本来就使用 webroot 认证,可以用 dry-run 临时覆盖成错误目录,观察 Certbot 如何把同一个 404 表达为授权失败。<ID> 替换为 certbot certificates 显示的证书名称。
CERT_NAME="<ID>"
sudo certbot renew --cert-name "$CERT_NAME" \
  --webroot-path /var/www/acme-lab-bad \
  --dry-run -v
预期结果
退出状态:非 0
关键证据:HTTP-01 验证失败;Challenge URL 返回 404;受影响域名被报告为授权失败。
实际措辞会随 Certbot 版本和 CA 响应变化。
--dry-run 用于模拟续期并验证未来续期路径,适合在修复前后做回归检查。([Certbot文档][2])
修复并完成闭环
先把实验配置改回正确 webroot,再验证同一 URL 从 404 变成 200。完成后删除实验配置,避免污染真实站点。
sudo sed -i 's#/var/www/acme-lab-bad#/var/www/acme-lab-good#' /etc/nginx/conf.d/acme-lab.conf
sudo nginx -t
sudo systemctl reload nginx

curl --resolve challenge-lab.test:80:127.0.0.1 -fsS \
  http://challenge-lab.test/.well-known/acme-challenge/probe-token

sudo rm -f /etc/nginx/conf.d/acme-lab.conf
sudo rm -rf /var/www/acme-lab-good /var/www/acme-lab-bad
sudo nginx -t
sudo systemctl reload nginx
预期输出
challenge-ok
Nginx 配置测试通过
真实站点修复后,再对目标证书执行一次模拟续期:
sudo certbot renew --cert-name "<ID>" --dry-run预期结果
退出状态:0
该证书的模拟续期通过,HTTP-01 验证不再出现 404。
排障时最重要的不是反复重跑 Certbot,而是先证明 Challenge 请求到达了哪里、Nginx 实际读取了哪个路径,再用 dry-run 验证证书客户端与 Web 服务的两端配置已经重新对齐。