
密码学与证书 / 系统课时
Standalone 适合长期自动续期吗
Standalone 适合长期自动续期吗
Standalone 本身可以参与自动续期,但在 Nginx 长期占用 80 端口的生产网站上,续期往往意味着先停 Web 服务、完成验证,再恢复服务。真正要评估的不是“能不能续”,而是这套端口切换能否长期无人值守地安全运行。
学习目标
- 判断 Standalone 长期自动续期的适用条件与主要风险。
- 理解停止 Nginx、临时验证、恢复服务之间的依赖关系。
- 根据网站可用性要求选择更合适的验证方式。
Standalone 的限制来自端口占用
Standalone 会启动自己的临时 Web 服务处理 HTTP-01 Challenge,因此需要能够监听验证端口;Certbot 官方文档明确指出,Standalone 需要 80 端口可用,已有 Web 服务器占用该端口时可能需要先停止它。renew 本身就是为自动续期设计的,所以问题并不是 Certbot 不能自动化,而是验证方式与现有服务发生了端口竞争。 ([GitHub][1])
在一台没有常驻 Web 服务的机器上,这个机制很简单:Certbot 临时监听 80 端口,完成验证后退出。但在 Nginx 正在提供生产流量的主机上,同样的动作会引入服务停止窗口。
自动续期为什么会变复杂
要让 Standalone 在生产主机长期无人值守,需要同时保证 Nginx 能停下来、80 端口确实释放、外网能访问 Challenge、Certbot 能完成验证,并且无论续期成功还是失败,Nginx 都能恢复。任意一步出错,都可能把一次证书维护变成网站中断。
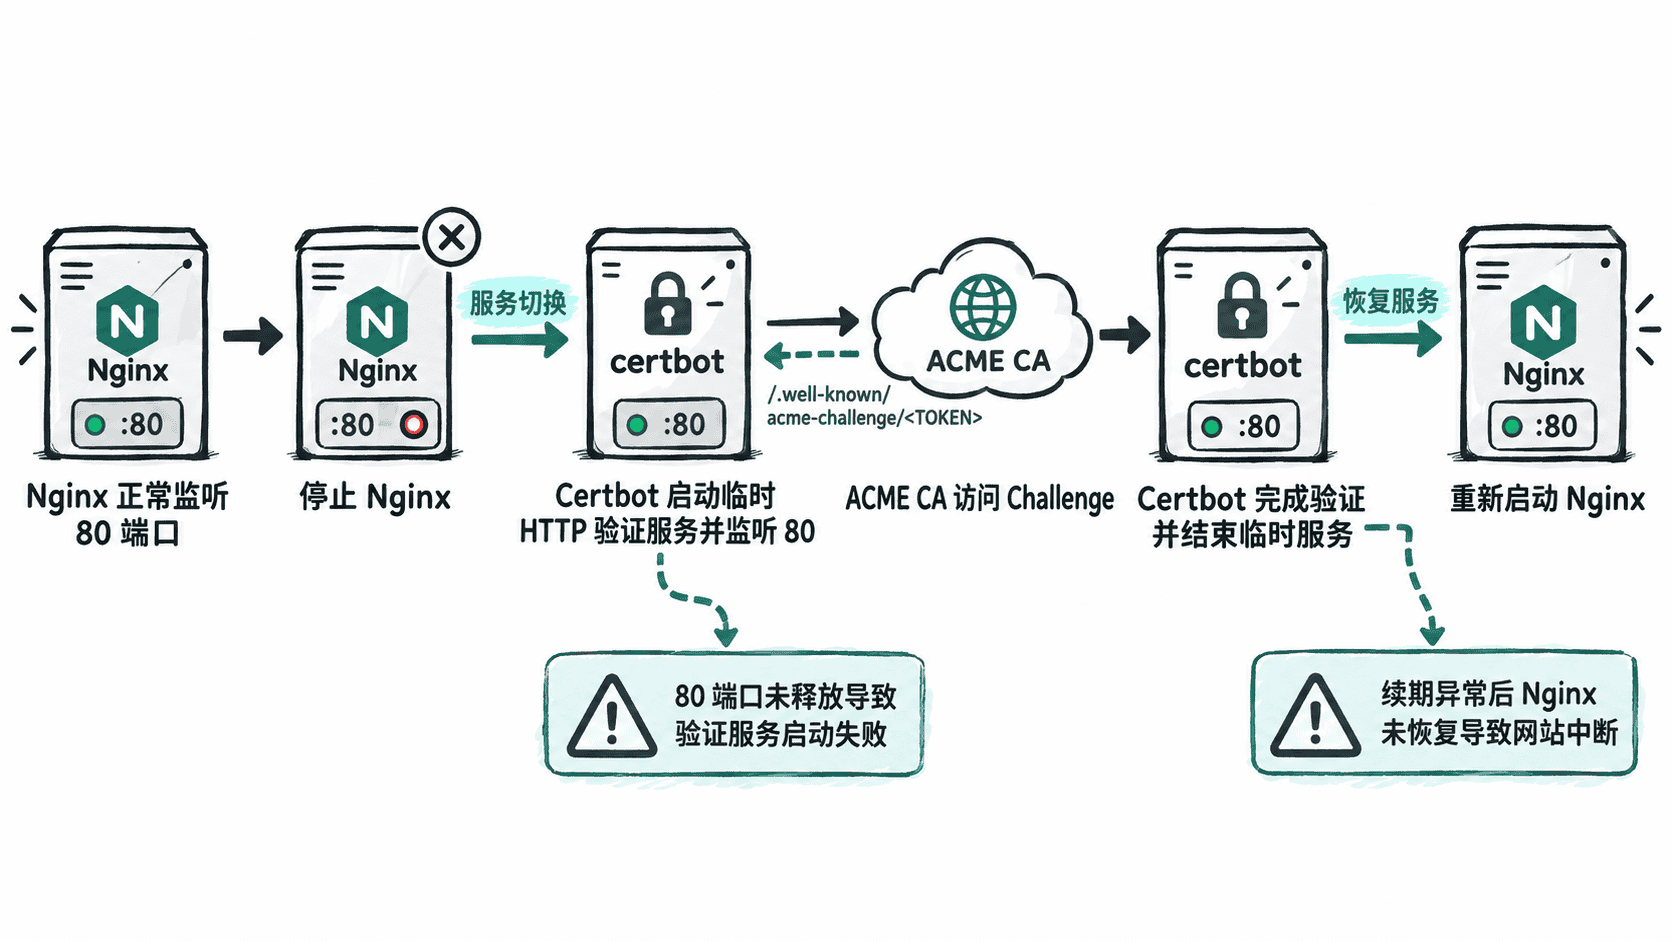
Certbot 支持 --pre-hook 和 --post-hook,官方也给出了“续期前停止 Nginx、续期后重新启动”的 Standalone 示例。不过 hook 失败并不会直接让 Certbot 立即退出,因此仍需要监控和失败处理,不能把配置了 hook 等同于没有风险。 ([GitHub][1])
用 dry-run 验证停机链路
如果现有证书的续期配置使用 standalone,可以先用测试续期验证这条链路。下面命令会在续期尝试前停止 Nginx,完成后再启动;--dry-run 使用测试流程,不会把测试证书保存为正式续期结果。
sudo certbot renew --dry-run \
  --pre-hook "systemctl stop nginx" \
  --post-hook "systemctl start nginx"

systemctl is-active nginx
预期输出
<Certbot dry-run completes successfully; exact console text varies by version>
active
active 只证明 Nginx 最终恢复,还应确认 dry-run 本身成功。Certbot 官方兼容性说明明确指出控制台和日志文本不属于稳定接口,因此这里不依赖固定日志文案。 ([Certbot文档][2])
什么时候长期使用 Standalone 更合适
如果主机没有其他程序占用 80 端口,或者它就是专门的证书验证节点,Standalone 很适合自动续期:Certbot 可以按需启动临时服务,完成验证后释放端口,不需要协调生产 Web 服务。
对于持续运行的 Nginx 网站,通常更适合使用 Nginx 插件,或用 webroot 让现有 Web 服务继续响应 HTTP-01;需要通配符证书时则应使用 DNS-01。选择标准很简单:如果续期必须先停止正在承载业务的 Nginx,那么 Standalone 虽然可自动化,却会把证书维护和服务可用性绑在一起。