
密码学与证书 / 系统课时
为什么通配符证书需要 DNS-01
为什么通配符证书需要 DNS-01
申请 *.example.com 这类通配符证书时,ACME 不能用普通 HTTP-01 来完成授权,而要通过 DNS-01 证明申请者能够控制该域名的 DNS。本节重点解释这一限制的原因、实际验证位置,以及通配符覆盖范围中最容易误判的边界。
学习目标
- 说明通配符标识为什么必须通过 DNS-01 完成 ACME 验证
- 找到
*.example.com对应的_acme-challengeTXT 记录位置 - 判断通配符证书能覆盖和不能覆盖的主机名
HTTP-01 为什么不适合通配符授权
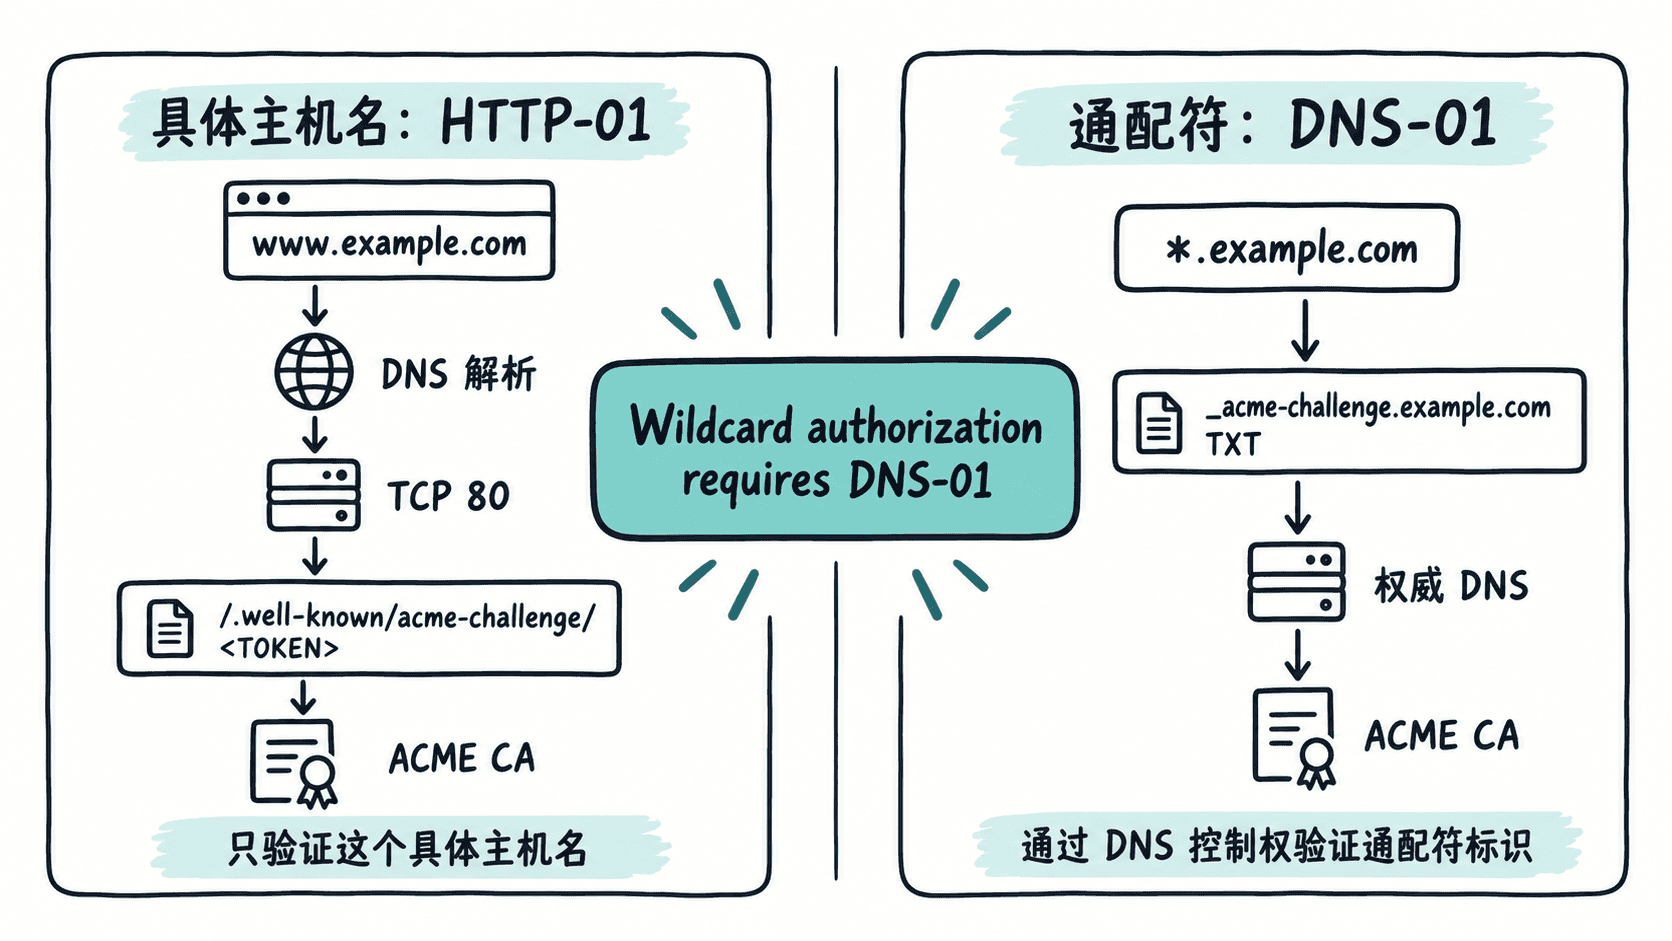
HTTP-01 的证明方式是让 CA 访问某个确定主机名的 http://<HOST>/.well-known/acme-challenge/<TOKEN>。这很适合 www.example.com:CA 能解析这个具体名称,并访问其 80 端口读取挑战内容。
但 *.example.com 不是一个实际可连接的主机名,而是一组潜在子域名的模式。允许仅通过某一个 HTTP 端点证明整个通配符范围,会把对单个 Web 入口的控制扩大成对大量未来子域名的授权。因此 ACME 对通配符标识要求使用 DNS-01,通过修改域名的 DNS 来证明更高层级的控制权。
通配符实际验证哪条 DNS 记录
申请 *.example.com 时,DNS-01 使用的验证名称是 _acme-challenge.example.com。记录名里不会保留星号。完成挑战后,可以直接从公网查询:
dig TXT _acme-challenge.example.com +short预期输出
"<TOKEN>"<TOKEN> 是当前挑战对应的实际 TXT 值,续期时通常会变化。如果查询不到,应先等待 DNS 传播或检查权威 NS,而不是反复重新发起订单。
申请时 Certbot 会进入 DNS 挑战流程
没有 DNS API 插件时,可以使用手工 DNS 挑战理解完整流程:
sudo certbot certonly --manual --preferred-challenges dns -d '*.example.com'预期结果
Certbot 进入 DNS-01 手工验证流程,并提示为 _acme-challenge.example.com 创建本次挑战对应的 TXT 记录。这是可执行命令,但手工模式不适合无人值守续期,因为每次挑战都需要更新 TXT。生产环境通常使用对应 DNS 服务商的 Certbot DNS 插件或其他支持 ACME DNS API 的客户端,让创建、等待生效和清理 TXT 记录自动完成。
通配符并不等于“覆盖所有层级”
*.example.com 可以覆盖 www.example.com、api.example.com 等一级子域名,但不覆盖根域名 example.com,也不覆盖 a.b.example.com 这样的多级名称。如果同一站点还需要根域名,应在证书订单中同时申请 example.com。
这意味着选择 DNS-01 不只是为了“能签发通配符证书”,还要先明确证书需要覆盖哪些名称。DNS-01 解决的是授权方式,通配符本身仍然遵守 TLS 证书名称匹配规则。