
密码学与证书 / 系统课时
怎样确认 Nginx 已加载最新证书
怎样确认 Nginx 已加载最新证书
续期成功只说明磁盘上的证书已经更新,并不能单独证明 Nginx 当前握手时正在提供这张证书。本篇直接从 TLS 连接读取线上证书,再与 Certbot 的本地证书比较序列号、有效期和域名,形成可重复的验收方法。
学习目标
- 区分“证书文件已更新”和“Nginx 已加载新证书”两个状态
- 使用 OpenSSL 从实际 TLS 握手读取序列号、有效期和 SAN
- 在证书不一致时按配置、重载和 TLS 终止位置定位问题
为什么不能只看 Certbot 目录
Certbot 通常让 Nginx 的 ssl_certificate 指向 /etc/letsencrypt/live/<CERT_NAME>/ 下的证书文件。续期后这些文件会指向新版本,但常见的静态 Nginx TLS 配置需要经过配置重载,新 worker 才会按新路径读取证书。
因此应区分三层状态:Certbot 保存的当前证书、Nginx 实际加载的证书、客户端经过真实访问链路看到的证书。只检查第一层,会漏掉“文件更新了但服务仍提供旧证书”的问题。
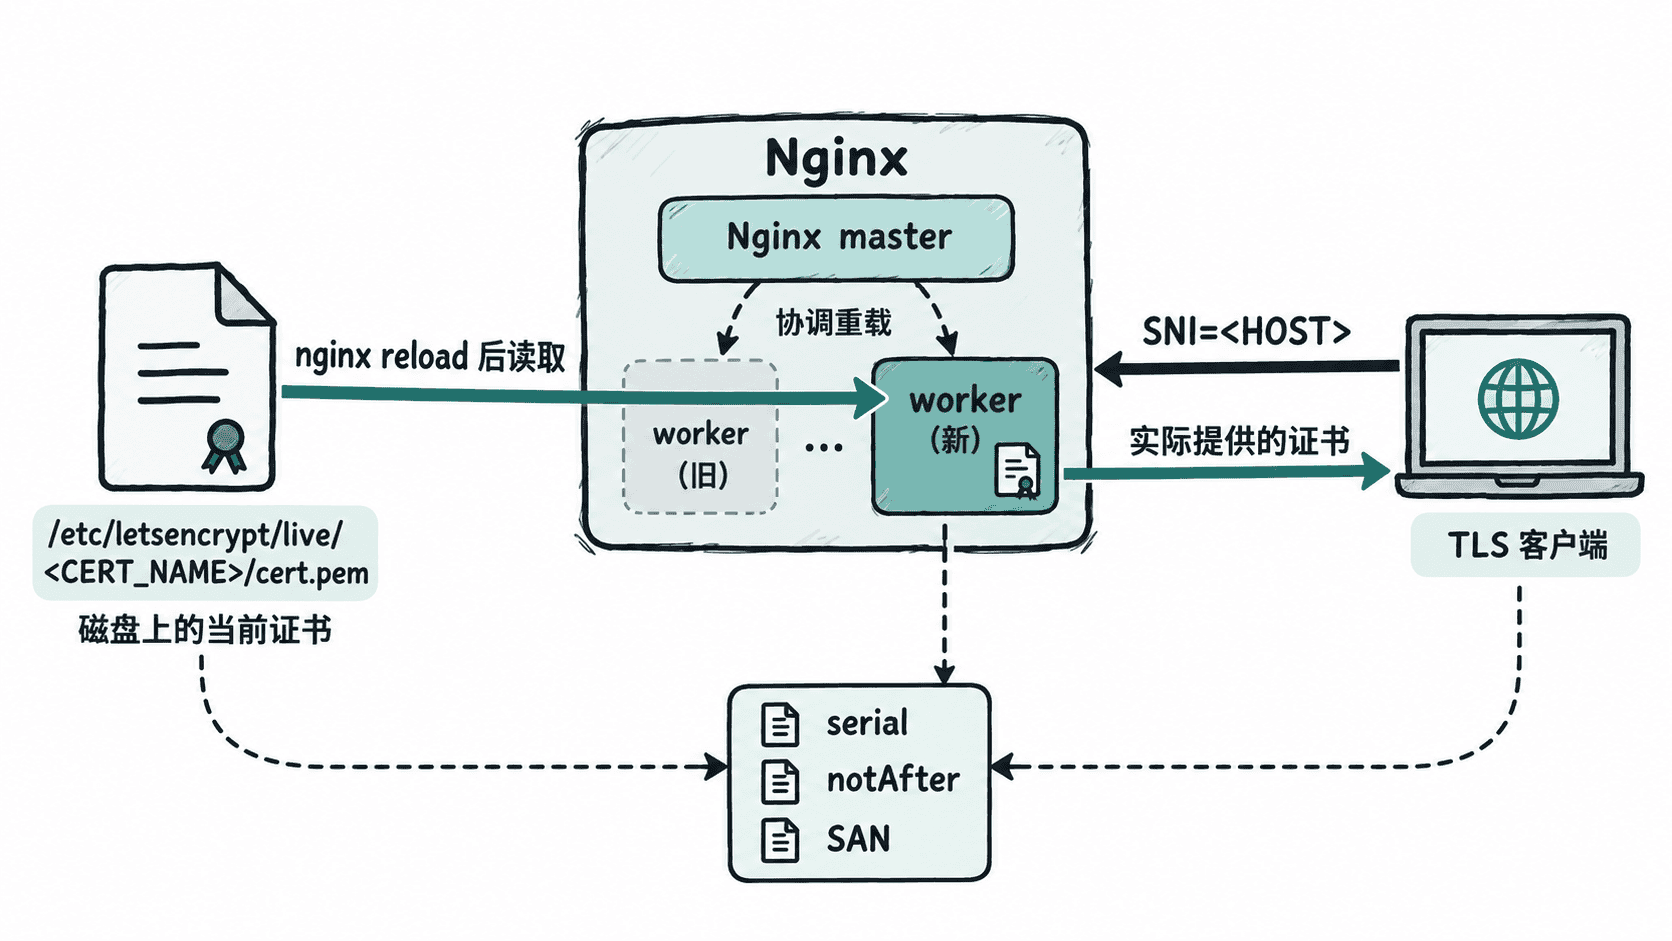
从实际 TLS 握手读取证书
先在 Nginx 所在服务器上连接本机 443,同时通过 -servername 发送正确的 SNI。这样检查的是 Nginx 当前握手实际返回的叶子证书,而不是磁盘文件。将 <HOST> 替换为真实域名;如果 Nginx 只监听特定地址,也要把 127.0.0.1 改成对应监听地址。
HOST="<HOST>"
PORT=443

openssl s_client \
  -connect "127.0.0.1:${PORT}" \
  -servername "${HOST}" \
  </dev/null 2>/dev/null \
| openssl x509 -noout -serial -dates -ext subjectAltName
预期输出
serial=<ID>
notBefore=<TIME>
notAfter=<TIME>
X509v3 Subject Alternative Name:
<SAN_LIST><ID>、<TIME> 和 <SAN_LIST> 会随证书变化。这里重点确认三件事:notAfter 是新证书的到期时间,SAN 中包含正在访问的 <HOST>,序列号可以与 Certbot 当前证书做一一比较。
用序列号确认 Nginx 与本地证书一致
证书序列号比单看日期更适合作为版本核对值。下面脚本分别读取 Certbot 当前证书和本机 Nginx 握手返回的证书;将 <CERT_NAME> 与 <HOST> 替换为实际值。
CERT="/etc/letsencrypt/live/<CERT_NAME>/cert.pem"
HOST="<HOST>"

LOCAL_SERIAL="$(sudo openssl x509 -in "${CERT}" -noout -serial)"
SERVED_SERIAL="$(
  openssl s_client \
    -connect "127.0.0.1:443" \
    -servername "${HOST}" \
    </dev/null 2>/dev/null \
  | openssl x509 -noout -serial
)"

printf 'local=%s\nserved=%s\n' "${LOCAL_SERIAL}" "${SERVED_SERIAL}"

if [ "${LOCAL_SERIAL}" = "${SERVED_SERIAL}" ]; then
  echo "MATCH"
else
  echo "MISMATCH"
  exit 1
fi
预期输出
local=serial=<ID>
served=serial=<ID>
MATCH
出现 MATCH 表示本机 Nginx 已提供 Certbot 当前版本。若出现 MISMATCH,先检查 nginx -T 中该域名对应的 ssl_certificate 是否仍指向正确的 live 路径,再验证配置并重载。
sudo nginx -t && sudo systemctl reload nginx预期输出
nginx: the configuration file <PATH> syntax is ok
nginx: configuration file <PATH> test is successful
systemctl reload nginx 成功时通常不打印额外内容。重载后再次执行序列号比较脚本,结果应变为 MATCH。
最后检查公网访问链路
本机握手一致后,还应从客户端实际访问的入口再检查一次。若域名前面有 CDN、负载均衡器或独立 TLS 终止层,公网连接看到的证书可能由上游组件提供,而不是源站 Nginx 直接提供。
把前面的连接目标从 127.0.0.1:443 改为 <HOST>:443 并保留 -servername <HOST>,再次核对序列号、notAfter 和 SAN。只有本机 Nginx 与真实公网入口都符合预期,才能确认续期后的新证书已经进入实际服务链路。