
密码学与证书 / 系统课时
不用的证书为什么应该清理
不用的证书为什么应该清理
一个站点已经下线,并不代表 Certbot 会自动忘记它。只要旧证书的 lineage 和续期配置仍存在,自动续期任务仍可能在进入续期窗口后处理它;域名、认证路径或插件配置早已失效时,就会产生失败记录、告警噪声和额外排查成本。
学习目标
- 理解废弃证书继续留在 Certbot 中会造成哪些运维成本
- 能确认某张证书是否仍被 Web 服务配置引用
- 能区分本地删除证书与向 CA 吊销证书
废弃证书为什么还会进入续期流程
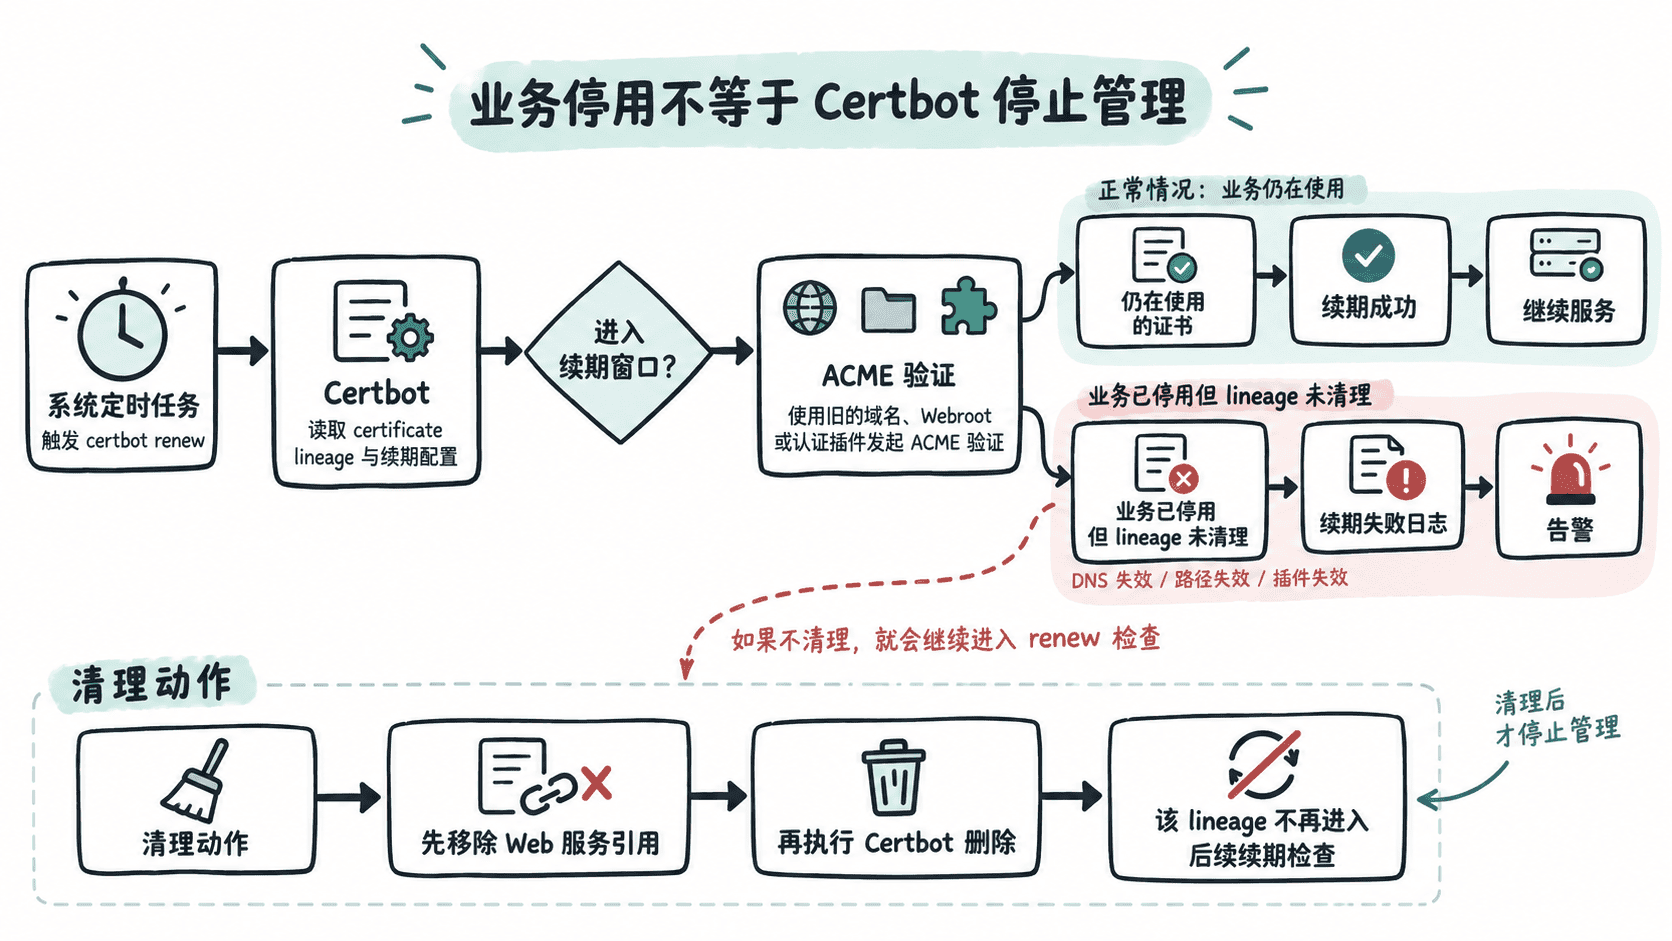
Certbot 管理的不是单个 PEM 文件,而是一条包含当前版本、历史版本和续期配置的 certificate lineage。系统中的定时任务会周期性运行 certbot renew;当某条 lineage 进入续期窗口时,Certbot 会沿用其保存的认证方式和相关配置尝试续期。
如果对应站点已经迁移、DNS 已改向、Webroot 被删除,或者原来的认证插件不再可用,这条已经“业务上不用”的证书仍可能在续期时失败。结果不是网站立刻出故障,而是日志与监控持续出现本应不存在的问题。
留着不用会增加哪些成本
最直接的是续期噪声。失效的域名或认证配置可能让定时续期产生失败日志,真正重要的证书故障反而更容易被淹没。证书数量越多,值班人员越难快速判断哪些失败需要处理。
第二个成本是配置歧义。同一域名可能曾经创建过多个证书名称,旧 lineage 长期保留后,执行 certbot certificates 时会出现更多相似条目,后续维护者更容易选错 --cert-name,甚至误以为旧配置仍在生产使用。
第三个成本是删除风险被推迟。如果等到很久以后才清理,团队往往已经忘记 Nginx、Apache、Postfix 或其他服务是否还引用 /etc/letsencrypt/live/<CERT_NAME>/。越晚处理,确认依赖关系的成本越高。
清理前先确认服务没有引用
先盘点 Certbot 管理的证书,再检查 Web 服务配置。下面以 Nginx 为例;将 <CERT_NAME> 替换为 certbot certificates 中显示的证书名称。
CERT_NAME="<CERT_NAME>"
sudo certbot certificates
sudo grep -R "/etc/letsencrypt/live/${CERT_NAME}/" /etc/nginx 2>/dev/null || true
预期输出(示意):
Certificate Name: <CERT_NAME>
Domains: example.com www.example.com
Expiry Date: <TIME>
Certificate Path: /etc/letsencrypt/live/<CERT_NAME>/fullchain.pem
Private Key Path: /etc/letsencrypt/live/<CERT_NAME>/privkey.pem
<PATH>:ssl_certificate /etc/letsencrypt/live/<CERT_NAME>/fullchain.pem;
最后一行代表仍有 Nginx 配置引用这张证书,此时不能直接删除;应先把服务切换到正确证书或移除已经废弃的虚拟主机,再使用 Web 服务自身的配置检查能力验证变更。若 grep 没有输出,则表示在本次检查的 Nginx 配置范围内未发现引用,但仍应检查机器上的其他服务。
删除和吊销解决的不是同一件事
确认没有服务引用且证书确实不再需要后,应使用 Certbot 的 delete 子命令按证书名称清理,而不是手工删除 /etc/letsencrypt/ 下的文件。该子命令会清理由 Certbot 管理的这条证书记录及相关文件。
删除是本机生命周期管理,并不会自动向 CA 吊销证书。若私钥已经泄露,或明确需要让尚未到期的证书失效,应执行吊销流程;反过来,单纯因为站点下线而做本地清理,并不等同于必须吊销。
清理完成后再次运行 certbot certificates,确认废弃的证书名称不再出现,同时保留真正仍在使用的证书。这样自动续期任务只需要关注有效资产,日志、告警和后续变更都会更容易判断。