
密码学与证书 / 系统课时
Certbot 到底解决什么问题
Certbot 到底解决什么问题
当你要给 Nginx 站点启用 HTTPS,真正麻烦的不是拿到一张证书,而是反复完成域名验证、证书部署和到期前续期。Certbot 的价值,就是把这条容易出错的证书生命周期自动化。
学习目标
- 说明 Certbot 在证书申请、安装和续期中的职责
- 理解 Certbot 如何借助 ACME 完成域名控制权验证
- 判断哪些工作能自动化,哪些仍需由服务器管理员负责
手工管理证书为什么容易出错
一张可用的 HTTPS 证书背后包含一整条流程:准备密钥和证书请求、向证书颁发机构发起申请、证明自己控制域名、取得证书、让 Web 服务器加载证书,并在证书到期前再次完成续期。任何一步遗漏,都会让站点出现证书过期、域名不匹配或 HTTPS 配置未生效的问题。
Certbot 是一个 ACME 客户端。它负责把这些步骤连接起来:与 ACME 服务器通信、完成指定的域名验证方式、取得证书,并根据所用插件选择是否协助安装到 Nginx 或 Apache;已有证书还可以通过续期流程继续管理。([Certbot文档][1])
Certbot 自动化的是一条完整链路
申请证书时,可以把 Certbot 理解为服务器端的“证书流程执行器”。它并不是证书颁发机构,而是代表服务器管理员按 ACME 协议向 CA 发起请求,并根据挑战要求在 HTTP 或 DNS 一侧准备可验证的证明。CA 验证通过后才会签发证书。([Let's Encrypt][2])
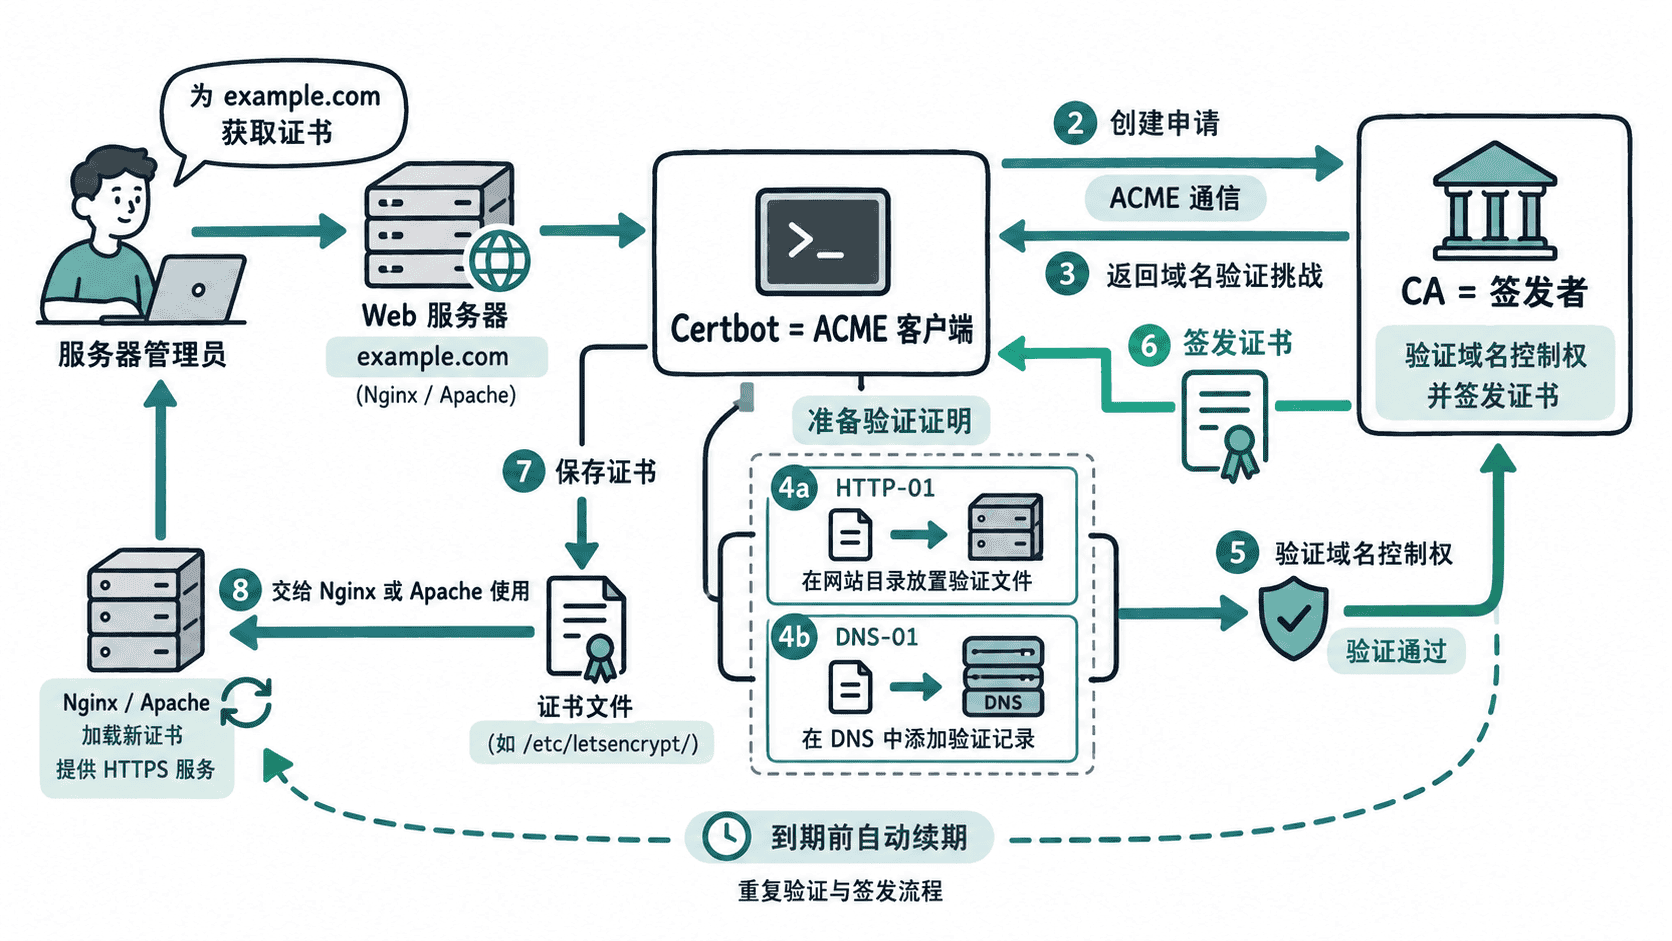
这张图最重要的关系是:Certbot 发起和执行流程,ACME 定义通信规则,CA 决定验证是否通过并签发证书。因此,自动化减少的是重复操作,而不是绕过证书颁发机构的验证。
Certbot 不会替你解决所有 HTTPS 问题
Certbot 能自动处理证书生命周期中的许多机械步骤,但它仍依赖正确的外部条件。域名必须解析到预期环境,验证路径必须能被 CA 访问,或者 DNS 账户必须允许创建所需记录;服务器上的 Web 配置、网络策略和文件权限也必须允许插件正常工作。
同样,Certbot 取得证书后,并不会替应用修复所有 HTTPS 问题。反向代理转发错误、应用生成了错误的 HTTP 链接、负载均衡器没有加载新证书,都属于证书签发之外的问题。私钥的访问权限和备份策略也仍然是管理员的安全责任。
什么时候适合使用 Certbot
如果你能管理自己的 Linux 或 BSD 服务器,并且站点使用 Nginx、Apache、Webroot 或可自动化的 DNS 提供商,Certbot 通常很适合承担 ACME 客户端角色。Let's Encrypt 也将 Certbot 列为多数用户可优先考虑的 ACME 客户端之一。([Let's Encrypt][3])
如果托管平台已经代管证书申请和续期,就通常不需要再在主机里运行一套 Certbot。判断是否要用 Certbot 的关键不是“网站是否需要 HTTPS”,而是证书生命周期由谁负责:平台已经托管,就遵循平台机制;服务器由你直接维护,Certbot 才真正解决重复、易漏的证书管理工作。