
密码学与证书 / 系统课时
Standalone 模式怎样完成验证
Standalone 模式怎样完成验证
Standalone 模式适合服务器上没有可复用的 Webroot,或暂时不希望修改现有 Web 服务器配置的场景。Certbot 会临时启动自己的 HTTP 服务响应 ACME Challenge,验证结束后关闭它,因此理解端口占用和服务切换是安全使用这一模式的关键。
学习目标
- 说明 Standalone 模式完成 HTTP-01 验证的请求链路
- 正确处理 Nginx 等服务与 TCP 80 的端口冲突
- 完成一次 Standalone 申请并验证证书结果
Certbot 会临时充当验证服务器
使用 --standalone 时,Certbot 不需要现有站点目录。它会在本机启动临时 HTTP 服务,并准备 CA 要求的 Challenge 响应。CA 随后从公网访问目标域名的 /.well-known/acme-challenge/<TOKEN>,请求到达 Certbot 后得到正确响应,验证通过后才会继续签发证书。
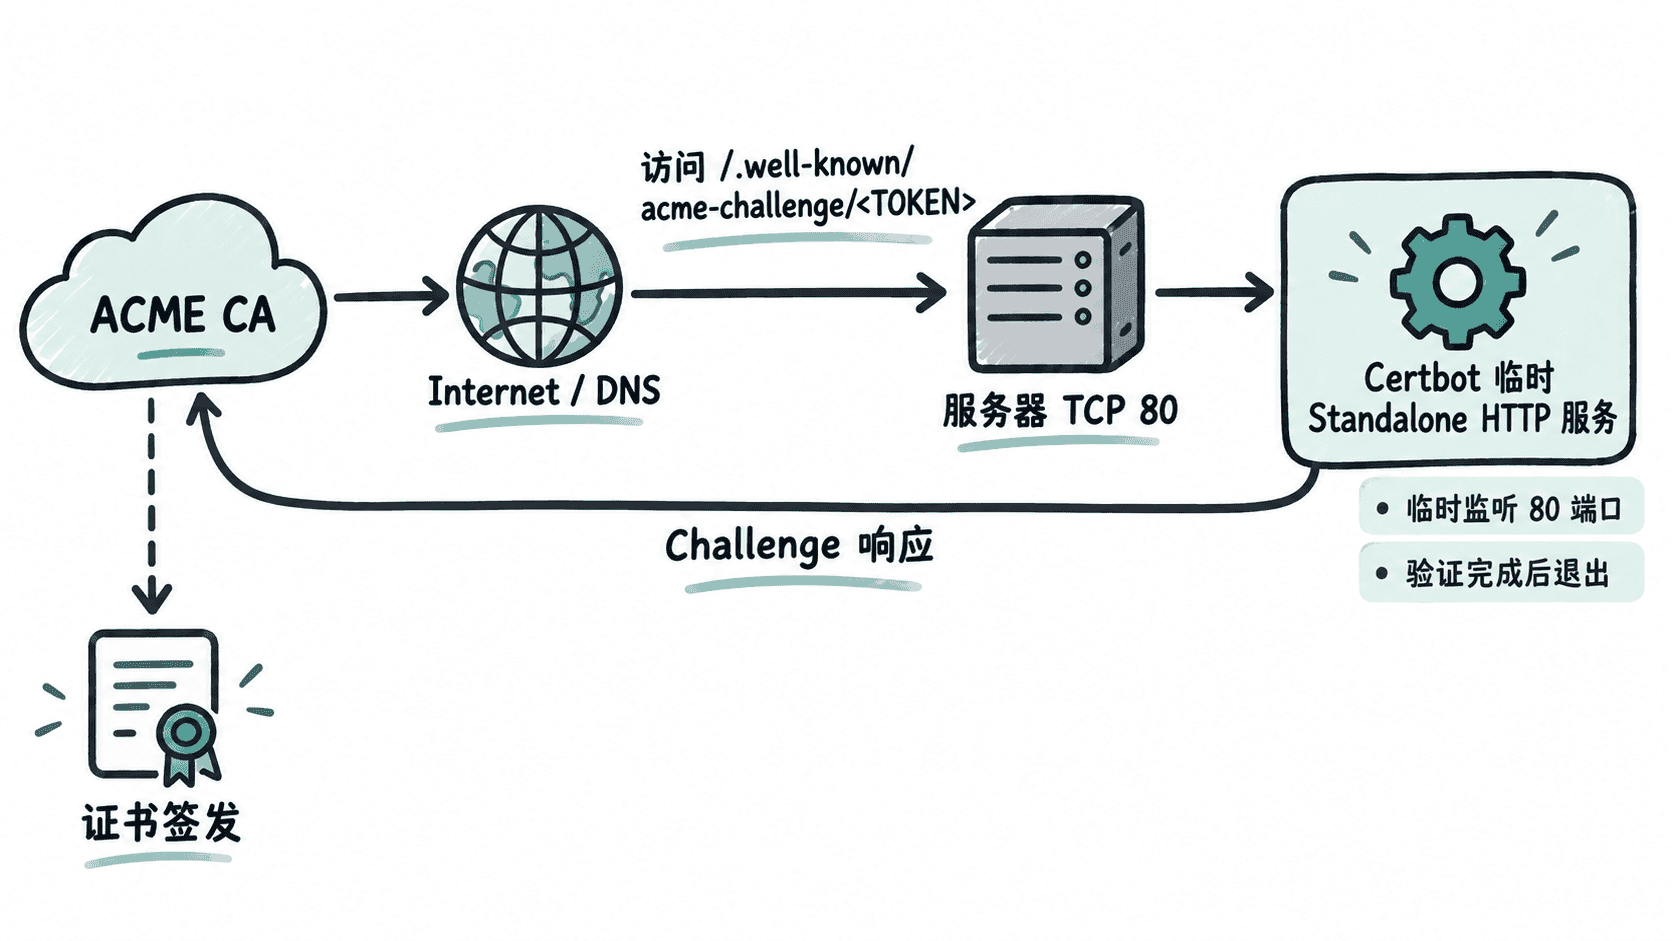
这条链路意味着 DNS 必须已经把申请域名指向当前服务器,而且公网需要能够访问 TCP 80。Standalone 只是改变“谁来响应 Challenge”,并不会绕过 HTTP-01 的公网访问条件。
先解决端口占用
Standalone 默认需要监听 HTTP-01 使用的端口。如果 Nginx、Apache 或其他程序已经占用了 TCP 80,Certbot 无法同时绑定该端口。最直接的处理方式是在申请期间暂时停止现有服务,完成验证后立即启动回来。
下面以 systemd 管理的 Nginx 为例。短暂停机会影响正在访问的网站,因此应选择允许维护的时间窗口,并确认自己具备恢复服务的方式。
sudo systemctl stop nginx
sudo certbot certonly --standalone -d example.com
sudo systemctl start nginx
sudo systemctl is-active nginx
sudo certbot certificates
预期结果:Nginx 最终恢复为运行状态,并且证书清单出现目标域名。Certbot 在签发过程中的提示内容可能随版本不同,下面只列出需要核对的关键结果。
active
Certificate Name: <ID>
Domains: example.com
Certificate Path: <PATH>
Private Key Path: <PATH>
如果 Certbot 申请失败,不要因为失败就让 Nginx 长时间保持停止状态,应先恢复 Web 服务,再检查 DNS、80 端口、防火墙或公网转发配置。
验证失败时按请求链路定位
出现连接超时或 Challenge 无法访问时,可以沿验证链路从外到内检查:域名是否解析到正确公网地址,云防火墙和主机防火墙是否允许 TCP 80,路由或 NAT 是否把请求送到当前机器,以及本机是否有其他进程占用了监听端口。
什么时候使用 Standalone
新服务器还没有部署 Nginx、临时维护节点没有固定 Webroot,或者可以接受短时间释放 80 端口时,Standalone 很直接。对于持续提供线上流量、不能停止 Web 服务的主机,更适合使用 Webroot 或与现有服务器集成的验证方式,避免每次申请或续期都人为制造服务中断。