
密码学与证书 / 系统课时
Nginx 插件怎样找到对应域名
Nginx 插件怎样找到对应域名
当一台 Nginx 同时托管多个站点时,Certbot 必须先判断证书应该写入哪个 Server Block。本节用实际配置说明 server_name 怎样建立域名与站点配置的对应关系,以及为什么 DNS 正确并不代表 Certbot 一定能自动找到目标站点。
学习目标
- 理解 Certbot Nginx 插件如何利用
server_name识别站点 - 能从已加载的 Nginx 配置中确认某个域名属于哪个 Server Block
- 能区分站点配置匹配与 ACME 域名验证两个过程
Certbot 实际在匹配什么
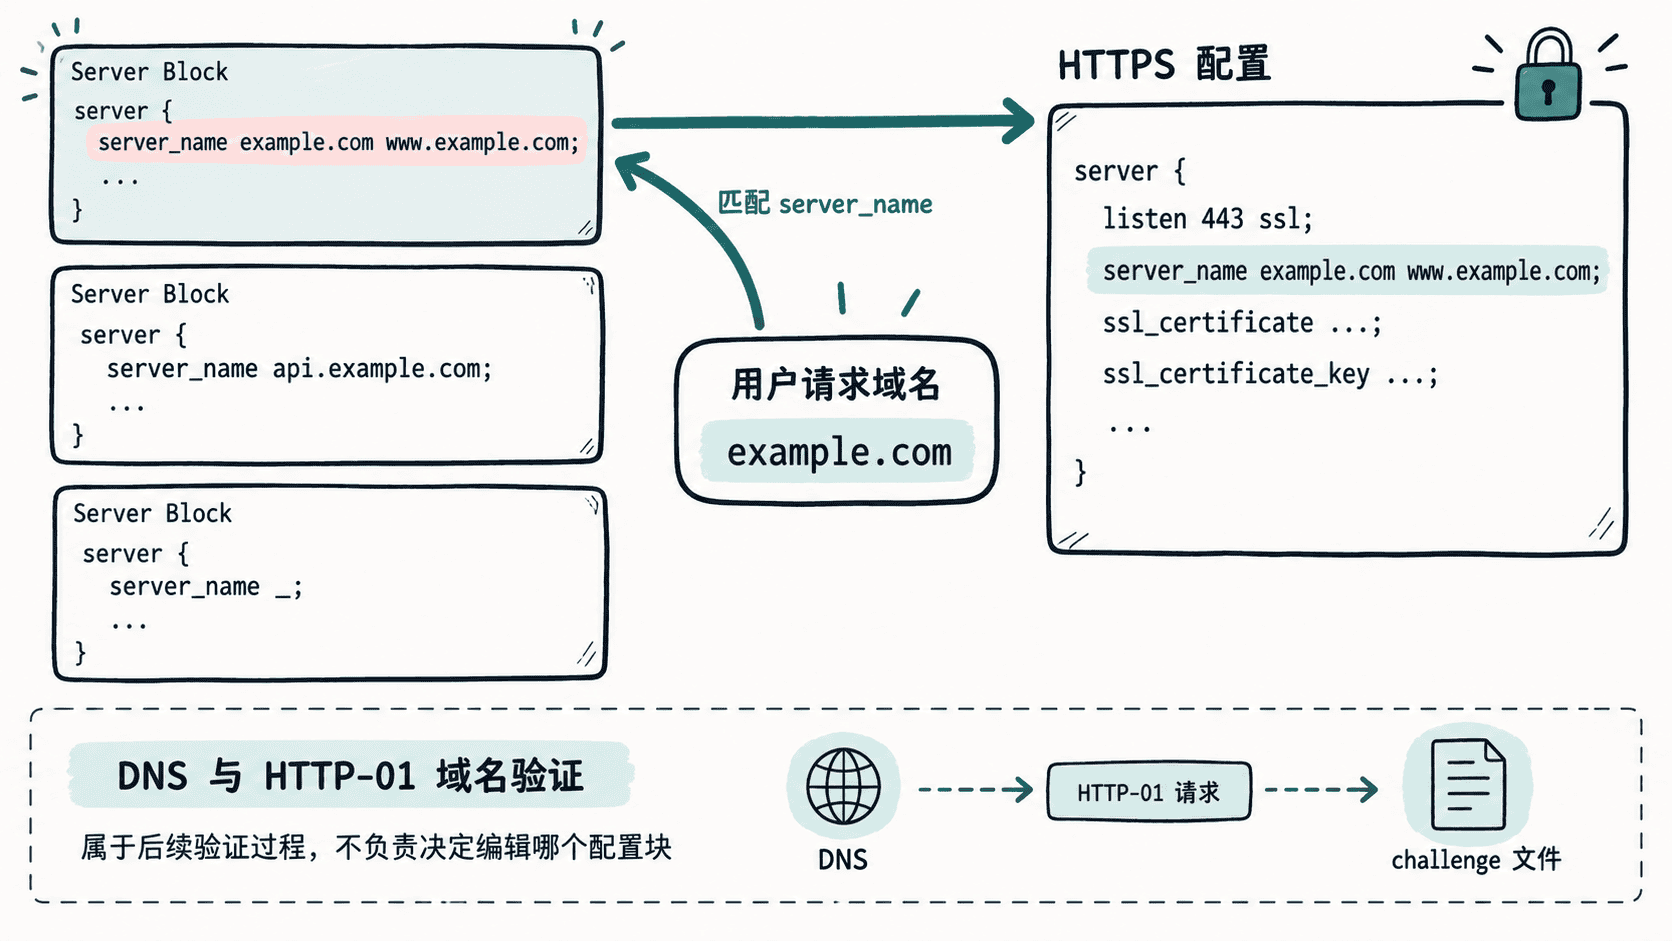
Nginx 插件既可以完成域名验证,也可以把取得的证书安装进 Nginx。执行带 -d example.com 的申请时,Certbot 已经知道目标域名,接下来需要在 Nginx 配置中找到与这个名称对应的虚拟主机,以便修改正确的 Server Block。
关键依据是 server_name,而不是配置文件名。例如文件叫 shop.conf 并不意味着它一定属于 shop.example.com;真正表达域名归属的是加载后的 Nginx 配置内容。
用配置确认域名归属
下面是片段示例,假设它位于 Nginx http 上下文所包含的站点配置文件中。这里同时声明主域名和 www 域名,因此它们都属于这个 Server Block。
server {
    listen 80;
    server_name example.com www.example.com;
    root /var/www/example;
}排查时不要只查看某一个猜测中的配置文件。nginx -T 会输出当前配置以及被 include 加载的内容,更适合确认 Nginx 实际看到了什么。下面的命令查找包含目标域名的 server_name。
sudo nginx -T 2>/dev/null | grep -nF "server_name example.com"预期输出
<LINE>: server_name example.com www.example.com;<LINE> 是动态行号,实际值会随配置文件内容变化。如果没有任何输出,应先检查域名是否写在其他形式的 server_name 中,以及对应配置文件是否真的被主配置加载。
DNS 正确不等于配置匹配成功
DNS 负责让 example.com 指向服务器地址,ACME 验证则证明申请者能够控制这个域名;它们都不能代替 Nginx 中的站点归属信息。即使 DNS 已经指向正确服务器,如果配置只有 server_name _;,Certbot 仍缺少一个清晰的 example.com 与 Server Block 对应关系。
同样,listen 80 default_server 只表示请求没有匹配到其他虚拟主机时由这个块接收,并没有声明这个块的域名。因此,准备让 Certbot 自动安装证书时,最好为每个站点写出明确、具体的 server_name。
找不到目标域名时的检查顺序
先执行 nginx -t 确认配置语法有效,再用 nginx -T 检查目标域名是否出现在实际加载的配置中。随后确认没有把域名只写在未被 include 的文件里,也不要依赖 _、纯默认站点或过度复杂的动态名称来表达证书归属。
当 server_name 明确包含目标域名后,Certbot 才能可靠地把“我要为哪个名称申请证书”与“应该修改哪个 Nginx 站点”连接起来;DNS 和 HTTP-01 验证解决的是域名控制权问题,而不是配置文件选择问题。