
密码学与证书 / 系统课时
把 HTTP 请求跳转到 HTTPS
把 HTTP 请求跳转到 HTTPS
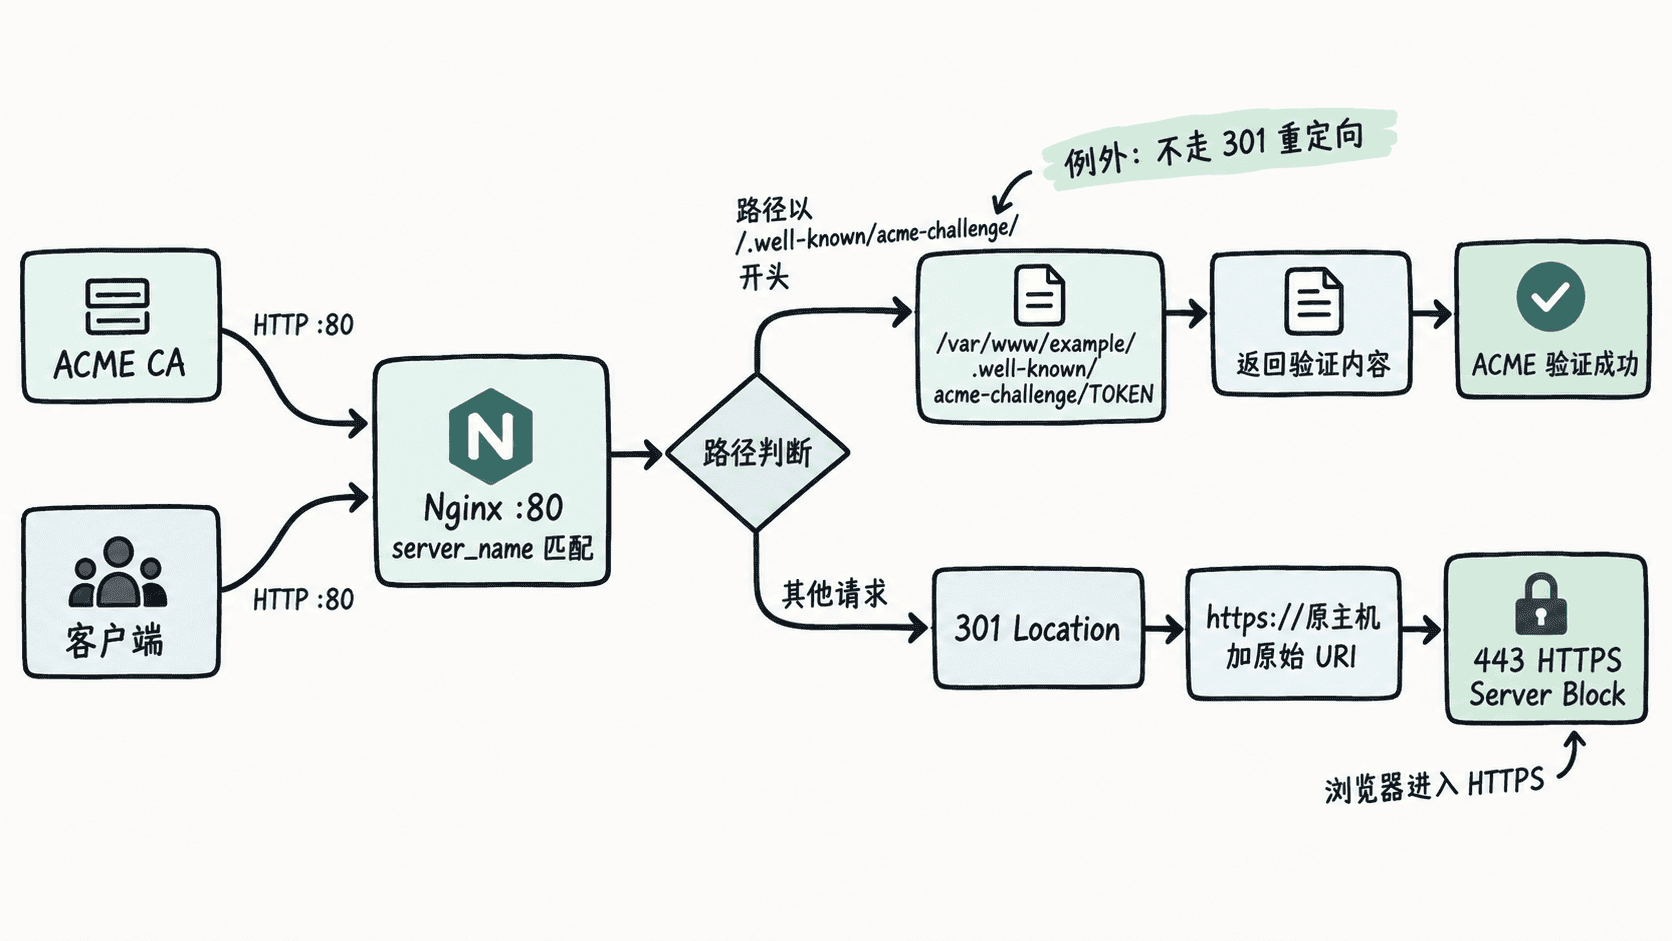
这一练习把 80 端口的职责收紧为两件事:ACME HTTP-01 验证请求继续读取 challenge 文件,其余站点请求统一跳转到 HTTPS。这样既不会破坏基于 Webroot 的自动续期,也能让普通访问只经过加密连接。
学习目标
- 为普通 HTTP 请求配置稳定的 HTTPS 重定向。
- 为
/.well-known/acme-challenge/保留不被重定向吞掉的验证路径。 - 用本机请求同时验证 challenge 文件和跳转结果。
把验证路径和普通访问分开
如果 Certbot 使用 Webroot 模式,验证文件会写入站点根目录下的 /.well-known/acme-challenge/。80 端口的 Nginx Server Block 可以先为这一路径提供静态文件,再让其他请求进入重定向分支。
server {
    listen 80;
    listen [::]:80;
    server_name example.com www.example.com;

    location ^~ /.well-known/acme-challenge/ {
        root /var/www/example;
        default_type text/plain;
        try_files $uri =404;
    }

    location / {
        return 301 https://$host$request_uri;
    }
}
当请求是 http://example.com/.well-known/acme-challenge/TOKEN 时,root /var/www/example 会把它映射到 /var/www/example/.well-known/acme-challenge/TOKEN;其他 URI 则返回 301,并保留原路径和查询字符串。
在服务器上验证两条路径
先放一个临时 challenge 文件,再检查并重载 Nginx。--resolve 让测试直接访问本机 127.0.0.1,同时仍携带 example.com 主机名,因此不依赖公网 DNS 是否已经生效。
sudo mkdir -p /var/www/example/.well-known/acme-challenge
printf 'acme-check\n' | sudo tee /var/www/example/.well-known/acme-challenge/check-token >/dev/null
sudo nginx -t && sudo systemctl reload nginx
curl --resolve example.com:80:127.0.0.1 -sS http://example.com/.well-known/acme-challenge/check-token
curl --resolve example.com:80:127.0.0.1 -sS -o /dev/null -D - http://example.com/ | sed -n '1p;/^Location:/p'
预期输出
nginx: the configuration file <PATH> syntax is ok
nginx: configuration file <PATH> test is successful
acme-check
HTTP/1.1 301 Moved Permanently
Location: https://example.com/
<PATH> 的实际值可能不同。测试完成后可以删除 check-token;真实续期时,Certbot 会创建和清理自己的 challenge 文件。
避免把自动续期一起重定向掉
最容易出错的做法是在 80 端口的 server 级别直接写 return 301 https://$host$request_uri;,然后又期望某个 location 提供 challenge 文件。Server 级 return 会在 location 选择前执行,这会让例外路径失去机会,因此这里把重定向放进 location /。
这个配置只解决 Nginx 内部的分流。公网续期仍要求域名解析到当前服务器,并且外部网络能访问 TCP 80;本机 --resolve 测试通过后,还应确保防火墙、云安全组和 DNS 没有把 ACME 请求挡在 Nginx 之外。