
密码学与证书 / 系统课时
dry-run 失败应该先查什么
dry-run 失败应该先查什么
certbot renew --dry-run 失败时,最有效的做法不是立刻重装 Certbot,而是先确定失败发生在哪个环节。通常应按“Certbot 错误信息 → DNS → Challenge 路径或端口 → 续期插件配置”的顺序定位,这样能最快缩小范围。
学习目标
- 根据 dry-run 输出判断失败所属阶段
- 检查域名解析和 HTTP-01 Challenge 是否真正到达本机
- 核对续期配置中的认证插件与当前服务器环境是否一致
先把失败缩小到一个证书
多证书服务器先只测失败的证书。将 <CERTNAME> 替换为 certbot certificates 中显示的证书名称:
sudo certbot renew --dry-run --cert-name <CERTNAME> -v预期结果
成功:该证书的模拟续期完成。
失败:输出会保留更具体的认证、连接、插件或 Hook 错误信息。
实际错误文字会随认证方式和 Certbot 版本不同。
先看最靠近失败位置的错误,而不是只看最后一行。若出现域名解析错误、连接超时、unauthorized、插件加载失败或凭据读取失败,应分别进入对应分支。
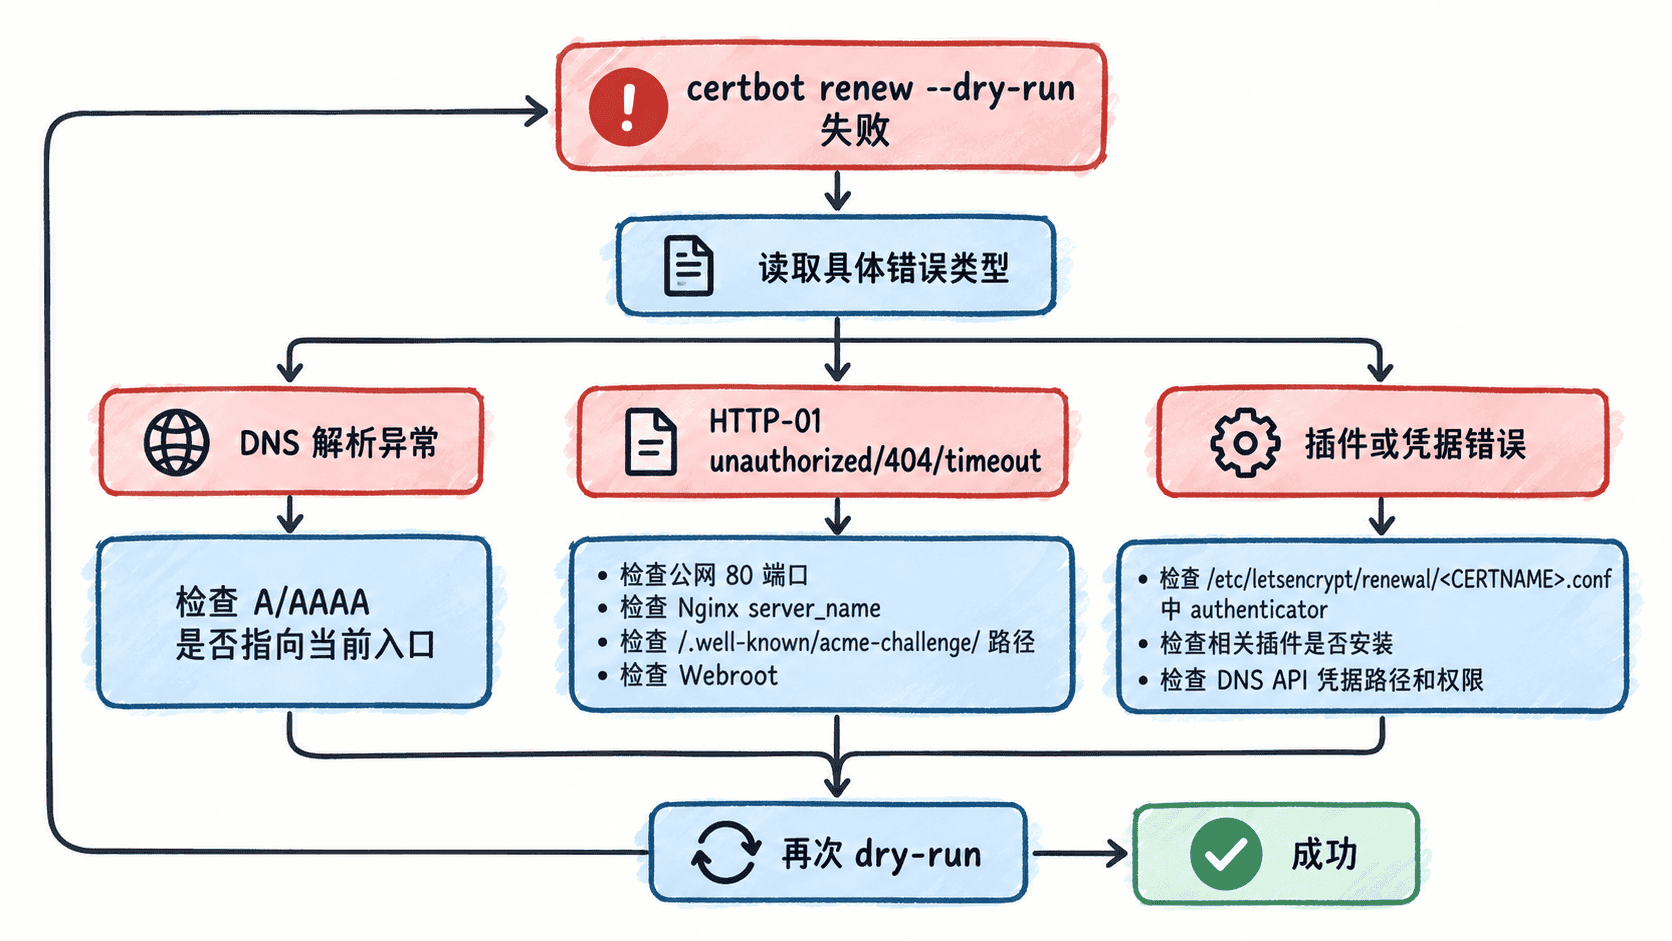
检查 DNS 是否指向正确入口
HTTP-01 验证首先依赖公网 DNS。若域名刚迁移、同时存在旧 A 记录或 AAAA 仍指向旧服务器,CA 可能访问到错误主机。将 <HOST> 替换为证书中的真实域名:
dig +short A <HOST>
dig +short AAAA <HOST>
预期结果
A/AAAA 查询应返回当前站点入口对应的公网 <IP>。
没有配置的记录类型可以为空;若返回旧地址或错误地址,应先修正 DNS。
若同时发布 A 和 AAAA,两个方向都要能正确完成验证,不能只确认 IPv4 后忽略错误的 IPv6 入口。
检查 HTTP-01 路径是否真的可访问
使用 webroot 或 Nginx 完成 HTTP-01 时,公网请求必须能取到 /.well-known/acme-challenge/ 下的文件。可在实际 Webroot 中放一个临时探针。将 <PATH> 替换为站点根目录,将 <HOST> 替换为真实域名:
sudo mkdir -p <PATH>/.well-known/acme-challenge
printf 'certbot-probe\n' | sudo tee <PATH>/.well-known/acme-challenge/probe.txt >/dev/null
curl -fsSL http://<HOST>/.well-known/acme-challenge/probe.txt
sudo rm <PATH>/.well-known/acme-challenge/probe.txt
预期输出
certbot-probe如果这里返回 404,应检查 Nginx 的 server_name、root 或针对 /.well-known/ 的 location;如果超时或拒绝连接,应先检查公网 80 端口、防火墙、反向代理和负载均衡入口。使用 standalone 时还要确认 80 端口能在续期期间交给 Certbot 监听。
核对续期插件配置
Certbot 的续期参数通常保存在 /etc/letsencrypt/renewal/<CERTNAME>.conf。重点核对其中的 authenticator 与当前环境是否一致:原来使用 webroot,但站点目录已经迁移;原来使用 Nginx 插件,但插件没有安装;使用 DNS 插件时,凭据文件被移动、权限变化或 API Token 失效,都会让 dry-run 失败。
不要把手工修改续期文件作为首选修复手段。优先通过 Certbot 支持的命令重新配置或重新签发,并在变更后再次执行 dry-run。若证书最初使用 --manual 且没有自动认证 Hook,它本身就不具备无人值守续期所需的自动 Challenge 能力。
修复后怎样验收
每次只修改一个明确问题,然后重新运行同一个 --cert-name <CERTNAME> --dry-run。这样可以确认是哪项改动真正解决了故障,也能避免 DNS、Nginx 和插件配置同时变化后无法判断根因。
当目标证书的 dry-run 稳定成功,并且自动续期所依赖的 DNS、端口、路径、插件和凭据都与生产环境一致时,才算把这条续期链路验证完整。