
密码学与证书 / 系统课时
为什么不能等证书快过期再测试
为什么不能等证书快过期再测试
自动续期真正容易失效的往往不是证书本身,而是几个月后才再次被触发的验证链路。安装完成就执行一次 dry-run,可以在证书仍有充足有效期时发现 DNS、端口、Webroot、凭据或 Hook 问题,把续期从临近过期的抢修变成可控验证。
学习目标
- 解释“当前证书可用”为什么不能证明未来能够自动续期
- 使用
certbot renew --dry-run验证续期链路 - 识别配置或环境变化后应重新测试的关键时机
当前能访问 HTTPS 不等于能续期
浏览器看到的只是当前证书仍然有效。真正续期时,Certbot 还要重新读取续期配置、调用认证插件、完成 ACME 域名验证,并在成功后按配置执行相关动作。任何一环在几个月内发生变化,都可能让续期失败。
常见变化包括 Webroot 目录迁移、Nginx Server Block 调整、80 端口被防火墙或代理拦截、DNS API 凭据过期、插件被卸载,以及 Hook 脚本权限变化。等到证书只剩几天才发现这些问题,排查窗口会非常小。
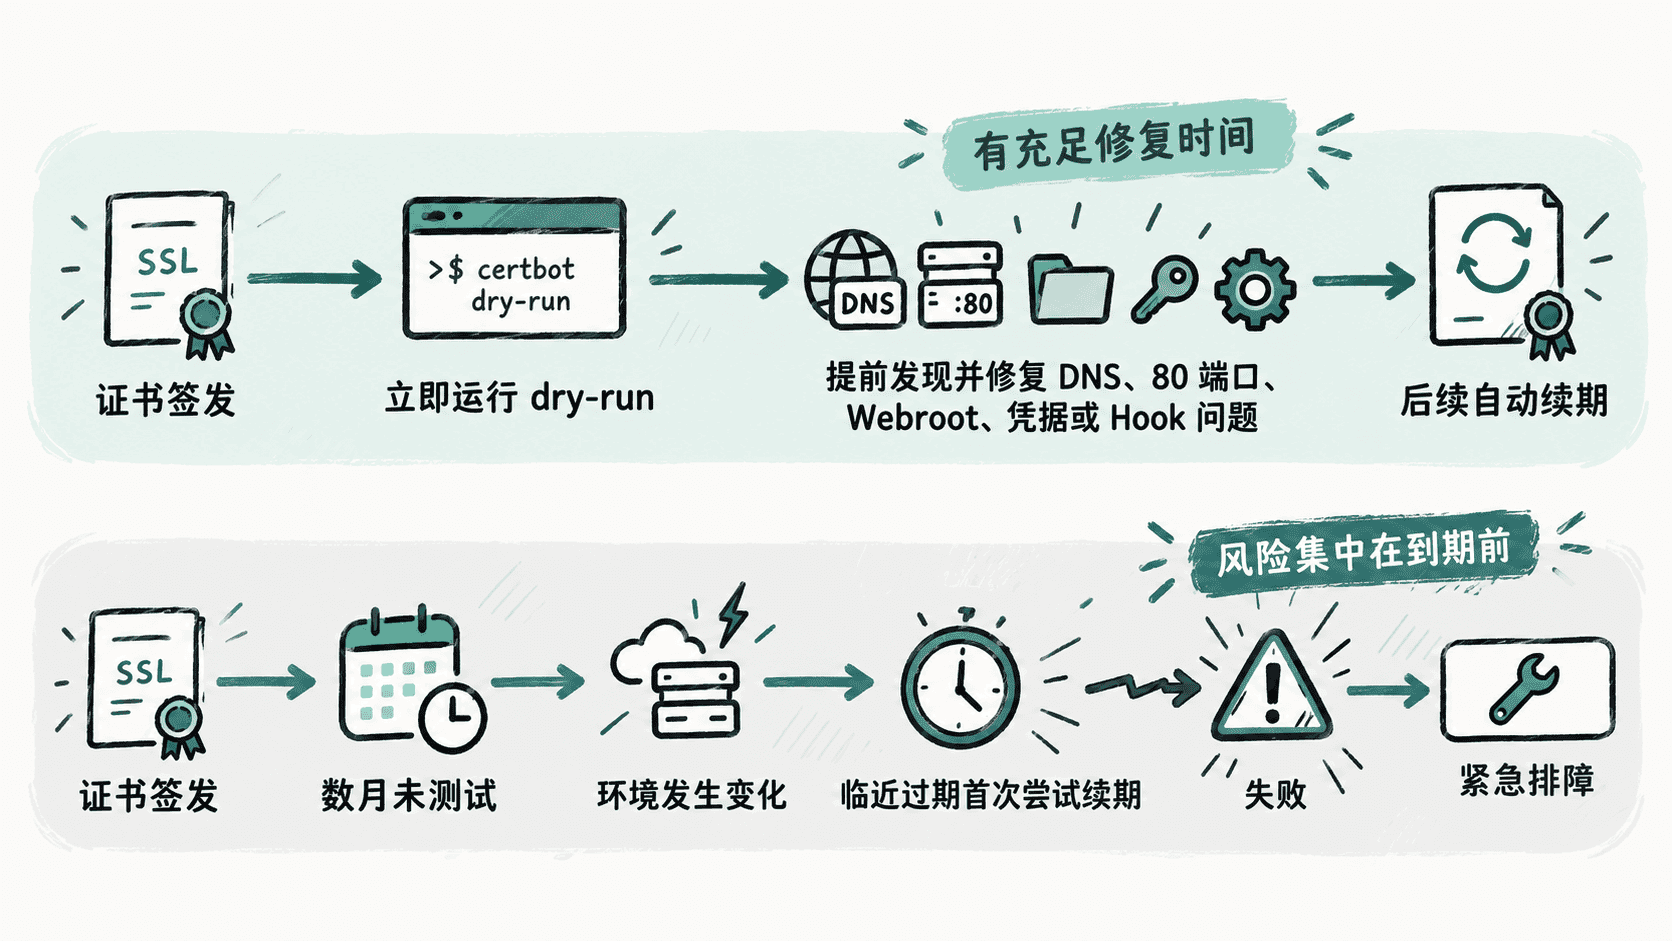
安装完成就跑一次 dry-run
dry-run 会按现有续期配置执行一次测试续期。默认情况下,它使用 Let’s Encrypt 的 staging 环境获取测试证书,并且不会把测试证书保存为正式证书,因此适合在部署完成后立即验证。
sudo certbot renew --dry-run预期结果
所有受测证书的模拟续期成功,说明当前认证与续期配置能够走通。
实际输出会包含环境相关的证书名称和日志信息。
如果 dry run 失败,应在证书仍有充分有效期时处理,而不是使用 --force-renewal 反复向生产 CA 请求正式证书。失败时优先沿着“续期配置 → 域名验证路径 → 网络与权限 → 插件或凭据”检查。
dry-run 能证明什么
一次成功的 dry-run 能证明当前时刻的续期配置和 ACME 验证链路基本可用,但它不是永久保证。它不会证明未来的 systemd timer 或 cron 一定按时执行,也不能覆盖测试完成后发生的网络、DNS、权限和配置变更。
还有两个容易忽略的边界:--pre-hook 和 --post-hook 在 dry run 中默认会执行,而 Deploy Hook 默认不会执行。如果这次改动涉及证书部署脚本,应把 Deploy Hook 也纳入测试。
sudo certbot renew --dry-run --run-deploy-hooks预期结果
模拟续期成功后,适用的 Deploy Hook 被执行。
Hook 使用当前活动证书;dry run 获取的临时测试证书不会被部署。
因为这个命令会真实执行部署 Hook,所以 Hook 中若包含 reload、同步或通知动作,这些动作也会实际发生。测试前应先确认脚本本身不会对生产服务造成意外副作用。
哪些变化后要重新测试
首次安装后的测试只是起点。只要改动了续期链路上的依赖,就应该再次运行 dry-run,尤其是迁移站点目录、调整 Nginx、切换 CDN 或反向代理、修改防火墙、轮换 DNS API 凭据、升级认证插件,以及修改 pre/post/deploy hook 之后。
把续期测试放在“安装完成”和“相关配置变更完成”这两个时点,可以让问题在有余量时暴露。证书到期前的自动续期应当是已经被验证过的重复执行,而不是第一次真正测试。