
密码学与证书 / 系统课时
renew --dry-run 测试了什么
renew --dry-run 测试了什么
certbot renew --dry-run 用来提前演练证书续期链路:它会按现有续期配置执行认证并向测试 CA 申请测试证书,但不会用测试证书替换当前生产证书。理解它覆盖和不覆盖的范围,才能正确判断“dry-run 成功”代表什么。
学习目标
- 说明
renew --dry-run实际验证的续期环节 - 区分 dry-run 与真实生产续期的差异
- 判断哪些 Hook 和部署动作还需要额外验证
dry-run 会走过哪些环节
Certbot 会读取已保存的续期配置,复用证书原先使用的认证器及相关参数,然后向测试 ACME 服务发起模拟续期。HTTP-01、DNS-01 或 Standalone 等认证方式仍需要真正完成相应的域名控制权验证,因此 DNS、端口、Webroot、插件凭据等问题都会在这里暴露出来。
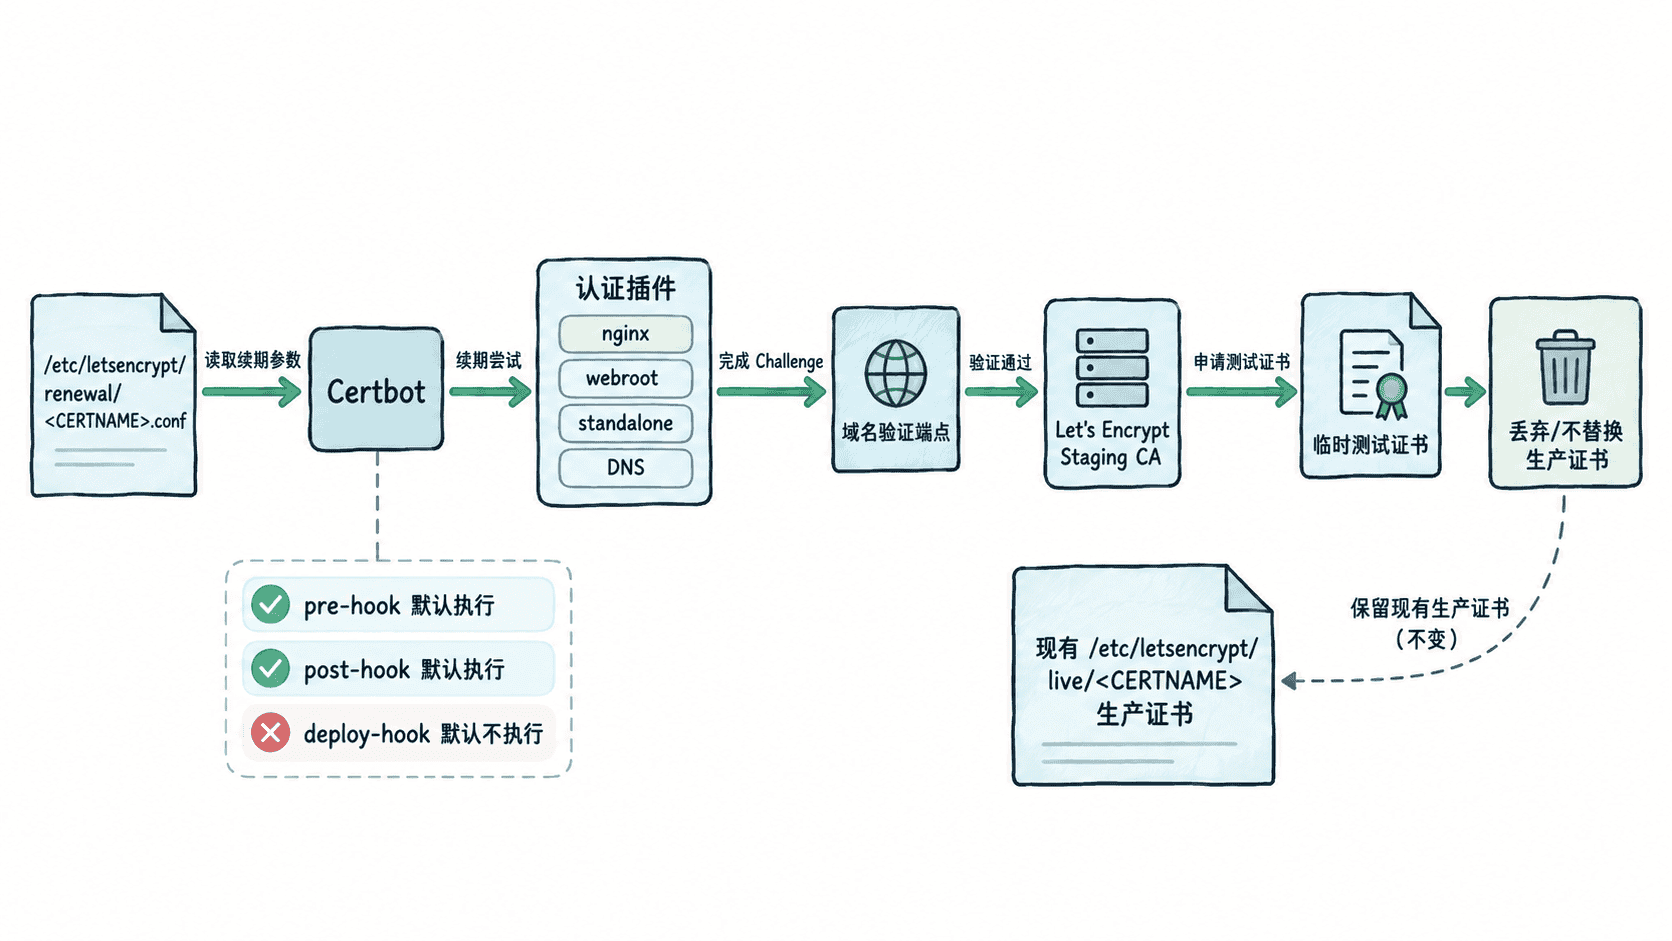
这意味着 dry-run 不只是检查命令语法。只要续期依赖公网 DNS、80 端口、Nginx 配置、Webroot 路径或 DNS API 凭据,这些依赖仍需要在测试时可用。
执行一次完整演练
在生产服务器上直接运行:
sudo certbot renew --dry-run预期结果
命令完成模拟续期;成功的证书会在结果摘要中显示模拟续期成功。
当前生产证书不会被测试证书替换。
实际日志文字、证书名称和路径会随 Certbot 版本与本机证书数量不同。
若只想验证一个证书,可以再配合 --cert-name 选择对应证书,避免其他证书的错误干扰判断。
哪些事情不会被 dry-run 等价验证
--dry-run 使用测试 CA,取得的是测试证书,而且不会把它保存为当前生产证书。因此它不能证明生产 CA 在未来某个时间点一定能成功签发,也不能证明网站已经加载了新生产证书。
Hook 也要单独注意:pre-hook 和 post-hook 会在 dry-run 中按规则运行,而 deploy-hook 默认不会运行。若部署动作本身也需要测试,可使用 --run-deploy-hooks;此时 Hook 使用的是当前活动证书,而不是本次临时取得的测试证书。
怎样解读 dry-run 成功
dry-run 成功说明当前续期配置、认证插件和域名验证链路在测试环境下能够协同工作,是自动续期前最重要的验收之一。但它仍是一次时间点测试:以后若 DNS、Nginx、Webroot、插件凭据、网络策略或 Hook 发生变化,真实续期仍可能失败。
因此,正确结论不是“证书以后一定会续上”,而是“以当前配置和环境,主要续期链路已经通过了一次不替换生产证书的模拟验证”。