
密码学与证书 / 系统课时
证书、公钥和私钥是什么关系
证书、公钥和私钥是什么关系
部署 HTTPS 时最容易混淆的是“证书”和“密钥”到底是不是同一个文件。本篇把证书、公钥、私钥和 CA 签名放到同一条关系链中,帮助你判断哪些内容可以公开、哪些必须保护,以及 TLS 握手时各自做什么。
学习目标
- 说明证书、公钥和私钥之间的对应关系
- 判断哪些材料可以公开分发、哪些必须严格保护
- 理解私钥在现代 TLS 握手中的主要作用
证书是带 CA 签名的公钥身份声明
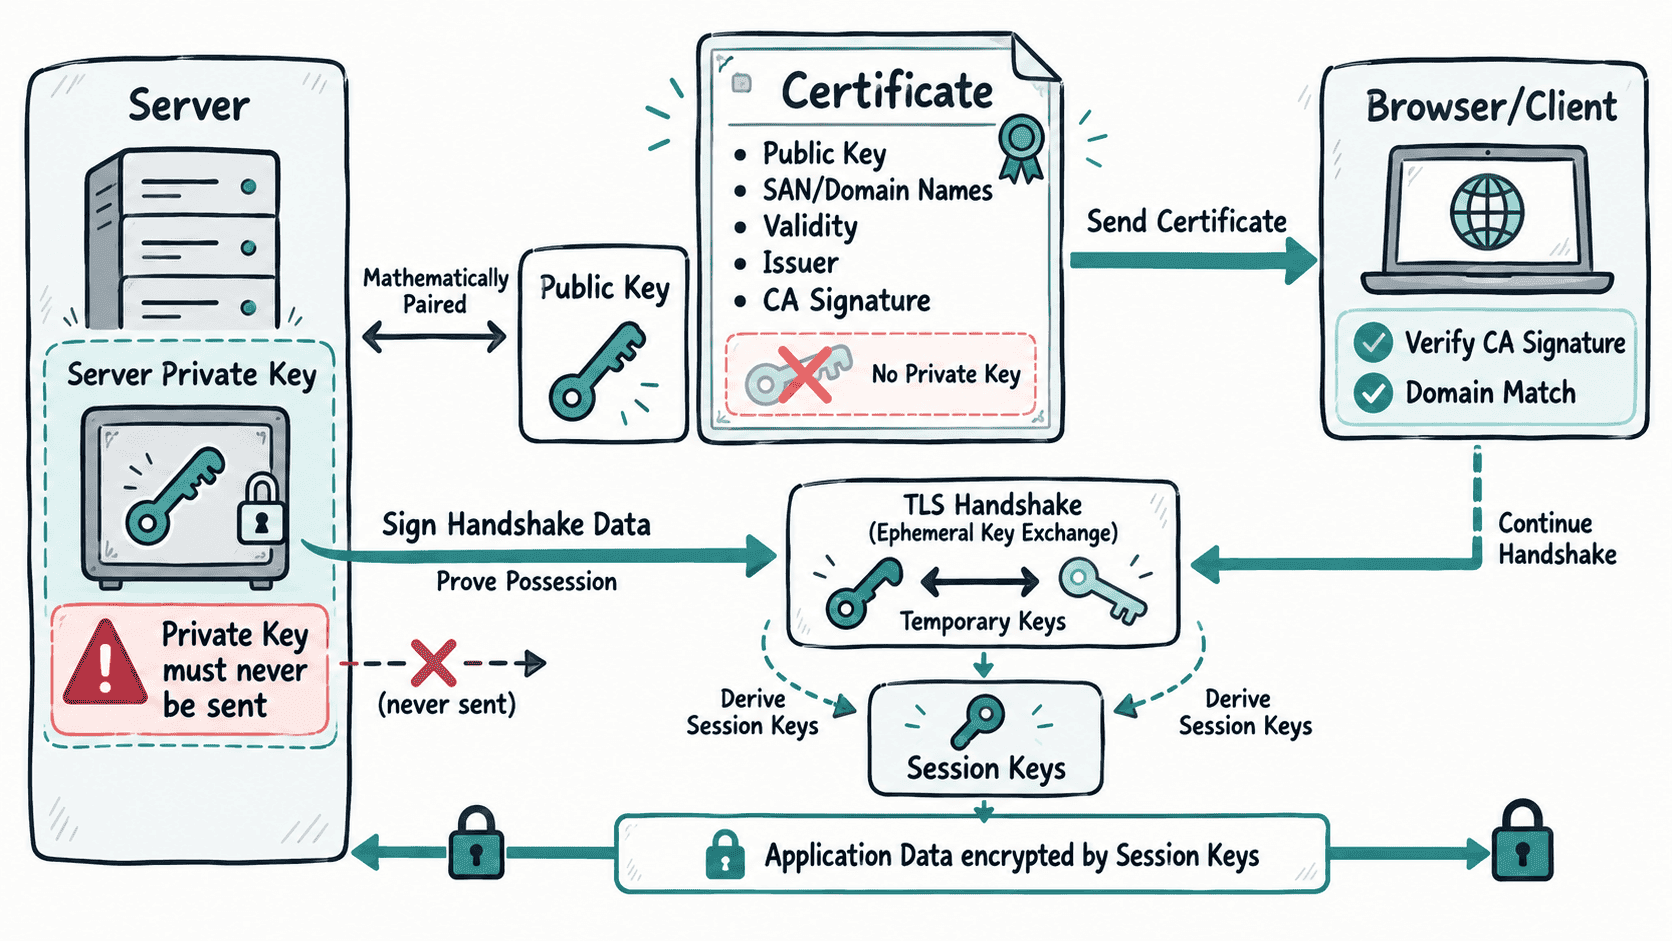
证书不是“加密网站内容的密码”。一张服务器证书通常包含域名身份、证书有效期、签发者、公钥以及 CA 的数字签名等信息。浏览器拿到证书后,会检查证书链、有效期、域名是否匹配,并验证 CA 签名。
公钥本身可以公开。真正有价值的是 CA 对“这个公钥属于这些域名”所做的签名背书。证书因此可以通过 Web 服务器发送给任何客户端,而不需要保密。
公钥和私钥必须成对匹配
公钥和私钥来自同一组非对称密码材料。公钥可以写入 CSR 和最终证书,私钥则只应保存在服务器或受控密钥系统中。两者必须数学匹配,否则服务器即使加载了某张证书,也无法用对应私钥完成需要的签名操作。
在 Certbot 的典型目录中,cert.pem 保存站点证书,chain.pem 保存中间证书链,fullchain.pem 通常是站点证书加中间证书链,而 privkey.pem 保存私钥。Web 服务器部署时常同时引用 fullchain.pem 和 privkey.pem,但两者承担完全不同的职责。
CA 签名解决的是“这是谁的公钥”
CA 不需要知道服务器私钥。服务器或 ACME 客户端先在本地生成密钥对,再把包含公钥和域名信息的 CSR 交给 CA。CA 在完成域名控制权验证后,对证书内容签名。
客户端信任某个根 CA,并能沿证书链验证中间证书和服务器证书的签名,因此可以确认:服务器提交的证书来自受信任的签发链,而且证书声明的域名与其中的公钥经过 CA 绑定。至于服务器是否真的持有对应私钥,还需要在 TLS 握手中进一步证明。
私钥在现代 TLS 中主要用于身份认证
以常见的 TLS 1.3 为例,服务器不会用证书私钥直接加密整段网页数据。握手过程中,服务器使用私钥对特定握手数据签名,客户端再用证书中的公钥验证签名,从而确认对方确实持有与证书匹配的私钥。
真正用于后续大量应用数据加密的是握手协商得到的对称会话密钥。这样既保留了非对称密码用于身份认证的优势,也利用对称加密获得更高的传输效率。
因此可以记住三个边界:证书可以公开,公钥可以公开,私钥必须保密;证书负责声明身份与公钥,CA 签名负责建立信任,私钥负责证明服务器确实是这张证书对应的密钥持有者。