
密码学与证书 / 系统课时
为什么 Standalone 经常提示端口占用
为什么 Standalone 经常提示端口占用
Standalone 模式会临时启动自己的 HTTP 服务完成域名验证,因此它不是“直接申请证书而不碰 Web 服务”。本篇用端口监听检查解释冲突来源,并给出可执行的定位与处理顺序。
学习目标
- 理解 Standalone 与现有 Web Server 争用 80 端口的原因
- 使用
ss找出真正占用 80 端口的监听进程 - 区分本地端口冲突与公网 HTTP-01 验证失败
Standalone 为什么会抢 80 端口
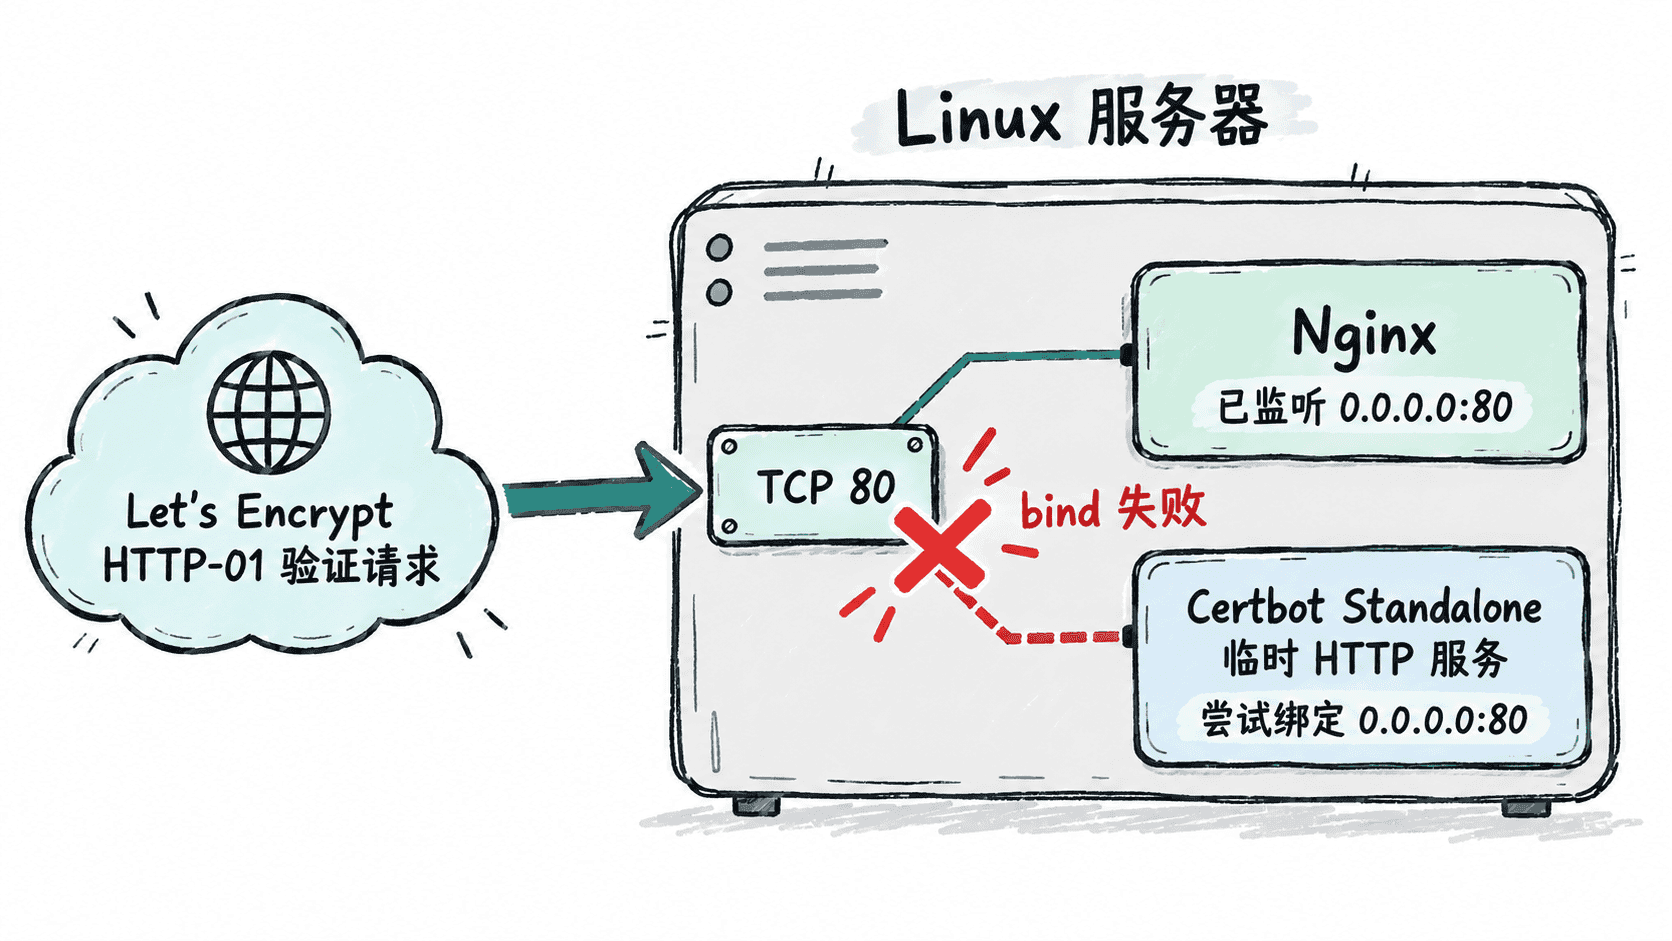
Certbot 使用 Standalone 认证器时,会在本机临时启动一个 Web Server,为 HTTP-01 挑战返回验证内容。默认情况下,这个临时服务需要监听 TCP 80 端口,而 Let's Encrypt 的 HTTP-01 验证请求也会从公网访问域名的 80 端口。
Linux 中,一个进程已经独占某个本地地址与端口后,另一个进程通常无法再次绑定相同组合。例如 Nginx 已经监听 0.0.0.0:80,Certbot 再尝试监听 80 端口时,就可能在真正进行域名验证之前因绑定失败而终止。
用 ss 找出监听进程
在 Linux 服务器上,先不要直接反复执行 Certbot。使用 ss 查看究竟是谁占用了 80 端口:
sudo ss -ltnpH 'sport = :80'预期输出(以 Nginx 正在监听为例):
LISTEN 0 511 0.0.0.0:80 0.0.0.0:* users:(("nginx",pid=<ID>,fd=<ID>))<ID> 是动态的进程或文件描述符编号,实际值会不同。如果命令没有输出任何监听记录,说明当前没有进程通过该查询条件监听 TCP 80;如果出现 nginx、apache2、httpd、caddy、容器代理或其他进程,就应先确认它能否安全停止,而不是直接杀掉进程。
还要留意 IPv6。即使没有看到 0.0.0.0:80,只要存在 [::]:80 等监听记录,Certbot 仍可能受到地址绑定方式影响,因此不能仅凭缺少 IPv4 行就认定端口一定可用。
端口空闲不等于验证一定成功
解决本机监听冲突只是第一步。Standalone 使用 HTTP-01 时,请求域名必须正确解析到这台能够响应验证的服务器,并且公网到 TCP 80 的链路需要可达。安全组、防火墙、NAT、负载均衡器或错误的 DNS 记录都可能让本地启动成功但远程验证失败。
--http-01-port 也不能简单理解为“把验证改到其他公网端口”。它改变的是 Certbot 本地监听的端口,而符合 HTTP-01 规范的 ACME 服务仍会访问公网 80 端口。只有已经明确配置了端口转发等网络路径时,这类调整才有意义。
正确处理端口冲突
如果确认现有 Nginx 正在占用 80 端口,可以根据业务情况选择处理方式:
- 能接受短暂停机时,在验证窗口内停止占用端口的服务,完成 Standalone 验证后立即恢复。
- 生产站点不适合停止 Nginx 时,改用 Webroot 或 Nginx 认证器,让现有 Web Server 继续负责 HTTP-01 请求。
- 公网 80 端口本身无法开放,或者需要申请通配符证书时,应考虑 DNS-01,而不是不断修改 Standalone 的本地监听端口。
端口占用错误的核心不是 Certbot“找不到证书”,而是临时验证服务还没有启动起来。先确认监听进程,再决定释放端口还是更换认证方式,通常比反复重试申请命令更快。