
密码学与证书 / 系统课时
acme-challenge 文件是谁生成的
acme-challenge 文件是谁生成的
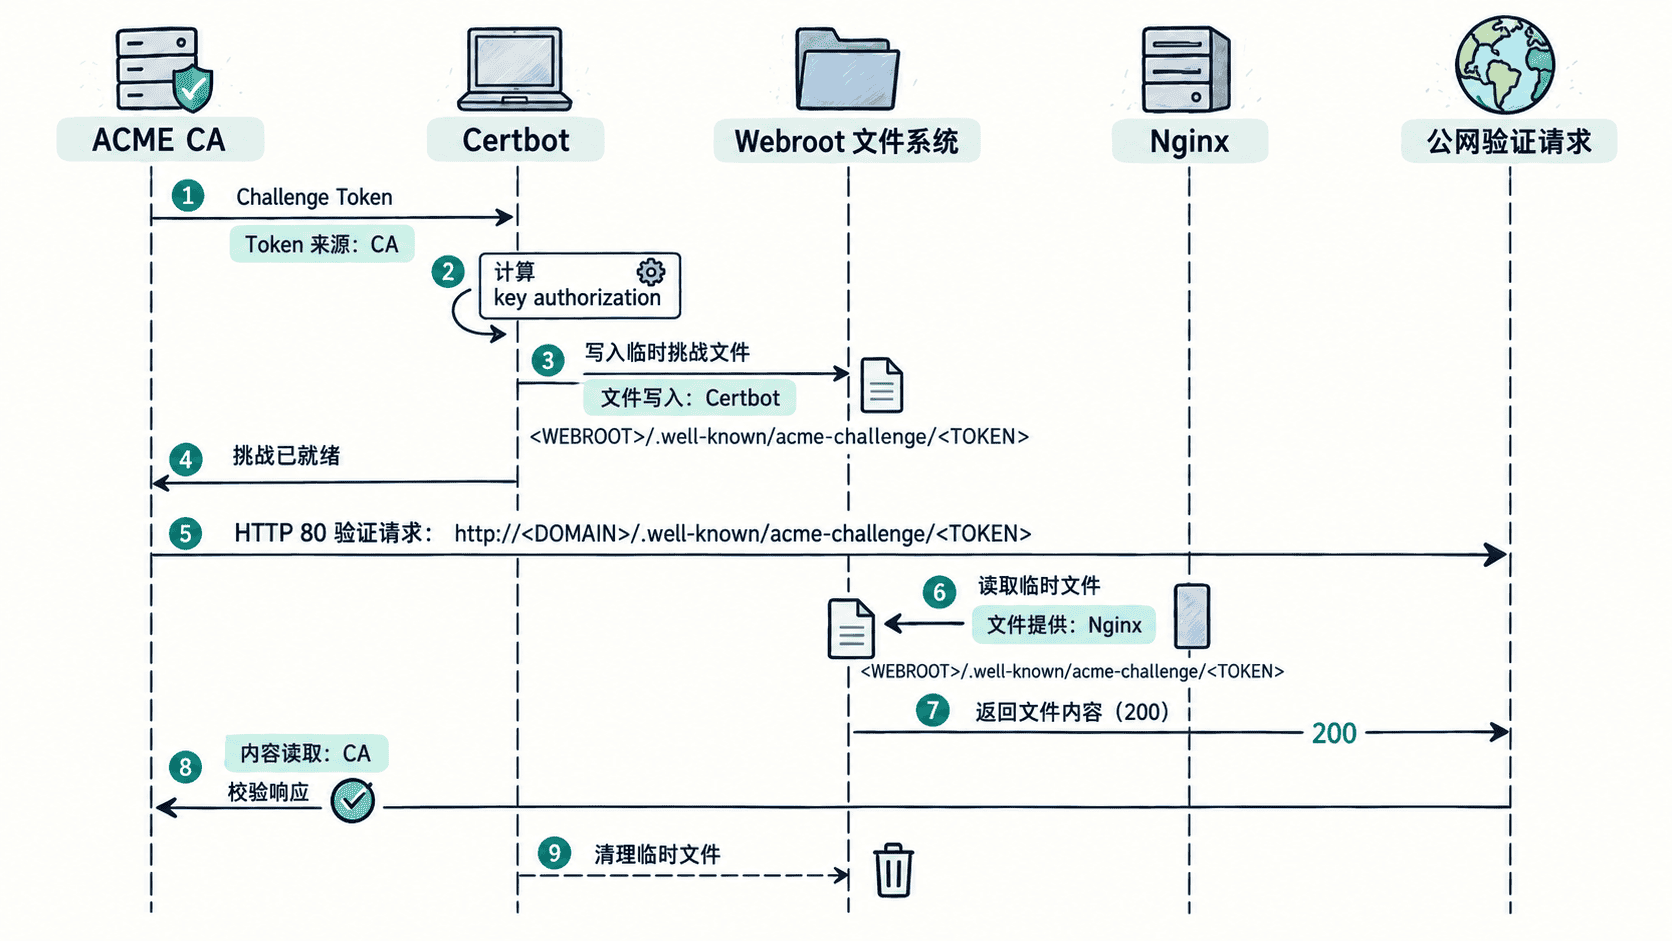
HTTP-01 出现 404 时,先弄清挑战文件的“生产者”和“读取者”比盯着 Nginx 配置更重要。在 --webroot 模式下,ACME CA 提供挑战 Token,Certbot 生成对应验证内容并写入临时文件,Nginx 只负责把它通过 HTTP 暴露出去。
学习目标
- 说清 ACME CA、Certbot、文件系统和 Nginx 在 HTTP-01 中各自负责什么
- 理解 Token、挑战文件名和验证内容之间的关系
- 使用 Certbot 的调试挑战模式观察真实验证路径
先分清谁生成什么
HTTP-01 开始后,ACME CA 会向 Certbot 返回一个挑战 Token。Token 不是 Certbot 随机创建的;Certbot 收到它后,结合当前 ACME 账户密钥计算 key authorization,并准备让 CA 能通过指定 URL 取得这个值。
当使用 certbot certonly --webroot 时,Certbot 的 webroot 插件会把验证内容写到:
<WEBROOT>/.well-known/acme-challenge/<TOKEN>
这里的文件名就是本次挑战的 Token。Nginx 不负责生成文件,它只根据请求 URI 去文件系统读取内容;CA 也不会登录服务器写文件,它只从公网发起 HTTP 请求并核对响应。
文件为什么常常一闪而过
Certbot 不会把挑战文件当作长期站点资源保存。典型流程是:取得挑战、写入临时文件、通知 CA、等待 CA 请求、收到验证结果,然后执行清理。因此证书申请结束后再去目录里找 Token 文件,目录为空通常是正常现象。
这也解释了排查时的一个常见误区:看到 .well-known/acme-challenge/ 为空,并不能证明 Certbot 没有创建过文件。真正要观察它,应让 Certbot 在提交挑战前暂停。
暂停挑战并观察真实路径
下面使用测试环境执行一次 HTTP-01,并通过 --debug-challenges 让 Certbot 在挑战资源准备好后暂停。先把占位值替换为真实域名、Webroot 和邮箱;该域名必须已解析到当前服务器,公网 80 端口也必须可访问。
DOMAIN="<DOMAIN>"
WEBROOT="<PATH>"
EMAIL="<EMAIL>"

sudo mkdir -p "$WEBROOT/.well-known/acme-challenge"

sudo certbot certonly --webroot -w "$WEBROOT" -d "$DOMAIN" --email "$EMAIL" --agree-tos --dry-run --debug-challenges -v
预期结果
<CHALLENGE_URL,包含 http://<DOMAIN>/.well-known/acme-challenge/<TOKEN>>
<EXPECTED_VALIDATION>
<等待继续验证的提示>
此时不要立刻继续,在另一个终端查看 <PATH>/.well-known/acme-challenge/,可以对应上输出里的 <TOKEN>。继续执行后,测试验证成功时最终会出现 dry-run 成功提示;具体日志文字会随 Certbot 版本变化。
排查时按职责定位
如果 CA 得到 404,重点检查 Nginx 的 URI 到 Webroot 映射是否与 -w <PATH> 一致;如果连接超时,优先检查 DNS、80 端口、防火墙和上游代理;如果返回 403,则检查目录访问规则与文件权限。
还要注意模式边界:上述“Certbot 创建临时文件”特指 webroot 插件。使用 --manual 时,文件通常由人工或认证 Hook 写入;使用 standalone 时,Certbot 会临时启动 HTTP 服务,不应再按“固定 Webroot 里一定有文件”来排查。